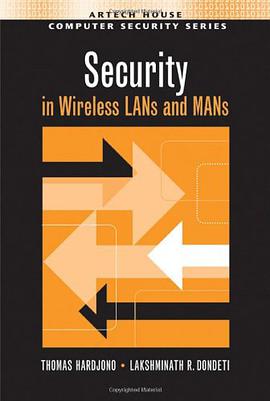

Security in Wireless LANs and MANs

Security in Wireless LANs and MANs pdf epub mobi txt 电子书 下载 2026

☆☆☆☆☆
出版者:Artech House 作者:Hardjono, Thomas/ Dondeti, Lakshminath R. 出品人: 页数:266 译者: 出版时间:2005-7 价格:$ 111.87 装帧:HRD isbn号码:9781580537551 丛书系列:
图书标签
  • 无线安全
  • WLAN安全
  • MAN安全
  • 网络安全
  • 无线局域网
  • 移动网络
  • 安全协议
  • 加密技术
  • 802
  • 11安全
  • 无线通信
想要找书就要到 小哈图书下载中心
立刻按 ctrl+D 收藏本页
你会得到大惊喜!!

具体描述

With the popularity of the Wireless Local Area Network (WLAN) standard 802.11 WiFi and the growing interest in the next generation Wireless Metropolitan Area Network (WMAN) standard 802.16 WiMax, the need for effective solutions to the inherent security weaknesses of these networking technologies has become of critical importance. Thoroughly explaining the risks associated with deploying WLAN and WMAN networks, this groundbreaking book offers professionals practical insight into identifying and overcoming these security issues. Including detailed descriptions of possible solutions to a number of specific security problems, the book gives practitioners the hands-on techniques that they need to secure wireless networks in the enterprise and the home.

深度探究:现代网络架构中的关键安全挑战与前沿防御策略 本书聚焦于构建和维护高度安全、具备弹性且适应性强的下一代网络基础设施。它深入剖析了当前企业级网络、数据中心互联(MANs)以及日益普及的物联网(IoT)环境所面临的复杂安全威胁模型,并提供了一套系统化、可操作的防御框架。 第一部分:现代网络拓扑与新兴风险的解构 本部分首先对当前的局域网(LAN)和城域网(MAN)的架构演进进行了详尽的概述,重点关注软件定义网络(SDN)、网络功能虚拟化(NFV)以及混合云环境对传统边界安全模型带来的颠覆性影响。我们不仅仅描述了技术变化,更着重分析了这些变化如何引入新的攻击面。 1.1 软件定义网络(SDN)的安全态势分析: SDN控制器作为网络的大脑,其安全漏洞可能导致全局性的瘫痪或恶意重定向。本书详细研究了SDN控制平面(Control Plane)的认证、授权和加密机制,并剖析了OpenFlow协议在配置阶段可能遭受的注入攻击和流量劫持风险。此外,我们探讨了如何利用零信任原则重构SDN策略执行点(PEP)的信任模型,确保策略下发过程的完整性和不可篡改性。 1.2 网络功能虚拟化(NFV)中的隔离与资源争抢: NFV环境中的多租户隔离是核心挑战。本章深入探讨了Hypervisor级别的安全防护,分析了基于SR-IOV或DPDK等技术实现的安全隔离机制的局限性。我们着重研究了虚拟机(VM)逃逸攻击的潜在路径,并介绍了使用硬件安全模块(HSM)保护虚拟网络功能(VNF)关键密钥的实践案例。资源竞争和侧信道攻击在共享硬件资源上的风险评估,也构成了本节的重要组成部分。 1.3 城域网(MAN)的广域连接安全: MAN通常涉及光纤骨干网和复杂的路由协议。本书系统地考察了BGP(边界网关协议)路由劫持(如BGP hijacking和Route Leaks)的实际影响,并提供了Relying on BGPsec和RPKI(资源公钥基础设施)来验证路由源的权威性。对于光纤层面,我们探讨了物理层面的安全威胁,包括光纤窃听和中间人攻击在长距离传输中的潜在利用方式。 第二部分:数据中心与东西向流量的安全防护 随着东西向流量(即数据中心内部服务器到服务器的通信)占比的激增,传统的南北向(进出数据中心)防御已捉襟见肘。本部分专注于微隔离和零信任网络架构(ZTNA)在大型数据中心的应用。 2.1 微隔离的深度部署策略: 微隔离不再仅仅是防火墙规则的堆砌。本书详细介绍了基于网络标签(如VXLAN/Geneve封装中的Overlay标签)的动态安全策略实施。我们对比了基于策略的微隔离(Policy-Based Microsegmentation)与基于主机的微隔离(Host-Based Segmentation)的优劣,并提供了一套在Kubernetes和容器化环境中实现安全边界的方法论。重点分析了如何利用eBPF技术在内核级别实现高效、低延迟的流量审计和策略强制执行。 2.2 身份驱动的网络访问控制(IDNAC): 消除了基于IP地址的信任是零信任的核心。本章阐述了如何将身份源(如LDAP、Active Directory或IAM系统)与网络接入决策引擎(Policy Decision Point, PDP)深度集成。详细讨论了基于上下文的访问决策模型,例如结合用户角色、设备健康状态(通过NAC系统评估)、地理位置以及当前时间段来动态调整网络权限,确保“永不信任,始终验证”。 2.3 API网关与东西向流量的加密: 在微服务架构中,API是关键的控制点。本书涵盖了API安全最佳实践,包括OAuth 2.0/OIDC的正确实现、速率限制、输入验证和DDoS防护。此外,鉴于数据中心内部流量的敏感性,我们还深入研究了MACsec(IEEE 802.1AE)在物理和二层网络中的应用,以及IPsec隧道在特定高安全域之间的封装与开销优化。 第三部分:持续威胁检测、响应与自动化安全运维(SecOps) 防御体系的有效性取决于快速检测和响应的能力。本部分将焦点转向了先进的威胁情报、异常行为分析以及安全自动化。 3.1 异常行为分析与基线建立: 针对APT攻击和内部威胁,基于签名的检测方法已显不足。本书提供了构建网络行为基线(Network Behavioral Baseline)的统计学方法,包括对会话数量、数据传输模式和协议异常的使用频率分析。我们探讨了如何应用机器学习模型(如孤立森林或深度自编码器)来识别“非典型”的网络活动,例如横向移动(Lateral Movement)中的异常端口扫描或数据渗出(Exfiltration)前兆。 3.2 威胁狩猎(Threat Hunting)在网络环境中的实践: 本章提供了结构化的威胁狩猎框架,指导安全分析师如何主动在网络日志(NetFlow/IPFIX、DNS查询日志、代理日志)中搜索尚未被SIEM系统告警的潜在入侵迹象。重点介绍了利用MITRE ATT&CK框架的“战术与技术”映射到实际网络遥测数据的场景案例。 3.3 安全编排、自动化与响应(SOAR)的集成: 在MAN级别的广阔网络中,人工响应速度无法跟上威胁蔓延的速度。本书详细描述了如何通过SOAR平台集成IDS/IPS、防火墙和NAC系统,实现从告警到隔离或修复的自动化剧本(Playbook)。案例分析包括对高风险IP的自动封锁、对可疑主机进行网络隔离以及自动开启深度包检测(DPI)以捕获证据链。 第四部分:面向未来的网络安全韧性 最后,本书展望了后量子时代的安全挑战以及网络韧性工程的重要性。 4.1 抗量子密码学的网络部署考量: 虽然量子计算机尚未完全成熟,但对现有加密算法(如RSA、ECC)的破解威胁已不容忽视。本节探讨了PQC(Post-Quantum Cryptography)算法如Kyber和Dilithium的性能特性,并指导读者如何在TLS/VPN等网络协议中,以混合模式(Hybrid Mode)逐步引入抗量子加密,确保未来通信的机密性和完整性。 4.2 网络韧性与故障恢复工程: 网络韧性强调的不是预防所有攻击,而是确保在遭受攻击后业务能够快速恢复。我们介绍了“安全沙箱”和“快速回滚”机制在网络变更管理中的应用,以及如何设计冗余的控制平面和数据平面,以应对关键节点失效或被恶意接管的情况。 --- 本书旨在为网络架构师、安全工程师和IT管理者提供一个全面、深入且面向实战的指南,以应对当前复杂多变的网络安全环境,构建真正具备弹性、可验证且高度自动化的现代网络基础设施。

作者简介

目录信息

读后感

☆☆☆☆☆

☆☆☆☆☆

☆☆☆☆☆

☆☆☆☆☆

☆☆☆☆☆

用户评价

☆☆☆☆☆

我必须承认,这本书的阅读体验是渐进式的,它要求读者投入足够的时间和精力。它并非那种可以让你在周末轻松“刷完”的书籍。相反,它更像是一本需要反复研读的工具书。其中涉及到的一些高级主题,例如基于软件定义网络(SDN)的无线安全控制器架构,以及利用机器学习进行异常流量模式识别的应用探索,内容的前沿性毋庸置疑。这些章节展示了作者对未来无线安全图景的深刻洞察。然而,正是这种深度,意味着对读者的背景知识有较高的要求。例如,如果你对网络虚拟化或高级密码学概念不熟悉,初次接触时可能会感到吃力。但请不要因此却步,因为书中的每一处“难点”,都蕴含着对现代网络安全挑战的深刻反思。它不仅仅是描述现有的安全技术,更是在引导我们思考如何构建更具适应性和韧性的下一代无线通信基础设施。这本书的价值不在于你一次能吸收多少知识,而在于它能为你打开多少深入研究的方向。

☆☆☆☆☆

这本书的封面设计着实吸引人,那种深邃的蓝色调配上简洁的几何图形,立刻让人联想到信息安全的严谨与复杂。初次翻开,我对它在基础理论方面的阐述印象深刻。作者没有急于抛出那些晦涩难懂的加密算法,而是花了大量篇幅来构建一个坚实的知识框架。比如,它对无线通信物理层的干扰模型进行了详尽的分析,这一点对于理解为什么传统有线安全机制在无线环境中会失效至关重要。书中对频谱共享协议的讨论,特别是关于TDMA和CSMA/CA的性能权衡,展现了作者深厚的工程背景。我特别欣赏作者在讲解802.11协议栈时,那种层层递进的逻辑性,从物理层到MAC层,再到上层应用,每一步都衔接得非常自然。此外,书中对于一些早期无线网络安全漏洞的案例分析,虽然略显经典,但其剖析之细致,足以让初学者迅速建立起“安全即是设计出来的”这一核心理念。对于那些希望系统学习无线网络底层运作机制的读者来说,这部分内容无疑是宝贵的敲门砖。它不只是告诉你“是什么”,更深入地解释了“为什么会这样”,这种深度解读是我在其他同类书籍中很少看到的。

☆☆☆☆☆

这本书的实战价值,尤其体现在其对现代企业级无线局域网安全部署的指导上。我关注到它详细介绍了WPA3标准的演进过程,不仅仅是停留在协议规范的罗列上,而是深入探讨了SAE(Simultaneous Authentication of Equals)握手过程中的抗字典攻击能力,以及它如何解决旧有WPA2中一些固有的弱点。书中对企业级认证体系的探讨非常接地气,涵盖了802.1X、RADIUS服务器的配置要点,以及证书生命周期管理的重要性。我记得有一章专门讲解了无线入侵检测系统(WIDS)和无线入侵防御系统(WIPS)的部署策略,它提供了一套非常实用的威胁分类体系——从rogue AP(流氓接入点)到Evil Twin攻击的识别与应对流程,配有详细的工具链建议。这部分内容对于网络运维人员来说,简直就是一本操作手册。我个人尝试着根据书中的建议搭建了一个小型测试环境,对其中的信道切换检测机制进行了验证,发现其描述的检测延迟和误报率的平衡点把握得相当到位。总而言之,它提供了一种从理论到实践的完整闭环,避免了许多理论书籍中“纸上谈兵”的弊端。

☆☆☆☆☆

这本书的文字风格非常独特,它有一种沉稳的、近乎学术论文般的精确性,但又不失流畅,读起来并不像那些堆砌术语的教科书那样枯燥。作者在引入新概念时,总会先追溯其历史起源,这对于理解技术演进的必然性非常有帮助。举个例子,在讨论到无线安全协议的迭代时,作者花费了不少笔墨分析了早期WEP协议设计思想的根本缺陷,这种“从错误中学习”的教学方法,比直接灌输正确答案更令人信服。我特别赞赏作者在处理数学模型和算法细节时的严谨态度,公式推导清晰,每一步的假设前提都交代得一清二楚。这使得即便是那些涉及到复杂数论和有限域运算的加密部分,也变得可以理解和追溯。对于那些有一定数学基础,希望深入理解加密算法内部机制的读者而言,这本书无疑提供了极佳的深度。它不像一些浅尝辄止的读物那样只停留在“用”的层面,而是真正致力于让你理解“如何构造”和“为何有效”。

☆☆☆☆☆

深入阅读后,我发现这本书在对广域网络安全(MANs)这部分的处理上,展现出一种宏观的视野,这往往是许多专注于WLAN的书籍所缺乏的。作者并没有将MANs视为WLAN的简单放大,而是着重分析了城域网中光纤回传、Metro Ethernet的安全挑战。特别是对MPLS VPN的安全性、流量隔离机制及其潜在的侧信道攻击风险的分析,显得尤为专业。书中对这些复杂网络结构的安全边界划分和纵深防御策略的论述,极具前瞻性。我个人对其中关于QoS与安全策略相结合的章节印象深刻,探讨了如何在保证关键业务带宽的同时,有效地隔离和限制恶意流量的可能性。作者并未回避现代城市网络部署中常见的合规性问题,比如针对特定行业(如金融或医疗)对数据驻留和加密传输的严格要求,并提供了相应的技术实现路径。这种将网络架构、性能优化与法规遵从性熔于一炉的叙述方式,使得本书超越了纯粹的技术手册范畴,更像是一份面向网络架构师的战略指南。它教会我们思考的不是如何保护一个AP,而是如何保护一个覆盖数十平方公里的通信基础设施。

☆☆☆☆☆

☆☆☆☆☆

☆☆☆☆☆

☆☆☆☆☆

☆☆☆☆☆