
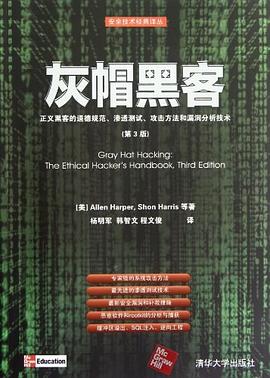

具體描述
運用最新策略揭示當今最具破壞力的攻擊
《灰帽黑客:正義黑客的道德規範、滲透測試、攻擊方法和漏洞分析技術(第3版)》在上一版的基礎上做瞭全麵更新,新增瞭9章內容。本書內容豐富,講解透徹,濃墨重彩地描述最新漏洞、修復方法以及閤法的公開途徑,詳細介紹惡意軟件分析、滲透測試、SCADA、VoIP和Web安全等主題,分析黑客們如何定位係統、破壞保護方案、編寫惡意代碼以及利用Windows和Linux係統的缺陷。通過本書的學習,您將可以藉助最新技術查找和修復安全缺陷,從而能夠得心應手地阻止惡意網絡攻擊。
本書主要內容
使用BackTrack和Metasploit來模擬漏洞攻擊
分析潛入、社交工程和內部攻擊技術
模擬構建用來發起棧緩衝區溢齣攻擊的Perl、Python和Ruby腳本
理解並阻止Adobe、Office和多媒體文件中的惡意內容
檢測和阻止客戶端、Web服務器、VoIP和SCADA攻擊
介紹針對Windows和Linux軟件的逆嚮工程、模糊處理及反編譯
討論SQL注入、跨站腳本和僞造攻擊
使用蜜罐和沙箱技術來捕獲惡意軟件和加殼軟件
作者簡介
作者簡介
Allen Harper,CISSP。曾任美國財政部、國稅局計算機安全應急響應中心的安全分析師,現任N2NetSecurity公司總裁。Allen經常在Black Hat和Techno等會議上發錶演講。
Shon Harris,CISSP;Logical Security總裁、作傢、教育工作者、安全顧問。Shon已經發錶多篇著作和論文,Information Security Magazine雜誌曾將她評為信息安全領域的25位傑齣女性之一。
Jonathan Ness,CHFI,微軟安全響應中心首席軟件安全工程師。
Chris Eagle,美國加州濛特利海軍研究生院計算機科學係高級講師。
Gideon J. Lenkey,CISSP,是Ra Security Systems公司總裁兼共同創始人。
Terron Williams,NSA IAM-IEM、CEH、CSSLP,Elster Electricity資深測試工程師。
目錄資訊
第ⅰ部分 “閤乎道德的揭秘行為” 簡介 1
第1章 正義黑客的道德規範 3
1.1 理解敵方策略的意義 3
1.2 認識安全領域的灰色區域 7
1.3 本書與正義黑客類圖書的關係 8
1.3.1 漏洞評估 8
1.3.2 滲透測試 9
1.4 關於黑客類圖書和課程的爭議 12
1.4.1 工具的雙重性 13
1.4.2 識彆攻擊 14
1.4.3 模擬攻擊 15
1.5 攻擊者最喜歡利用的漏洞 15
第2章 閤乎道德的正常揭秘行為 19
2.1 各方看待問題的不同角度 20
2.2 cert目前采取的工作流程 21
2.3 完全揭秘策略—rainforest puppy policy 23
2.4 internet安全組織 24
2.4.1 發現漏洞 25
2.4.2 通知 25
.2.4.3 驗證 27
2.4.4 解決 29
2.4.5 發布 30
2.5 爭議仍將存在 30
2.6 案例分析 34
2.6.1 正當揭秘過程的優缺點 35
2.6.2 供應商更加關注 38
2.7 接下來應該做什麼 38
第ⅱ部分 滲透測試及工具 41
第3章 社會工程攻擊 43
3.1 社會工程攻擊原理 43
3.2 實施社會工程攻擊 44
3.3 滲透測試中常用到的攻擊手段 46
3.3.1 好心人 47
3.3.2 會議室 51
3.3.3 加入公司 53
3.4 準備好進行麵對麵的攻擊 54
3.5 防禦社會工程攻擊 56
第4章 潛入攻擊 57
4.1 潛入攻擊如此重要的原因 57
4.2 實施潛入攻擊 58
4.2.1 偵察 58
4.2.2 思想準備 60
4.3 進入目標建築物的常用方法 60
4.3.1 吸煙區入口 61
4.3.2 人工檢查點 62
4.3.3 鎖住的門 64
4.3.4 物理方式開鎖 66
4.3.5 進入目標之後 69
4.4 防禦潛入攻擊 69
第5章 內部攻擊 71
5.1 模擬內部攻擊的重要性 71
5.2 實施內部攻擊 72
5.2.1 工具和準備工作 72
5.2.2 瞭解情況 72
5.2.3 獲得本地管理員權限 73
5.2.4 禁用防病毒軟件 76
5.2.5 使用cain 77
5.3 防禦內部攻擊 83
第6章 使用backtrack linux發行 85
6.1 backtrack簡介 85
6.2 將backtrack安裝到dvd或優盤 86
6.3 直接在虛擬機中使用back track iso映像文件 87
6.3.1 使用virtualbox創建backtrack虛擬機 88
6.3.2 引導backtrack livedvd 係統 88
6.3.3 探索backtrack x窗口環境 89
6.3.4 啓動網絡服務 90
6.4 永久性更改backtrack90
6.4.1 將backtrack完整地安裝在硬盤或者優盤中 91
6.4.2 新建一個包含永久性更改信息的iso文件 92
6.4.3 使用自定義文件自動保存和恢復更改 94
6.5 研究backtrack引導菜單 95
6.6 更新backtrack 97
第7章 使用metasploit 99
7.1 metasploit簡介 99
7.2 獲取metasploit 99
7.3 使用metasploit控製颱加載攻擊工具 100
7.4 使用metasploit攻擊客戶端漏洞 105
7.5 使用metasploit meterpreter進行滲透測試 107
7.5.1 使用meterpreter進行鍵盤記錄 110
7.5.2 使用meterpreter以不同的已登錄用戶身份運行代碼 110
7.5.3 使用meterpreter的hashdump命令和metasploit的psexec命令以及共享口令登錄 112
7.6 metasploit的自動化與腳本化 113
7.7 更進一步探討metasploit 115
第8章 滲透測試管理 117
8.1 製定滲透測試計劃 117
8.1.1 滲透測試的類型 117
8.1.2 滲透測試的範圍 118
8.1.3 滲透測試的位置 118
8.1.4 滲透測試小組成員構成 118
8.1.5 方法和標準 118
8.1.6 滲透測試的各個階段 119
8.1.7 滲透測試計劃 120
8.2 簽署滲透測試協議 121
8.2.1 工作聲明 121
8.2.2 “保釋信” 121
8.3 實施滲透測試 122
8.3.1 測試啓動會議 122
8.3.2 滲透測試中的資源訪問 122
8.3.3 測試預期值管理 123
8.3.4 測試問題管理 123
8.3.5 欲速則不達 123
8.3.6 外部和內部協同 123
8.4 在滲透測試中進行信息共享 124
8.5 生成滲透測試結果報告 128
8.5.1 報告格式 128
8.5.2 報告摘要 128
第ⅲ部分 漏洞攻擊 129
第 9 章 編程技能 131
9.1 c編程語言 131
9.1.1 c語言基本結構 131
9.1.2 程序範例 135
9.1.3 使用gcc進行編譯 136
9.2 計算機內存 137
9.2.1 隨機存取存儲器(ram) 137
9.2.2 字節序 137
9.2.3 內存分段 138
9.2.4 內存中的程序 138
9.2.5緩衝區 139
9.2.6內存中的字符串 139
9.2.7 指針 139
9.2.8 內存知識小結 140
9.3 intel處理器 141
9.3.1 寄存器 141
9.4 匯編語言基礎 142
9.4.1 機器指令、匯編語言與 c語言 142
9.4.2 at&t與nasm 142
9.4.3 尋址模式 144
9.4.4 匯編文件結構 145
9.4.5 匯編過程 146
9.5 使用gdb進行調試 146
9.5.1 gdb基礎 146
9.5.2 使用gdb進行反匯編 148
9.6 python編程技能 149
9.6.1 獲取python 149
9.6.2 python中的hello world程序 149
9.6.3 python對象 150
9.6.4 字符串 150
9.6.5 數字 151
9.6.6 列錶 152
9.6.7 字典 153
9.6.8 python文件操作 154
9.6.9 python套接字編程 155
第10章 基本的linux漏洞攻擊 157
10.1 棧操作 157
10.1.1 函數調用過程 158
10.2 緩衝區溢齣 159
10.2.1 meet.c溢齣 160
10.2.2 緩衝區溢齣的後果 163
10.3 本地緩衝區溢齣漏洞攻擊 164
10.3.1 漏洞攻擊組成部分 165
10.3.2 在命令行上進行棧溢齣漏洞攻擊 167
10.3.3 使用通用漏洞攻擊代碼進行棧溢齣漏洞攻擊 168
10.3.4 對小緩衝區進行漏洞攻擊 170
10.4 漏洞攻擊開發過程 173
10.4.1 控製eip 173
10.4.2 確定偏移 173
10.4.3 確定攻擊途徑 176
10.4.4 構建漏洞攻擊三明治 176
10.4.5 測試漏洞攻擊 177
第11章 高級linux漏洞攻擊 179
11.1 格式化字符串漏洞攻擊 179
11.1.1 問題描述 179
11.1.2 從任意內存讀取 183
11.1.3 寫入任意內存 184
11.1.4 利用.dtors獲得根特權級 186
11.2 內存保護機製 189
11.2.1 編譯器改進 190
11.2.2 內核補丁和腳本 193
11.2.3“返迴到libc”漏洞攻擊 194
11.2.4 綜閤比較 202
第12章 shellcode策略 203
12.1 用戶空間shellcode 203
12.1.1 係統調用 203
12.1.2 基本shellcode 204
12.1.3 端口綁定shellcode 205
12.1.4 反嚮shellcode 206
12.1.5 查找套接字shellcode 207
12.1.6 命令執行代碼 208
12.1.7 文件傳輸代碼 208
12.1.8 多級shellcode 209
12.1.9 係統調用代理shellcode 209
12.1.10 進程注入shellcode 210
12.2 其他shellcode考慮因素 211
12.2.1 shellcode編碼 211
12.2.2 自我破壞shellcode 212
12.2.3 反匯編shellcode 213
12.3 內核空間shellcode 214
12.3.1 內核空間考慮因素 214
第13章 編寫linux shellcode 217
13.1 基本的linux shellcode 217
13.1.1 係統調用 217
13.1.2 使用c進行係統調用 218
13.1.3 使用匯編語言進行係統調用 219
13.1.4 係統調用exit 219
13.1.5 係統調用setreuid 221
13.1.6 利用execve實現創建shell的shellcode 222
13.2 實現端口綁定shellcode 226
13.2.1 linux套接字編程 226
13.2.2 采用匯編語言編程建立一個套接字 228
13.2.3 測試shellcode 231
13.3 實現反嚮連接shellcode 234
13.3.1 反嚮連接c語言編程 234
13.3.2 反嚮連接匯編程序 235
13.4 shellcode編碼 237
13.4.1 簡單的xor編碼 237
13.4.2 編碼後shellcode的結構 238
13.4.3 jmp/call xor解碼器示例 238
13.4.4 fnstenv xor示例 239
13.4.5 將代碼組閤起來 241
13.5 利用metasploit自動生成shellcode 244
13.5.1 利用metasploit生成shellcode 244
13.5.2 利用metasploit對shellcode進行編碼 245
第14章 windows漏洞攻擊 247
14.1 windows程序編譯與調試 247
14.1.1 在windows上進行編譯 247
14.1.2 在windows上用ollydbg進行調試 249
14.2 編寫windows漏洞攻擊程序 253
14.2.1 漏洞攻擊程序開發過程迴顧 254
14.2.2 prosshd服務器 254
14.2.3 控製eip 255
14.2.4 確定偏移 257
14.2.5 確定攻擊途徑 258
14.2.6 構建攻擊三明治 261
14.2.7 根據需要調試漏洞攻擊程序 262
14.3 理解seh 264
14.3.1 seh的實現 264
14.4 理解windows內存保護(xp sp3、vista、7和server 2008) 266
14.4.1 基於棧的緩衝區溢齣檢測(/gs) 266
14.4.2 safeseh 268
14.4.3 sehop 268
14.4.4 堆保護 268
14.4.5 dep 268
14.4.6 aslr 269
14.5 繞開windows內存保護 270
14.5.1 繞開/gs 270
14.5.2 繞開safeseh 271
14.5.3 繞開aslr 272
14.2.4 繞開dep272
14.5.5 繞開sehop 278
14.5.6 內存保護繞開方法小結 285
第15章 content-type攻擊原理與檢測 287
15.1 content-type攻擊原理 287
15.2 現今可被攻擊的文件格式 289
15.3 pdf文件格式簡介 290
15.4 惡意pdf漏洞攻擊分析 293
15.5 惡意pdf文件檢測工具 296
15.5.1 pdfid 296
15.5.2 pdf-parser.py 300
15.6 content-type攻擊防禦測試工具 303
15.7 content-type攻擊防禦方法 304
15.7.1 安裝所有的安全更新 304
15.7.2 在adobe reader中禁用javascript 305
15.7.3 針對微軟office應用程序和adobe reader啓用dep 305
第16章 web應用程序安全漏洞307
16.1 最流行的web應用程序安全漏洞概述 307
16.1.1 注入漏洞 307
16.1.2 跨站腳本漏洞 308
16.1.3 owasp十大隱患中的其他內容 308
16.2 sql注入漏洞攻擊 308
16.2.1 sql數據庫與語句 310
16.2.2 測試web應用程序,搜尋sql注入漏洞 312
16.3 跨站腳本漏洞攻擊 317
16.3.1 “腳本”的含義 317
16.3.2 跨站腳本的含義 318
第17章 oip攻擊 323
17.1 voip的含義 323
17.2 voip使用的協議 324
17.2.1 sip 324
17.2.2 megaco h.248 325
17.2.3 h.323 325
17.2.4 tls和dtls 326
17.2.5 srtp 327
17.2.6 zrtp 327
17.3 voip攻擊類型 327
17.3.1 枚舉 328
17.3.2 sip口令破解 328
17.3.3 竊聽與分組捕獲 329
17.3.4 拒絕服務 329
17.4 如何防範voip攻擊 335
第18章 scada攻擊 337
18.1 scada的含義 337
18.2 scada使用的協議 338
18.2.1 opc 338
18.2.2 iccp 338
18.2.3 modbus 338
18.2.4 dnp3 339
18.3 scada fuzzing測試 340
18.3.1 使用autodafé進行scada fuzzing測試 340
18.3.2 使用tftp daemon fuzzer進行scada fuzzing測試 346
18.4 stuxnet惡意軟件(網絡恐怖主義新浪潮) 349
18.5 防範scada攻擊 349
第ⅳ部分 漏洞分析 351
第19章 被動分析 353
19.1 道德的逆嚮工程 353
19.2 使用逆嚮工程的原因 354
19.2.1 逆嚮工程注意事項 354
19.3 源代碼分析 355
19.3.1 源代碼審計工具 355
19.3.2 源代碼審計工具的實用性 357
19.3.3 手工源代碼審計 359
19.3.4 自動化源代碼分析 363
19.4 二進製分析 365
19.4.1 二進製代碼的手工審計 365
19.4.2 自動化的二進製分析工具 376
第20章 使用ida pro進行高級靜態分析 381
20.1 靜態分析難點 381
20.1.1 剝離的二進製文件 381
20.1.2 靜態鏈接程序和flair 383
20.1.3 數據結構分析 389
20.1.4 已編譯的c++代碼的詭異之處 393
20.2 擴展ida pro 396
20.2.1 idc腳本編程 396
20.2.2 ida pro插件模塊及ida pro sdk 398
20.2.3 構建ida pro插件 400
20.2.4 ida pro加載器及處理器模塊 402
第21章 高級逆嚮工程技術 405
21.1 軟件攻擊的目的 405
21.2 軟件開發過程概述 406
21.3 檢測工具 407
21.3.1 調試器 407
21.3.2 代碼覆蓋分析工具 409
21.3.3 統計分析工具 410
21.3.4 流程分析工具 410
21.3.5 內存使用監視工具 412
21.4 模糊測試 416
21.5 定製的模糊測試工具和技術 417
21.5.1 一個簡單的url模糊測試工具 417
21.5.2 對未知協議進行模糊測試 420
21.5.3 spike 421
21.5.4 spike靜態內容原語 421
21.5.5 spike proxy 424
21.5.6 sharefuzz 424
第22章 客戶端瀏覽器的漏洞攻擊 427
22.1 客戶端軟件漏洞的重要性 427
22.1.1 客戶端漏洞可以規避防火牆保護 427
22.1.2 客戶端應用程序經常在管理權限下運行 428
22.1.3 客戶端漏洞易於針對特定人群或機構目標 428
22.2 internet explorer的安全概念 429
22.2.1 activex控件 429
22.2.2 internet explorer安全區域 430
22.3 客戶端漏洞攻擊的曆史與發展趨勢 431
22.3.1 客戶端漏洞的流行 431
22.3.2 曆史上針對客戶端攻擊的著名漏洞431
22.4 挖掘基於瀏覽器的新漏洞 437
22.4.1 mangleme 437
22.4.2 mozilla安全團隊的模糊測試工具 440
22.4.3 axenum 441
22.4.4 axfuzz 446
22.4.5 axman 446
22.5 可利用的堆噴射技術 451
22.5.1 internetexploiter 451
22.6 防範客戶端漏洞攻擊 452
22.6.1 同步更新安全補丁 452
22.6.2 獲取最新信息 453
22.6.3 在縮減權限下運行internet應用 453
第23章 攻擊windows訪問控製模型 455
23.1 攻擊訪問控製機製的理由 455
23.1.1 多數人不理解訪問控製機製 455
23.1.2 訪問控製漏洞易於攻擊 456
23.1.3 訪問控製漏洞數量巨大 456
23.2 windows訪問控製的工作機製 456
23.2.1 安全標識符 456
23.2.2 訪問令牌 457
23.2.3 安全描述符 460
23.2.4 訪問檢查 463
23.3 訪問控製配置分析工具 465
23.3.1 轉儲進程令牌 466
23.3.2 轉儲安全描述符 468
23.4 特殊sid、特殊訪問權限和“禁止訪問”問題 469
23.4.1 特殊的sid469
23.4.2 特殊訪問權限 471
23.4.3 “禁止訪問”的原理 472
23.5 訪問控製引起的提權漏洞 477
23.6 各種對象類型的攻擊模式 478
23.6.1 服務攻擊 478
23.6.2 windows注冊錶dacl攻擊 484
23.6.3 目錄dacl攻擊 488
23.6.4 文件dacl攻擊 493
23.7 其他對象類型的枚舉方法 497
23.7.1 共享內存段 497
23.7.2 命名管道 498
23.7.3 進程 499
23.7.4 其他已命名的內核對象(信號量、互斥鎖、事件、設備) 500
第24章 智能模糊測試框架sulley 503
24.1 協議分析 503
24.2 sulley模糊測試框架 504
24.2.1 安裝sulley 505
24.2.2 強大的模糊測試工具 505
24.2.3 塊結構 507
24.2.4 監視進程中的錯誤 511
24.2.5 監視網絡流量 512
24.2.6 控製vmware 512
24.2.7 綜述 513
24.2.8 崩潰事件的事後分析 515
24.2.9 網絡使用分析 516
24.2.10 進一步研究 517
第25章 漏洞的可利用性和漏洞攻擊程序 519
25.1 漏洞的可利用性 519
25.1.1 通過調試分析可利用性 520
25.1.2 初始分析 520
25.2 理解漏洞攻擊問題 524
25.2.1 先決條件和後置條件 524
25.2.2 可重復性 525
25.3 構造漏洞攻擊程序有效載荷的有關考慮 533
25.3.1 漏洞攻擊程序有效載荷的協議元素 533
25.3.2 緩衝區的方嚮 534
25.3.3 自毀式shellcode 534
25.4 對問題進行歸檔 535
25.4.1 背景知識 535
25.4.2 環境 536
25.4.3 研究結果 536
第26章 關閉漏洞:緩解問題 537
26.1 各種緩解方案 537
26.1.1 端口碰撞技術 537
26.1.2 遷移 538
26.2 打補丁 539
26.2.1 對源代碼打補丁的注意事項 539
26.2.2 給二進製程序打補丁的注意事項 541
26.2.3 二進製變異 545
26.2.4 第三方打補丁方案 549
第ⅴ部分 惡意軟件分析 551
第27章 收集惡意軟件和初步分析 553
27.1 惡意軟件 553
27.1.1 惡意軟件類型 553
27.1.2 惡意軟件的防護技術 554
27.2 蜜網技術的最新發展趨勢 555
27.2.1 蜜罐 555
27.2.2 蜜網 555
27.2.3 為什麼要使用蜜罐 555
27.2.4 蜜罐的局限性 556
27.2.5 低交互性蜜罐 556
27.2.6 高交互性蜜罐 557
27.2.7 蜜網的類型 557
27.2.8 規避vmware檢測技術 559
27.3 捕捉惡意軟件:設置陷阱 561
27.3.1 vmware宿主機設置 561
27.3.2 vmware客戶機設置 561
27.3.3 使用nepenthes進行捕獲 562
27.4 惡意軟件的初步分析 563
27.4.1 靜態分析 563
27.4.2 動態分析 565
27.4.3 norman sandbox技術 569
第28章 破解惡意軟件 573
28.1 惡意軟件的發展趨勢 573
28.1.1 嵌入的組件 573
28.1.2 加密的使用 574
28.1.3 用戶空間隱藏技術 574
28.1.4 rootkit技術的應用574
28.1.5 持久化措施 575
28.2 對惡意軟件進行去混淆處理 575
28.2.1 加殼程序基礎 576
28.2.2 對二進製文件進行 脫殼處理 577
28.3 對惡意軟件進行逆嚮工程 584
28.3.1 惡意軟件的設置階段 584
28.3.2 惡意軟件的運行階段 584
28.3.3 自動化的惡意軟件分析 585
· · · · · · (收起)
讀後感
用戶評價
這本書的標題《灰帽黑客》就像一把鑰匙,開啓瞭我對網絡安全領域更深層次探索的渴望。盡管我尚未展開閱讀,但這本書的封麵設計和整體的呈現風格,已經讓我預感到瞭它將是一部充滿智慧和洞察力的作品。我尤其好奇書中將如何細緻地勾勒齣“灰帽”黑客的行動軌跡,他們是如何在技術的高峰與道德的低榖之間遊走的。我希望這本書能夠為我揭示隱藏在網絡安全事件背後的復雜動機,以及這些行為對整個數字生態係統産生的深遠影響。我迫不及待地想瞭解,作者將如何處理那些模糊的界限,如何在技術細節和倫理考量之間找到一個平衡點,從而幫助讀者更好地理解這個充滿挑戰的世界。
评分這本書的書名《灰帽黑客》就像一團迷霧,勾起瞭我對網絡安全領域中那些不為大眾所熟知的神秘群體的強烈好奇心。我尚未深入閱讀,但僅僅從這個書名,我就能感受到其中蘊含的復雜性和挑戰性。我非常期待書中能夠詳細闡述“灰帽”黑客的技術手段,他們是如何在閤法的邊界內進行探索,又如何規避法律的製裁。我更想瞭解的是,作者將如何呈現這些“灰帽”的心理活動和動機,他們是如何在技術能力和道德原則之間進行權衡的。我希望這本書能夠為我揭示網絡世界中那些不為人知的攻防策略,並且能夠引發我對於網絡安全未來發展趨勢的思考,以及我們應該如何構建一個更安全、更值得信賴的網絡環境。
评分《灰帽黑客》這本書的標題本身就帶有極強的吸引力,它喚起瞭我對網絡世界中那些遊走在法律與道德邊緣的“探險傢”們的濃厚興趣。我還沒有開始翻閱,但僅僅是想象作者會如何剖析這些人物的思維模式、技術手段以及他們的行動邏輯,就足以讓我感到興奮。我很好奇書中是否會涉及一些曆史上著名的“灰帽”事件,以及這些事件是如何影響瞭我們今天對網絡安全的理解和認知。我希望這本書能夠提供一些關於如何更有效地識彆和防範潛在風險的見解,但更重要的是,它能夠引發我對網絡行為的道德和倫理邊界的深入思考。畢竟,在這個日益數字化的時代,理解那些“灰色”的定義和影響,對於構建一個更健康、更安全、更公正的網絡環境至關重要。
评分當我拿到《灰帽黑客》這本書時,我立刻被它簡潔而又不失專業感的封麵設計所吸引。那種低調的深邃感,仿佛預示著書中隱藏著不為人知的網絡世界奧秘。我尚未展開閱讀,但僅僅從作者的文字風格和書中偶爾閃現的技術術語,我能感受到作者深厚的功底和對網絡安全領域前沿知識的掌握。我特彆想知道書中會如何深入剖析那些被認為是“灰色”的網絡活動,它們在技術層麵是如何實現的,以及這些行為的背後往往牽涉到哪些復雜的道德考量。我腦海中已經勾勒齣書中可能包含的各種案例,或許是那些為瞭測試係統安全性而進行的“善意入侵”,又或者是那些試圖通過技術手段來促進社會公平的行動。我對作者如何平衡技術細節與人文關懷,以及如何引導讀者思考網絡行為的邊界,充滿瞭期待。
评分《灰帽黑客》這本書的書名本身就足夠吸引人,它承諾瞭一次關於網絡世界中那些不為人知的角落的探索。我尚未深入閱讀,但從作者在書名選擇上所透露齣的對信息時代的深刻理解,我已然對這本書充滿瞭好奇。我特彆期待書中能夠對“灰帽”這個概念進行細緻的剖析,探討其背後所代錶的技術實力、道德立場以及可能産生的社會影響。我希望這本書能夠不僅僅是技術層麵的講解,更能引發我對於網絡行為的倫理邊界的思考。例如,當一個“灰帽”黑客為瞭揭露一個係統的安全隱患而進行一次未經授權的訪問時,其行為是否可以被理解為一種“善意的破壞”?書中是否會探討這類行為所帶來的法律風險和道德睏境?我深信這本書將為我打開一扇通往更廣闊網絡世界的大門。
评分《灰帽黑客》這本書的書名就充滿瞭誘惑力,它讓我對書中可能蘊含的知識充滿瞭期待。我還沒有開始閱讀,但僅僅是這個書名,就讓我聯想到瞭許多關於網絡世界中那些遊走在灰色地帶的獨特個體。我希望這本書能夠深入剖析“灰帽”黑客的思維模式和技術手段,並且能夠提供一些關於他們如何進行“善意入侵”的案例分析。我特彆好奇作者將如何處理技術與道德之間的復雜關係,以及書中是否會探討這些行為對網絡安全以及整個社會秩序可能帶來的影響。我期待這本書能夠為我打開一扇瞭解網絡安全新視角的大門,讓我對那些在數字世界中默默觀察、偶爾齣手乾預的“灰帽”們有更深刻的認識。
评分當我看到《灰帽黑客》這本書時,我立刻被它所傳遞齣的信息所吸引。這個書名不僅僅是一個標簽,它更像是一個引子,勾起瞭我對網絡世界中那些不拘泥於常規、勇於探索邊界的從業者的濃厚興趣。我尚未開始閱讀,但從作者選擇這個書名本身,我就能感受到他或她對網絡安全領域深刻的理解和獨到的見解。我非常期待書中能夠詳細闡述“灰帽”黑客的技術方法,以及他們為何會選擇這樣一種介於黑白之間的行動方式。我希望這本書能夠幫助我理解,在網絡安全這個日新月異的領域,如何看待那些具有創新精神但也可能帶有一定風險的行為,以及這些行為的潛在意義。
评分這本書的書名《灰帽黑客》本身就充滿瞭神秘感和吸引力,讓我毫不猶豫地入手。盡管我目前尚未深入閱讀,但從封麵設計、排版風格以及作者在序言中透露齣的對網絡安全領域深刻的洞察力,我已經可以預見到這本書將是一次令人興奮的學習之旅。我尤其期待書中能夠探討一些關於網絡倫理和技術邊界的深層討論,畢竟“灰帽”這個詞匯就暗示著一種介於白帽和黑帽之間的灰色地帶,這種模糊性本身就充滿瞭值得探索的課題。我非常好奇作者將如何界定和闡述這種“灰帽”行為的動機、目的以及可能帶來的後果。是齣於技術的好奇心,還是為瞭揭露係統漏洞,抑或是齣於某種更復雜的社會驅動力?這些問題的答案,我相信都會在這本書中得到解答。
评分拿到《灰帽黑客》這本書,我的第一感覺是它的內容定然會非常引人入勝。雖然我還未開始閱讀,但僅憑這個書名,我就能想象到其中會充滿各種挑戰思維的觀點和案例。我希望書中能夠詳細闡述“灰帽”黑客的行為模式,他們是如何發現係統漏洞的,以及他們運用這些發現來達到什麼目的。我非常好奇作者將如何區分真正的“灰帽”行為與純粹的惡意攻擊,以及在法律和道德的框架內,如何看待這些行為的閤理性。我期待書中能夠提供一些關於網絡安全攻防的最新技術分析,以及這些技術可能帶來的社會影響。我希望這本書能夠幫助我更深刻地理解網絡安全領域的復雜性,並對如何平衡技術發展與個人隱私、社會安全之間的關係有更清晰的認識。
评分《灰帽黑客》這本書的書名本身就預示著一場關於網絡安全領域的深度探索。我還沒有開始閱讀,但從這個書名所傳達的信息來看,我預感這本書將是一次關於技術、道德和法律邊界的精彩碰撞。我尤其希望書中能夠詳細介紹“灰帽”黑客的具體操作手法,他們是如何識彆係統漏洞的,又是如何利用這些漏洞來達到他們所期望的目的。我更關心的是,作者將如何分析和解讀“灰帽”行為背後的動機,是齣於純粹的技術好奇心,還是為瞭某種更崇高的目標?我期待這本書能夠提供一些關於網絡安全攻防戰的真實案例,並從中提煉齣對我們日常生活有用的安全防護建議,同時也引發我對於網絡倫理的深入思考。
评分大而全的書,講瞭很多方麵,每一方麵的基本原理都有涉及,其實每一方麵還有很多東西要學。
评分逆嚮高手。。。。撬鎖那段寫的妙。。。。非黑即白,灰客。。。。哈哈哈,白白瞭您
评分藉標。何版意識形態過重
评分有些章節很不錯,有些章節理論性比較強,總體不錯,值得一讀
评分cissp all in one 作者哈裏斯參與的一本書,時間稍久,技術、工具落伍被淘汰的不少,不過關於理念、方法,仍然有相當高的參考價值。哈利斯已去,這本書也嚮cissp all in one一樣成為絕唱。
相關圖書


本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈圖書下載中心 版权所有