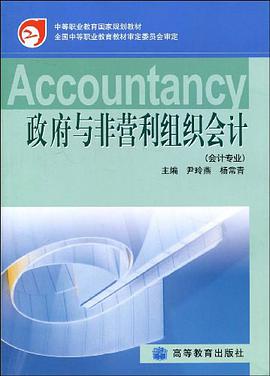
《基础会计教学参考书》是与国家规划教材《基础会计》以及《基础会计习题集》配套编写的教学参考书。每章内容包括教学目的和要求,教学内容提要,知识点、重点及教学建议,习题参考答案等四部分。
审计学原理与实务 一、 审计的起源与发展 审计,作为一种独立的、客观的鉴证业务,其历史可以追溯到古罗马时期。最初的审计活动主要是为了监督政府官员的财产收支,确保公共资金的安全和有效使用。随着社会经济的发展和商业活动的日益复杂,审计的范围和重要性也随之扩展。 在早期,审计主要由独立的第三方进行,他们负责检查账簿、核实交易,并向委托人报告发现。这种形式的审计在一定程度上限制了舞弊行为的发生,并为商业决策提供了可靠的信息基础。然而,随着企业规模的扩大和财务结构的复杂化,传统的审计方法已不足以应对挑战。 进入工业革命时期,股份公司的出现带来了新的审计需求。股东作为公司的所有者,需要一种机制来了解公司的经营状况和财务报表的真实性。此时,独立的注册会计师事务所应运而生,并逐渐承担起对公司财务报表的审计责任。审计报告的出现,成为投资者、债权人和其他利益相关者判断公司财务状况的重要依据。 20世纪以来,全球经济一体化和金融市场的深化进一步推动了审计理论与实务的发展。证券市场的监管加强,对财务报告的透明度和可靠性提出了更高要求。国际审计准则的制定和完善,使得审计实践更加规范和专业化。同时,信息技术的发展也为审计工作带来了革命性的变化,审计软件、数据分析工具等被广泛应用于审计过程中,提高了审计效率和质量。 然而,审计的发展并非一帆风顺。历史上也曾出现过因审计失效而导致的公司破产和财务丑闻,如安然事件等。这些事件促使人们反思审计的局限性,并推动了审计准则和监管政策的改革。如今,审计不仅关注财务报表的合法合规性,还 increasingly 关注企业内部控制的有效性、风险管理的到位程度以及信息披露的完整性。 二、 审计的基本概念与原则 审计的本质在于提供独立、客观的鉴证。它不是对交易的交易,也不是对财务报表内容的担保,而是基于对相关证据的收集和评价,形成一个独立的专业判断。 核心概念: 独立性 (Independence): 审计师必须在实质上和形式上独立于被审计单位。这种独立性保证了审计师能够客观地发表意见,不受被审计单位的不当影响。独立性体现在避免利益冲突,保持超然的态度,以及不受外部压力的干扰。 客观性 (Objectivity): 审计师在收集和评价审计证据时,必须保持公正、不偏不倚的态度。这意味着审计师的判断应基于事实证据,而不是个人好恶或偏见。 证据 (Evidence): 审计的结论是建立在充分、适当的审计证据基础上的。证据的充分性是指证据的数量足够,能够支持审计结论;适当性是指证据的性质相关且可靠,能够有效证明事项的真实性。 职业怀疑 (Professional Skepticism): 审计师在执行审计业务时,应始终保持一种质疑的态度,对审计证据进行审慎的评价,并警惕可能存在的重大错报。这种怀疑精神是发现舞弊和错误的关键。 鉴证 (Assurance): 审计师通过发表审计报告,向使用者提供关于被审计单位财务报表是否公允列报的鉴证意见。鉴证的程度可以是合理保证(对财务报表进行审计),也可以是有限保证(如审阅)。 基本原则: 诚信正直 (Integrity): 审计师应诚实和正直地开展所有专业和商业事务。 客观公正 (Objectivity): 审计师不应允许偏见、利益冲突或他人的不当影响损害其专业判断。 专业胜任能力和应有关注 (Professional Competence and Due Care): 审计师应具备必要的专业知识和技能,并在执行审计业务时保持高度的职业谨慎。 保密性 (Confidentiality): 审计师不得泄露在执行业务过程中获取的机密信息,除非法律要求或在专业职责允许的情况下。 专业行为 (Professional Behavior): 审计师应遵守相关的法律法规,并避免任何可能损害审计职业声誉的行为。 三、 审计的类型与方法 审计的类型多种多样,可以根据不同的标准进行划分: 按鉴证程度划分: 法定审计 (Statutory Audit): 根据法律法规的规定,强制性要求对特定类型的企业或组织进行的审计。例如,上市公司必须接受年度财务报表审计。 约定审计 (Voluntary Audit/Contractual Audit): 根据合同或协议,由委托人主动聘请审计师进行的审计。例如,为融资、并购或内部管理目的进行的审计。 内部审计 (Internal Audit): 由被审计单位内部设立的审计部门进行的审计。内部审计的目的是对单位的内部控制、风险管理、经营效率等方面进行评估,并向管理层提供改进建议。 外部审计 (External Audit): 由独立于被审计单位的注册会计师事务所进行的审计。外部审计主要为外部利益相关者(如投资者、债权人)提供财务报表的鉴证意见。 按审计目标划分: 财务报表审计 (Financial Statement Audit): 检查财务报表是否公允地反映了被审计单位的财务状况、经营成果和现金流量。 合规性审计 (Compliance Audit): 检查被审计单位是否遵守了相关的法律、法规、政策和合同规定。 经营审计/绩效审计 (Operational Audit/Performance Audit): 评估被审计单位的经营效率、经济性和效果性,并提出改进建议。 信息系统审计 (Information Systems Audit): 检查信息系统的安全性、完整性、可用性和可靠性。 审计方法: 审计方法是指审计师为获取充分、适当的审计证据所采用的程序和技巧。 询问 (Inquiry): 向被审计单位的管理层和员工了解情况。 检查 (Inspection): 检查会计记录、文件和实物资产。 观察 (Observation): 观察被审计单位的某些活动或程序。 函证 (Confirmation): 向第三方(如客户、供应商、银行)发送询证函,核实交易信息。 重新计算 (Recalculation): 重新计算会计记录中的数字。 重新执行 (Reperformance): 重新执行被审计单位已执行的控制程序或交易。 分析程序 (Analytical Procedures): 通过对财务数据和非财务数据的比对分析,识别异常情况和潜在的重大错报。这包括趋势分析、比率分析、结构分析等。 四、 审计的流程与报告 一个完整的审计业务通常遵循以下流程: 1. 接受业务委托与计划审计 (Acceptance and Planning): 接受委托: 评估客户的诚信度,了解委托方的需求,确定是否接受审计业务。 建立业务关系: 与客户签订审计业务约定书,明确双方的权利和义务。 审计计划: 制定详细的审计计划,包括审计目标、审计范围、审计时间表、审计资源分配以及风险评估等。 2. 实施实质性程序 (Performing Substantive Procedures): 风险评估: 识别和评估财务报表重大错报的风险。 了解被审计单位及其环境: 深入了解被审计单位的行业、经营模式、内部控制、财务报告编制基础等。 设计和实施审计程序: 根据风险评估结果,设计和执行实质性程序,以获取审计证据。这包括对账户余额、交易类别和披露进行测试。 测试控制的有效性 (如果适用): 如果审计师依赖于被审计单位的内部控制来降低风险,则需要测试控制的有效性。 3. 审计证据的评价与审计结论 (Evaluation of Audit Evidence and Conclusion): 汇总审计证据: 将收集到的审计证据进行整理和汇总。 评价审计证据: 评估审计证据的充分性和适当性,判断其是否能够支持审计结论。 形成审计结论: 基于对审计证据的评价,形成关于财务报表是否公允列报的审计结论。 4. 出具审计报告 (Issuing the Audit Report): 审计报告的组成: 审计报告是审计工作的最终产物,通常包含审计意见段、基础段、管理层和审计师的责任段等。 审计意见的类型: 无保留意见 (Unqualified Opinion): 财务报表在所有重大方面公允地反映了被审计单位的财务状况。 保留意见 (Qualified Opinion): 除某一事项外,财务报表在所有重大方面公允地反映了被审计单位的财务状况。 否定意见 (Adverse Opinion): 财务报表未能公允地反映被审计单位的财务状况。 无法表示意见 (Disclaimer of Opinion): 审计师因无法获取充分、适当的审计证据,而无法对财务报表发表意见。 五、 审计与舞弊 舞弊是指故意采取欺诈行为以获得不正当或非法利益。审计师在审计过程中,有责任识别和应对舞弊风险。 舞弊的特征(“舞弊的三角”): 压力 (Pressure/Incentive): 导致舞弊发生的动机,如财务困难、业绩压力等。 机会 (Opportunity): 舞弊发生的可能性,通常与薄弱的内部控制有关。 借口 (Rationalization): 舞弊者为自己的行为辩护的理由,如“我只是暂时借用”、“公司欠我的”等。 审计师应对舞弊的责任: 保持职业怀疑: 审慎地考虑舞弊发生的可能性。 了解舞弊风险因素: 识别可能导致舞弊的内部和外部因素。 设计和实施审计程序: 针对已识别的舞弊风险,设计和实施相应的审计程序,以获取识别舞弊的证据。 沟通: 如果怀疑存在舞弊,应及时与管理层和治理层进行沟通。 六、 审计的未来发展趋势 随着科技的进步和经济环境的变化,审计也面临着新的挑战和机遇。 技术驱动的审计: 大数据分析、人工智能、区块链等技术的应用将进一步提升审计效率和质量,使审计师能够处理海量数据,发现更复杂的模式和异常。 关注非财务信息: 除了传统的财务报表,投资者和社会对企业的环境、社会和公司治理(ESG)信息日益关注。未来的审计可能会扩展到对这些非财务信息的鉴证。 持续审计与实时审计: 随着技术的发展,审计将从周期性向持续性、甚至实时性转变,从而更早地发现问题并提供预警。 加强对网络安全和数据隐私的审计: 信息化时代,网络安全和数据隐私成为企业面临的重要风险,审计师将需要具备相应的技能来评估和鉴证这些领域。 全球化与国际化: 随着经济全球化深入,审计准则和监管的国际协调将更加重要,跨国审计业务将更加普遍。 结论 审计学作为一门独立的学科,其核心在于通过独立的、客观的鉴证,为财务报表的可靠性提供保障,维护经济秩序的稳定。它涉及严谨的理论基础、系统的方法论和高度的职业道德要求。理解审计的原理与实务,对于企业管理层、投资者、监管机构乃至整个社会都至关重要。随着时代的进步,审计也在不断演进,以适应日益复杂的商业环境和不断变化的市场需求。