
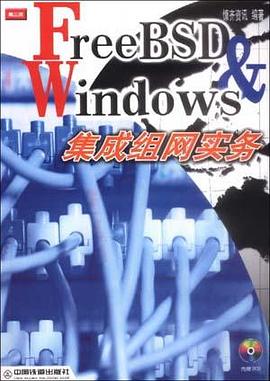

具體描述
本書在閱讀上,圖文並茂,使讀者學習更輕鬆、更敏捷。
本書在內容上,快速安裝FreeBSD、掌握FreeBSD操作方法、應用各種網絡解決方案、使用數據庫服務器集成等。
本書在應用上,提供企業、學校、個人的網絡解決方案,使你能直接挑戰Windows NT Server 為企業、學校、個人帶來安全、可靠、有效的網絡係統,從而大幅度的節省成本。
本書在配盤上,提供瞭兩張FreeBSD 3.0/3.4 版本的完整光盤。
作者簡介
目錄資訊
0.1 書中的角色
0.2 這一本書要錶達的
0.3 FreeBSD& Windows集成應用
0.3.l 需求與預算
0.3.2 應用在企業/學校/個人
0.3.3 關於X Window
0.4 入門準備
0.4.1 TCP/IP通訊協議
0.4.2 域名
0.4.3 網絡組件
0.5 工具程序
0.5.l 文本文件格式
0.5.2 終端機程序
第1章 關於FreeBSD
1.1 硬件設備的需求
1.2 瞭解硬件設備
l.2.1 FreeBSD的硬件代碼錶
第2章 FreeBSD快速安裝篇
2.1 BIOS 設置
2.l.l 硬盤設置
2.1.2 啓動裝置
2.2 製作FreeBSD安裝盤
2.3 安裝程序
2.3.l 硬盤格式化
2.3.2 文件安裝
2.3.3 基礎設置
2.4 係統登錄
2.4.l 用戶登錄與係統信息
第3章 安裝FreeBSD
3.1 通過Windows搡作係統上的CDROM安裝
3.1.l 建立局域網絡環境
3.1.2 網絡配置
3.l.3 安裝FTP服務程序
3.1.4 製作安裝盤
3.2.4 進入FreeBSD 安裝程序
3.2.l 係統核心設置
3.2.2 啓動設置
3.2.3 檢查設置結果
3.3 安裝程序主麵麵
3.3.l 初學者安裝(Novice)
3.3.2 硬盤分區
3.3.3 啓動管理(Boot Manager)
3.3.4 Disklabel
3.3.5 選擇要安裝的文件(Choose Distributions)
3.3.6 選擇安裝來源(Choose Installation Media)
3.4 FreeBSD 係統設置
3.4.1 係統管理員一root
3.4.2 用戶管理 (User Management)
3.4.3 係統時區設置
3.4.4 係統管理員密碼
3.5 安裝完成
3.6 啓動計算機
3.6.l 登錄畫麵
3.7 基本認識
3.7.l 路徑的錶示
3.7.2 控製鍵
3.7.3 主控颱登錄
3.7 對遠程登錄(Telnet)
3.8 網絡設置
3.8.1 ee文本編輯器
3.8.2 hosts與host.conf
3.9.4 建立管理環境
3.9.1 UltraEdit
3.9.2 Telnet客戶端軟件
3.9.3 SAMBA服務器
第4章 基礎操作
4.1 用戶與工作組管理
4.1.l 默認用戶與組root/wheel
4.1.2 用戶身份變更su
4.1.3 密碼文件 master.Passwd
4.1.4 用戶文件夾
4.1.5 命令處理器(shell)
4.1.6 管理命令與文件
4.1.7 添加用戶adduser
4.l.8 刪除用戶rmuser
4.1.9 編輯用戶帳戶Vipw
4.l.10 變更密碼 passwd
4.1.11 用戶數據變更chfh
4.1.12 用戶組/etc/group
4.2 在綫說明
4.2.1 FreeBSD使用手冊
4.2.2 在綫查詢man
4.3 文件管理
4.3.1 FreeBSD的文件夾係統
4.3.2 文件權限
4.3.3 連接其他的文件係統
4.4 文件壓縮
4.4.1 解壓縮工具tar
4.5 磁盤管理
4.5.l 如何格式化一張磁盤
4.5.2 查詢磁盤的使用狀況
4.6 係境信息
4.7 程序管理(Processes)
4.7.l 程序進程控製命令
4.8 網絡管理
4.8.1 TCP/IP通訊協議相關設置文件
4.8.2 TCPHP診斷工具
4.8.3 設置、變更IP
4.8.4 hostname
4.8.5 ping
4.8.6 netstat
4.8.7 路由信息(Routing tables)
4.9 控製麵闆
4.10 工具程序
4.11 安裝應用程序 (Packages)
4.11.l pkg_add
4.11.2 pkg_info
4.11.3 pkg_delete
4.11.4 安裝範例
4.12係統核心程序(KERNEL)
4.12.l 自定義係統核心程序
4.12.2 配置節點
4.12.3 一般核心設置文件(GENERIC)
4.12.4 詳細核心設置文件(LINT)
第5章 命令應用
5.1 shell script
5.2 日期與時間
5.3 電子郵件
5.4 定時操作
5.5 文件奮份
5.6 有沒有像DOSKEY的功能
第6章 基本服務程序
6.1 撥號網絡
6.1.l 連接資源共享
6.l.2 通訊連接端口
6.2 與 Windows共享連接資源
6.2.1 Windows操作係統上的網絡設置
6.2.2 PPP設置文件(PPP.conf)
6.2.3 其他(/etc/rc.conf與kernel)
6.2.4 啓動 PPP
6.2.5 停止User-PPP
6.2.6 控製PPP
6.2.7 控製多個帳號
6.2.8 user-ppp設置樣本文件
6.3 撥號網絡服務器
6.3.l 運行流程
6.3.2 客戶端設置及撥號
6.3.3 服務器端的調製解調器響應
6.3.4 PPP的方法
6.3.5 PPPD的方法
6.4 TTP服務器
6.4.l 匿名服務
6.4.2 如何提供匿名服務
6.4.3 FTP文件夾
6.4.4 上傳文件夾
6.4.5 停止FTP文件傳輸服務
6.5 名稱服務器(DNS)
6.5.l 設置文件(named.conf)
6.5.2 啓動DNS (域名服務器)
6.5.3 named.conf設置樣本文件
6.6 郵件服務(POP3/SMTP)
6.6.1 SMTP
6.6.2 POP3
6.6.3 安裝qpopper
6.6.4 啓動POP3服務
6.6.5 郵件轉送
6.6.6 管理郵件
6.7 DHCP服務器
6.7.l 安裝
6.7.2 啓動
第7章 文件服務器 SAMBA
7.1 Microsoft Networks
7.l.l 網上鄰居
7.l.2 基本組件
7.l.3 NetBIOS(Netword Basic Input/Output System)
7.l.4 瀏覽計算機
7.1.5 Windows NT域
7.1.6 係統原則
7.l.7 個人化設置
7.2 安裝
7.2.l 安裝來源
7.2.2 自行編譯SAMBA
7.3 設置smb.conf
7.3.l 存取控製
7.3.2 密碼的建立(smbpasswd)
7.3.3 WINS支持
7.3.4 打印機資源共享[printers]
7.3.5 用戶文件夾[homes]
7.3.6 文件資源共享設置
7.3.7 基本的設置
7.3.8 其他
7.3.9 smb.conf設置樣本文件
7.4 啓動、重新啓動、停止
7.5 管理維護
7.6 與DOS連接
7.6.1 Microsoft Network Client for DOS
7.6.2 安裝
7.6.3 手動安裝
7.7 SAMBA使用lpd打印設置
7.7.l lpd的設置
7.7.2 SAMBA報錶資源設置
7.8 利用smbclient存取其他資源
7.8.l 瞭解對方計算機的信息
第8章 Web服務器 Apache+PHP
8.1 Apache
8.2 packages 安裝
8.3 APACHE+PHP 安裝
8.3.1 Apache與Microsoft FrontPage Server txtensions
8.3.2 密碼文件建立
8.4 啓動與停止
8.5 設置
8.5.l srm.conf
8.5.2 httpd.conf
8.5.3 文件說明的應用
8.5.4 文件顯示字段控製
8.5.5 用戶驗證
8.5.6 密碼文件建立
8.5.7 httPd.conf設置樣本文件
8.6 其他
8.6.1 icons文件夾
8.6.2 logs文件夾
8.6.3 PHP
8.7 應用 Microsoft FrontPage管理網頁
8.8 係統原則應用
第9章 代理服務器 Squid lnternet object Cache
9.1 安裝
9.l.l 配置工作文件夾
9.2 設置(squid.conf)
9.2.1 squid.conf設置樣本文件
9.3 啓動與管理
9.4 係統原則的應用
9.4.1 自動配置設置
第10章 新聞服務器 INN
10.1 安裝 INN
10.2 設置 INN
10.2.l 建立新聞組清單
10.2.2 組的說明文本
10.2.3 郵件期限控製
10.2.4 郵件接收
10.2.5 權限設置
10.2.6 檢查設置
10.3 啓動與停止
10.4 INN應用在客戶服務中
10.4.1 INN郵件匯入功能
10.4.2 INN郵件發送
10.4.3 郵件發送到數據庫(PostgreSQL)
第11章 數據庫 PostgreSQL
11.1 安裝 PostgreSQL
11.1.l 安裝gmake
11.l.2 軟件下載
11.l.3 編譯、安裝
11.2 啓動設置
11.3 建立數據庫模闆及數據文件
11.4 權限設置
11.5 建立數據庫
11.5.l 建立範例數據庫
11.6 ODBC 設置
11.7 與 Microsoft Access 連接
11.8 利用PHP組件連接數據庫
11.9 PsqlODBC安裝(PostgreSQLODBC Driver)
11.10 PostgreSQL+ Apache+PHP
11.11 利用Visual Basic開發數據庫
第12章 其他
12.1 RJ-45配綫
12.1.l 點對點跳綫
12.2 光盤製作
12.2.l 檢查光盤鏡像文件
12.2.2 mkisofs
12.2.3 製作鏡像文件
12.2.4 啓動光盤
12.3 wget的空格符錶示修改
12.4 serial console
· · · · · · (收起)
讀後感
用戶評價
從一個資深網絡工程師的角度來看,這本書的結構安排體現瞭一種紮實的工匠精神。許多集成組網的書籍在處理 **DNS 解析和域控同步** 的問題時,往往隻是簡單地配置 BIND 作為輔助 DNS 或使用 Samba AD 兼容模式,但一旦涉及到復雜的跨域資源訪問控製和時間同步(NTP),就容易齣現同步漂移和認證失敗的問題。這本書對這些“灰色地帶”的闡述非常到位。它詳細解析瞭 FreeBSD 客戶端如何健壯地依賴 Windows 主域控進行身份驗證,以及如何處理域內時間同步偏差可能導緻的 Kerberos 票據失效問題,甚至給齣瞭基於腳本的自動時間校準方案。更讓我驚喜的是,它還涉及瞭 **存儲虛擬化和集群化** 的初步內容,比如如何利用 FreeBSD 強大的 ZFS 文件係統配閤 Windows 的 iSCSI 目標服務,構建高性能的共享存儲後端。這已經超齣瞭單純的“組網”範疇,而是觸及到瞭基礎架構的優化。我反復研究瞭其中關於網絡性能調優的部分,特彆是對於高並發小文件傳輸場景下 TCP 窗口大小和緩衝區設置的建議,這些都是教科書上看不到的、需要多年經驗積纍纔能總結齣的寶貴知識點。
评分我一直認為,優秀的教材不僅要教人“怎麼做”,更要培養人“怎麼思考”。這本《FreeBSD & Windows 集成組網實務(含光盤)》在這方麵做得尤為齣色。它不是那種隻羅列命令的參考手冊,而是充滿瞭解題思路的引導。例如,在涉及到**打印服務(CUPS 與 Windows 打印機共享)**的整閤時,書中沒有直接給齣一個萬能的配置模闆,而是首先分析瞭不同操作係統下對打印驅動簽名和後颱處理程序的差異,然後引導讀者逐步排查因驅動不兼容或端口映射錯誤導緻的打印隊列堵塞問題。這種**故障排查的邏輯鏈**構建,對我後續獨立解決更復雜的係統集成問題起到瞭至關重要的作用。此外,書中對 **網絡監控與日誌審計** 的重視程度也值得稱贊。它講解瞭如何利用 Syslog 配閤第三方工具(例如 Nagios 或 Zabbix 的自定義探針)來實時監控 Samba 服務的健康狀態和 Windows 客戶端的連接質量,並設定瞭具體的告警閾值。這種前瞻性的運維思維,讓這本書的生命周期大大延長,因為它教的不僅僅是當前的配置方法,更是構建一套可長期維護的集成係統的原則。
评分這本書對於那些希望從“能用”跨越到“好用”的係統管理員來說,具有極高的實踐指導價值。我關注的重點在於 **跨平颱自動化管理**。傳統的集成往往依賴大量的 Shell 腳本在 FreeBSD 端進行維護,而 Windows 端則依賴 Group Policy。這本書提供瞭一種更加現代化的思路,即如何利用 Python 或 Perl 腳本作為中間層,通過調用 WMI 或 PowerShell 接口與 Windows 域控製器進行交互,從而實現對兩端資源的統一配置和狀態同步。特彆是書中對 **SSH 密鑰管理與自動化部署** 在混閤環境中的應用,提供瞭一套非常嚴謹的安全策略,確保隻有授權的 FreeBSD 跳闆機纔能遠程執行特定的管理任務,避免瞭明文密碼在配置文件中泄露的風險。光盤中的資源,尤其是那些用於生成 SSL 證書和配置 TLS 傳輸的工具集,極大地簡化瞭安全配置的部署工作。總而言之,這本書提供瞭一個非常全麵、深入且與時俱進的視角,它成功地彌補瞭市麵上其他書籍在**實際生産環境復雜性處理**上的不足,是一本值得反復研讀的工具書。
评分說實話,我購買很多技術書籍時,最怕的就是那種“堆砌知識點”的書,看完後感覺自己知道瞭很多東西,但一到實際操作就抓瞎。然而,這本《FreeBSD & Windows 集成組網實務(含光盤)》完全避開瞭這個陷阱,它的敘事邏輯非常貼閤一個真實的項目流程。它從 **“業務需求分析”** 齣發,而不是直接拋齣技術名詞。比如,它在講解 VPN 整閤時,並沒有直接給齣 IPsec 或 OpenVPN 的配置命令,而是先分析瞭企業對數據加密、隧道穩定性和客戶端兼容性的具體要求,然後纔推薦瞭在特定場景下使用哪種技術棧的最優解。這種由宏觀到微觀的講解方式,讓讀者能夠真正理解“為什麼”要這麼做。我個人認為,這本書最大的亮點在於對 **網絡服務的安全加固** 方麵投入瞭巨大的筆墨。在當前安全形勢日益嚴峻的背景下,僅僅保證連通性是遠遠不夠的。書中關於防火牆(PF)策略集與 Windows 防火牆策略的相互映射、權限最小化原則的應用,以及定期的安全審計流程,這些都是我過去工作中經常忽略,但一旦齣現問題就非常緻命的環節。光盤中的配套案例,都是可以直接在生産環境中進行驗證和微調的,這使得學習過程中的挫敗感大大降低,因為你知道你學到的知識是經過實戰檢驗的。
评分這本《FreeBSD & Windows 集成組網實務(含光盤)》的書籍,在我看來,絕對是那些在異構網絡環境中摸爬滾打多年的係統管理員和網絡工程師的福音。我記得我剛開始接觸將 FreeBSD 服務器與 Windows 客戶端進行深度集成時,那簡直是一場噩夢,各種權限設置、文件共享協議的兼容性問題層齣不窮,文檔資料零散且大多過時。這本書的齣現,就像是及時雨,它並沒有停留在簡單的“如何安裝”或者“基礎配置”這種層麵,而是深入到瞭 **Samba 深度定製與故障排除** 的實戰層麵。例如,書中關於 Kerberos 認證在混閤域環境下的配置優化,講解得非常細緻,它不僅給齣瞭官方的配置步驟,還結閤瞭大量的實際案例,分析瞭在特定網絡拓撲結構下可能齣現的安全漏洞和性能瓶頸。我特彆欣賞它對 **NFS 與 SMB 互操作性** 瓶頸的剖析,很多書籍隻是簡單提及兩者可以共存,但這本書卻詳細對比瞭在大量並發讀寫場景下,哪種協議棧的優化效果更優,並提供瞭具體的內核參數調整指南。對於那些追求穩定性和高性能的運維團隊來說,這種級彆的深度剖析是無可替代的。更不用說光盤裏那些精心準備的腳本和配置文件模闆,極大地加速瞭我的日常工作效率,省去瞭我大量手動調試的時間。這本書的價值遠超其定價,它更像是一本實戰手冊,而不是理論教材。
评分早期的關於freebsd的書,比較基礎
评分服務器操作係統還是最愛FreeBSD,其次是Debian/Ubuntu Server——以前比較喜歡Debian,現在比較傾嚮於Ubuntu Server。FreeBSD的最大優點就是安全穩定,裝好以後基本不需要多費什麼管理工作,用著踏實,省事。
评分早期的關於freebsd的書,比較基礎
评分早期的關於freebsd的書,比較基礎
评分早期的關於freebsd的書,比較基礎
相關圖書







本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈圖書下載中心 版权所有