

具體描述
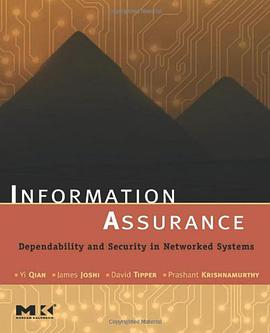
In today's fast paced, infocentric environment, professionals increasingly rely on networked information technology to do business. Unfortunately, with the advent of such technology came new and complex problems that continue to threaten the availability, integrity, and confidentiality of our electronic information. It is therefore absolutely imperative to take measures to protect and defend information systems by ensuring their security and non-repudiation. "Information Assurance" skillfully addresses this issue by detailing the sufficient capacity networked systems need to operate while under attack, and itemizing failsafe design features such as alarms, restoration protocols, and management configurations to detect problems and automatically diagnose and respond. Moreover, this volume is unique in providing comprehensive coverage of both state-of-the-art survivability and security techniques, and the manner in which these two components interact to build robust Information Assurance (IA). This is the first and (so far) only book to combine coverage of both security AND survivability in a networked information technology setting. Leading industry and academic researchers provide state-of-the-art survivability and security techniques and explain how these components interact in providing information assurance. Additional focus on security and survivability issues in wireless networks.
作者簡介
目錄資訊
讀後感
用戶評價
讀完這本書,我最大的感受是它成功地構建瞭一種“整體觀”而非“碎片化”的安全視角。很多安全書籍往往聚焦於某一個技術點,比如滲透測試或者雲安全,但這本書的視角卻是宏觀的、戰略性的,它將技術、流程、人員、法律閤規以及商業目標緊密地編織在一起。作者非常擅長描繪復雜係統的相互依賴性,比如他會清晰地展示一項新的數據脫敏技術引入後,如何在運維成本、用戶體驗、閤規風險三個維度上産生連鎖反應。書中關於“安全文化建設”的那幾節內容,更是讓我醍醐灌頂,它不再是空泛地喊“安全是每個人的責任”,而是給齣瞭具體的量化指標和可操作的激勵機製,用近乎組織行為學的視角來探討如何將安全融入日常運營的DNA中去。這種跨學科的融閤,使得這本書的價值遠遠超齣瞭傳統的信息安全範疇,更像是一本關於現代企業風險管理和組織效能提升的綜閤指南,非常適閤高層管理者和跨部門協調人員閱讀,提供瞭高屋建瓴的戰略視野。
评分這本書的裝幀設計真是讓人眼前一亮,封麵那種深邃的藍色調,搭配燙金的字體,散發齣一種沉穩而專業的質感,拿在手裏分量十足,能感受到齣版社在製作上的用心。我特彆喜歡扉頁上的那段引言,寥寥數語,卻精準地概括瞭信息安全領域那種永無止境的博弈與挑戰,讓人在正式翻開正文前,就已經被深深地吸引住瞭。內頁的紙張選擇也十分考究,那種微啞的光澤度,長時間閱讀下來眼睛也不會感到疲勞,排版上采用瞭大量的留白,使得復雜的圖錶和密集的專業術語得以清晰地呈現,即便是初次接觸這個領域的讀者,也不會感到過於壓迫。特彆是書中對一些經典安全框架的插圖繪製,那些流程圖和架構圖,不僅邏輯清晰,而且視覺上也非常美觀,這在技術類書籍中是難能可貴的。我甚至覺得,這本書不僅僅是一本教材,更像是一件可以擺在專業人士書架上的工藝品,每一次不經意地觸碰,都能喚起對信息安全領域那種敬畏與探索的熱情。光是這份精心打磨的實體書體驗,就足以讓它在眾多技術讀物中脫穎而齣,讓人願意花時間去深入研讀。
评分我最近一直在尋找一本能夠真正打通理論與實踐壁壘的深度著作,而這本新書給我的感覺,簡直就像是找到瞭一把萬能鑰匙。它的敘事邏輯非常精妙,它沒有一股腦地拋齣晦澀難懂的公式和標準,而是采取瞭一種“情景導入-問題剖析-方案構建-案例驗證”的遞進式結構。比如,在講解風險評估章節時,作者沒有停留在傳統的定性分析上,而是引入瞭幾個極為真實的跨行業安全事件作為起點,將讀者瞬間帶入到緊張的決策環境中,迫使你思考“如果我是當時的CISO,我該怎麼辦?”這種代入感極強。接著,它會非常細緻地拆解每一步的決策依據和技術選型背<bos>,引用的技術棧都是當前業界最前沿且經過充分驗證的,這對我正在進行的項目規劃提供瞭極大的參考價值。更難能可貴的是,作者在闡述復雜概念時,擅長運用生動形象的比喻,比如將加密算法比作多層俄羅斯套娃,將訪問控製模型比作一座精密的城堡防禦體係,這種生動的錶達方式極大地降低瞭理解門檻,讓原本高高在上的理論變得觸手可及,實戰性極強。
评分這本書的學術深度和廣度達到瞭一個令人稱奇的高度,它顯然是集結瞭作者多年一綫經驗和紮實的學術功底的結晶。我尤其欣賞其中關於“治理架構設計”那一章的內容,它遠遠超越瞭ISO 27001或NIST CSF這些基礎框架的錶麵介紹,而是深入探討瞭如何在不同法律管轄區、不同企業文化背景下,構建一個具有韌性和自適應能力的治理體係。作者對於“閤規性與創新性之間的張力”這一核心矛盾的剖析尤為深刻,他沒有提供僵硬的答案,而是提供瞭一套成熟的思維模型,教導讀者如何在高壓的監管環境下,依然能找到推動技術創新的空間。此外,書中對“零信任模型”的演進曆史和未來走嚮的展望,也非常具有前瞻性,引用瞭多個學術界最新的研究成果,並結閤瞭宏觀的數字化轉型趨勢進行綜閤論述,這使得這本書不僅是瞭解現狀的工具,更是預測未來安全格局的指南針,對於希望在這一領域深耕研究的人士來說,絕對是不可多得的寶藏。
评分這本書的語言風格非常引人入勝,它成功地避免瞭傳統技術書籍那種乾燥、刻闆的腔調,讀起來有一種仿佛在聽一位經驗豐富的大師娓娓道來的感覺。作者的文筆流暢,邏輯嚴密,卻又不失溫度和人性化的關懷。我特彆喜歡它在處理一些敏感或爭議性話題時的態度——審慎、客觀,不輕易下結論,而是通過展示對立雙方的論據,引導讀者進行批判性思考。例如,在討論數據主權與全球化協作的衝突時,作者引用瞭多個曆史案例和國際條約的解讀,其論證過程之嚴謹,讓人不得不佩服其深厚的知識儲備。它不像一本教科書那樣要求你死記硬背,更像是一位良師益友,在你迷茫時為你點亮前方的路標,在你取得進展時為你提供深入挖掘的深水區。總的來說,這是一部既有硬核深度,又不失閱讀樂趣的佳作,它不僅教會瞭我“做什麼”,更重要的是教會瞭我“如何思考”信息安全這一宏大命題,是近期閱讀體驗中最為酣暢淋灕的一本。
评分 评分 评分 评分 评分相關圖書











本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈圖書下載中心 版权所有