
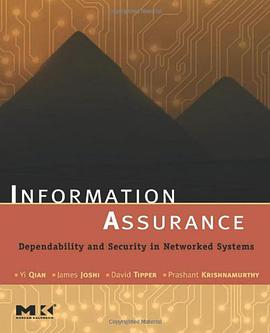

具体描述
In today's fast paced, infocentric environment, professionals increasingly rely on networked information technology to do business. Unfortunately, with the advent of such technology came new and complex problems that continue to threaten the availability, integrity, and confidentiality of our electronic information. It is therefore absolutely imperative to take measures to protect and defend information systems by ensuring their security and non-repudiation. "Information Assurance" skillfully addresses this issue by detailing the sufficient capacity networked systems need to operate while under attack, and itemizing failsafe design features such as alarms, restoration protocols, and management configurations to detect problems and automatically diagnose and respond. Moreover, this volume is unique in providing comprehensive coverage of both state-of-the-art survivability and security techniques, and the manner in which these two components interact to build robust Information Assurance (IA). This is the first and (so far) only book to combine coverage of both security AND survivability in a networked information technology setting. Leading industry and academic researchers provide state-of-the-art survivability and security techniques and explain how these components interact in providing information assurance. Additional focus on security and survivability issues in wireless networks.
作者简介
目录信息
读后感
用户评价
这本书的学术深度和广度达到了一个令人称奇的高度,它显然是集结了作者多年一线经验和扎实的学术功底的结晶。我尤其欣赏其中关于“治理架构设计”那一章的内容,它远远超越了ISO 27001或NIST CSF这些基础框架的表面介绍,而是深入探讨了如何在不同法律管辖区、不同企业文化背景下,构建一个具有韧性和自适应能力的治理体系。作者对于“合规性与创新性之间的张力”这一核心矛盾的剖析尤为深刻,他没有提供僵硬的答案,而是提供了一套成熟的思维模型,教导读者如何在高压的监管环境下,依然能找到推动技术创新的空间。此外,书中对“零信任模型”的演进历史和未来走向的展望,也非常具有前瞻性,引用了多个学术界最新的研究成果,并结合了宏观的数字化转型趋势进行综合论述,这使得这本书不仅是了解现状的工具,更是预测未来安全格局的指南针,对于希望在这一领域深耕研究的人士来说,绝对是不可多得的宝藏。
评分这本书的装帧设计真是让人眼前一亮,封面那种深邃的蓝色调,搭配烫金的字体,散发出一种沉稳而专业的质感,拿在手里分量十足,能感受到出版社在制作上的用心。我特别喜欢扉页上的那段引言,寥寥数语,却精准地概括了信息安全领域那种永无止境的博弈与挑战,让人在正式翻开正文前,就已经被深深地吸引住了。内页的纸张选择也十分考究,那种微哑的光泽度,长时间阅读下来眼睛也不会感到疲劳,排版上采用了大量的留白,使得复杂的图表和密集的专业术语得以清晰地呈现,即便是初次接触这个领域的读者,也不会感到过于压迫。特别是书中对一些经典安全框架的插图绘制,那些流程图和架构图,不仅逻辑清晰,而且视觉上也非常美观,这在技术类书籍中是难能可贵的。我甚至觉得,这本书不仅仅是一本教材,更像是一件可以摆在专业人士书架上的工艺品,每一次不经意地触碰,都能唤起对信息安全领域那种敬畏与探索的热情。光是这份精心打磨的实体书体验,就足以让它在众多技术读物中脱颖而出,让人愿意花时间去深入研读。
评分读完这本书,我最大的感受是它成功地构建了一种“整体观”而非“碎片化”的安全视角。很多安全书籍往往聚焦于某一个技术点,比如渗透测试或者云安全,但这本书的视角却是宏观的、战略性的,它将技术、流程、人员、法律合规以及商业目标紧密地编织在一起。作者非常擅长描绘复杂系统的相互依赖性,比如他会清晰地展示一项新的数据脱敏技术引入后,如何在运维成本、用户体验、合规风险三个维度上产生连锁反应。书中关于“安全文化建设”的那几节内容,更是让我醍醐灌顶,它不再是空泛地喊“安全是每个人的责任”,而是给出了具体的量化指标和可操作的激励机制,用近乎组织行为学的视角来探讨如何将安全融入日常运营的DNA中去。这种跨学科的融合,使得这本书的价值远远超出了传统的信息安全范畴,更像是一本关于现代企业风险管理和组织效能提升的综合指南,非常适合高层管理者和跨部门协调人员阅读,提供了高屋建瓴的战略视野。
评分我最近一直在寻找一本能够真正打通理论与实践壁垒的深度著作,而这本新书给我的感觉,简直就像是找到了一把万能钥匙。它的叙事逻辑非常精妙,它没有一股脑地抛出晦涩难懂的公式和标准,而是采取了一种“情景导入-问题剖析-方案构建-案例验证”的递进式结构。比如,在讲解风险评估章节时,作者没有停留在传统的定性分析上,而是引入了几个极为真实的跨行业安全事件作为起点,将读者瞬间带入到紧张的决策环境中,迫使你思考“如果我是当时的CISO,我该怎么办?”这种代入感极强。接着,它会非常细致地拆解每一步的决策依据和技术选型背<bos>,引用的技术栈都是当前业界最前沿且经过充分验证的,这对我正在进行的项目规划提供了极大的参考价值。更难能可贵的是,作者在阐述复杂概念时,擅长运用生动形象的比喻,比如将加密算法比作多层俄罗斯套娃,将访问控制模型比作一座精密的城堡防御体系,这种生动的表达方式极大地降低了理解门槛,让原本高高在上的理论变得触手可及,实战性极强。
评分这本书的语言风格非常引人入胜,它成功地避免了传统技术书籍那种干燥、刻板的腔调,读起来有一种仿佛在听一位经验丰富的大师娓娓道来的感觉。作者的文笔流畅,逻辑严密,却又不失温度和人性化的关怀。我特别喜欢它在处理一些敏感或争议性话题时的态度——审慎、客观,不轻易下结论,而是通过展示对立双方的论据,引导读者进行批判性思考。例如,在讨论数据主权与全球化协作的冲突时,作者引用了多个历史案例和国际条约的解读,其论证过程之严谨,让人不得不佩服其深厚的知识储备。它不像一本教科书那样要求你死记硬背,更像是一位良师益友,在你迷茫时为你点亮前方的路标,在你取得进展时为你提供深入挖掘的深水区。总的来说,这是一部既有硬核深度,又不失阅读乐趣的佳作,它不仅教会了我“做什么”,更重要的是教会了我“如何思考”信息安全这一宏大命题,是近期阅读体验中最为酣畅淋漓的一本。
评分 评分 评分 评分 评分相关图书











本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈图书下载中心 版权所有