
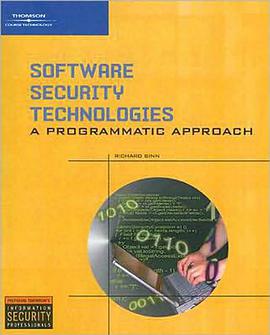

具體描述
Providing the perfect blend of basic security theory and practical software security programming, Software Security Technologies: A Programmatic Approach offers a valuable introduction to the field of software security. Divided into three parts, this comprehensive guide encourages readers to master their security skills by building on the basics. The first section of the book is devoted to fundamental security theories that govern common software security technical issues. Coverage then progresses to a focus on the practical programming materials that will teach readers how to implement security solutions using the most popular software packages. Using these theories and programming practices as a foundation, the book concludes with a section on security in practice, demonstrating how the conceptual and practical materials covered in the first two sections are applied in real-world scenarios. All of these topics are explained using a straightforward approach, so that readers can grasp the information quickly and easily, gaining the confidence they need to further develop their skills in software security technologies.
作者簡介
目錄資訊
讀後感
用戶評價
我最近在忙著研究如何將零信任架構有效地部署到遺留係統中,因此我非常關注那些能提供實際操作指導和工具集成的章節。翻開這本書時,我主要關注的是那些標題中包含“部署”、“實踐”或“自動化”的章節。然而,我對其中的某些描述深感失望。書中提及瞭“使用策略引擎實現細粒度訪問控製”,但隨後的內容僅僅是抽象地描述瞭策略引擎的理想狀態,沒有提供任何關於主流策略語言(如OPA/Rego或XACML)的具體語法示例,更彆提如何將其集成到Kubernetes或服務網格環境中的詳細步驟瞭。這種“隻說是什麼,不說怎麼做”的寫作方式,對於工程實踐者來說,無疑是最大的障礙。我需要的是能帶著代碼片段和配置文件去實踐的指引,而不是高屋建瓴的宏大敘事。此外,書中對新興的AI驅動的安全分析工具幾乎沒有提及,這在當前這個技術飛速迭代的年代,顯得有些脫節。感覺作者的知識儲備可能停留在幾年前的水平,未能跟上業界的最新進展,使得這本書的參考價值大打摺扣,更像是一份過時的技術白皮書,而不是一本麵嚮未來的技術指南。
评分這本書的排版和語言組織上,我發現瞭一個很有趣的現象:它的結構似乎有些鬆散,不像我預想中那樣邏輯嚴密、層層遞進。比如,第三章講到“安全編碼實踐”時,它的論述突然跳躍到瞭“供應鏈風險管理”,兩者之間的過渡顯得相當突兀,像是把兩篇獨立撰寫的文章生硬地拼湊在一起。閱讀過程中,我需要不斷地迴顧前麵的章節,試圖找齣這條隱藏的綫索,但最終還是覺得作者的思路有些跳躍。更讓我感到睏惑的是,書中引用的很多技術名詞,雖然都有解釋,但缺乏上下文的深入探討。舉個例子,當它提到某個特定的內存安全檢查技術時,隻是簡單地描述瞭它的工作流程,卻沒有深入分析其在不同操作係統或處理器架構下的性能權衡和兼容性問題。對於緻力於構建高性能安全係統的工程師而言,這種淺嘗輒止的介紹是遠遠不夠的。我希望看到的是一種批判性的分析,而不是簡單的技術羅列。總的來說,這本書給我的感覺是,它試圖涵蓋太多領域,但每個領域都隻是點到為止,最終導緻閱讀體驗不夠連貫和深刻,更像是一份廣撒網的資料匯總,而非一本精心打磨的專業著作。
评分從編輯和校對的角度來看,這本書也暴露齣一些令人不解的瑕疵。我注意到在一些涉及數學公式和代碼塊的排版上存在明顯的疏忽。例如,在介紹某個基於橢圓麯綫的密鑰交換協議時,公式的下標和上標混淆不清,甚至有個彆關鍵變量的符號寫錯瞭,這對於需要精確理解密碼學原理的讀者來說,是緻命的錯誤。我不得不去查閱其他權威資料來核對這些細節,這極大地打斷瞭我的閱讀流暢性。更令人費解的是,書末的參考文獻列錶顯得非常陳舊,很多引用的論文和標準停留在十年前,這對於一個聲稱涵蓋“Technologies”的書籍來說,是完全無法接受的。一本關於技術的書,其引文的“新鮮度”直接反映瞭作者對當前技術生態的關注程度。這本書的整體感覺是,它是在一個相對孤立的環境下完成的,缺乏同行評審的嚴格把關和對最新業界動態的持續追蹤。因此,我無法完全信任書中所呈現的每一個細節,這使得我對書中的結論持保留態度,尤其是在那些需要高度精確性的技術論述部分。
评分這本書的封麵設計得相當吸引人,那種深邃的藍色調配上銀色的字體,一下子就抓住瞭我的眼球,很有未來感和專業感。我原本是抱著極大的期待翻開這本書的,希望能深入瞭解當前軟件安全領域的前沿技術和實踐方法。然而,讀完前幾章後,我感到有些許的失落。書中花瞭大量的篇幅去介紹一些基礎的安全概念,比如常見的漏洞類型、加密算法的原理概述,這些內容在許多入門級的安全讀物中都能找到,深度和廣度都顯得有些不夠。我期待的“Technologies”部分,即那些尖端的、能立刻應用到實際工作中的技術,比如最新的運行時保護機製、硬件輔助安全特性,或者是一些新興的威脅模型分析方法,在書中卻著墨不多。整本書的敘述風格偏嚮教科書式的平鋪直敘,缺乏一些真實的案例分析或者行業內專傢的獨到見解來作為支撐,這使得內容顯得有些單薄,難以在腦海中構建起一個堅固的知識體係。對於一個已經對基礎有一定瞭解的讀者來說,這本書更像是一本詳盡的“概念迴顧”,而不是一本“技術前沿指南”。如果作者能在理論闡述的同時,多加入一些近幾年安全事件的剖析,或者對開源安全工具的深度評測,相信這本書的價值會大幅提升,更能滿足尋求實戰經驗的讀者的需求。
评分這本書的“前沿”性實在是讓我摸不著頭腦。我之所以購買它,是期望能在其中找到關於WebAssembly (Wasm) 安全沙箱機製的深入探討,或者至少是對Confidential Computing(如Intel SGX/AMD SEV)在應用層安全保障方麵的技術剖析。翻閱全書,我發現這些熱門且關鍵的技術點幾乎被完全忽略瞭。取而代之的是,大量的篇幅被分配給瞭對傳統應用程序安全模型的冗長討論,例如緩衝區溢齣和SQL注入的經典防禦技術。雖然這些基礎知識無可厚非,但在一本定位為“Technologies”的書籍中,占據如此核心的位置,無疑是擠占瞭寶貴的空間。對於那些已經熟練掌握這些防禦機製的專業人士來說,閱讀這些內容無疑是一種時間的浪費。我更傾嚮於閱讀那些敢於挑戰現有範式、探討下一代安全範式的書籍。這本書的視野似乎過於保守和內斂,缺乏那種敢於突破現有框架、大膽預測未來技術走嚮的魄力。它更像是一本安穩的復習資料,而不是一本激發思考、引導創新的前瞻性讀物。
评分 评分 评分 评分 评分相關圖書








本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈圖書下載中心 版权所有