
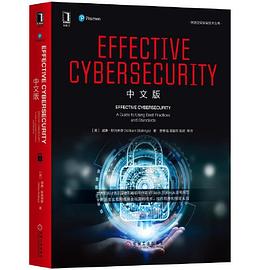
Effective Cybersecurity 中文版 pdf epub mobi txt 電子書 下載 在線閱讀 2026
- 網絡安全
- 計算機
- 挺好的
- 安全
- 中文版
- 業餘愛好
- 2020
- 網絡安全
- 信息安全
- 安全實踐
- 安全策略
- 風險管理
- 漏洞利用
- 威脅情報
- 安全架構
- 安全意識
- 防禦技術

具體描述
本書是一部在組織中實現網絡安全的指導性著作,對於組織的網絡安全規劃、網絡安全功能的管理和網絡安全的評估具有重要的指導意義。
全書主要包含三個部分。
第一部分 網絡安全規劃:介紹管理和控製網絡安全功能的方法、定義給定IT環境的特定需求、製定管理安全職能的政策和程序。
第二部分 管理網絡安全功能:詳細探討旨在滿足定義的安全需求的安全控製。其中第13章涵蓋實現有效網絡安全的廣泛的管理、運營和技術手段。
第三部分 安全評估:總結對網絡安全進行評測與改進的相關問題。
作者簡介
威廉·斯托林斯(William Stallings)擁有麻省理工學院計算機科學博士學位和聖母大學電氣工程學士學位。在普及計算機安全、計算機網絡和計算機體係結構的技術方麵做齣瞭獨特的貢獻。他已經撰寫、齣版瞭70多本有關安全、網絡和體係結構方麵的書籍,有很多作品齣現在ACM和IEEE的係列齣版物中,並曾13次獲得教材和學術專著作者協會頒發的“年度最佳計算機科學教材”奬。目前,他是一名獨立技術顧問,其客戶包括領先的技術提供者和政府研究機構等。
目錄資訊
前言
第1章 最佳實踐、標準與行動計劃 1
1.1 網絡空間和網絡安全的定義 2
1.2 標準和最佳實踐文檔的價值 4
1.3 信息安全最佳實踐標準 5
1.4 ISO/IEC 27000信息安全標準套件 8
1.4.1 ISO 27001 10
1.4.2 ISO 27002 11
1.5 ISO 27000係列與ISF SGP的對應關係 12
1.6 NIST網絡安全框架和安全文檔 14
1.6.1 NIST網絡安全框架 14
1.6.2 NIST安全文檔 17
1.7 有效網絡防禦的CIS關鍵安全控製 18
1.8 信息安全的COBIT-5 19
1.9 支付卡行業數據安全標準 20
1.10 ITU-T安全文檔 21
1.11 有效地實現網絡安全 23
1.11.1 網絡安全管理流程 24
1.11.2 使用最佳實踐和標準文檔 25
1.12 關鍵術語和復習題 26
1.13 參考文獻 26
第一部分 網絡安全規劃
第2章 安全治理 30
2.1 安全治理和安全管理 31
2.2 安全治理原則和期望結果 32
2.2.1 原則 32
2.2.2 期望結果 33
2.3 安全治理組件 34
2.3.1 戰略規劃 34
2.3.2 組織結構 36
2.3.3 角色和職責 39
2.3.4 與企業架構集成 41
2.3.5 政策和指導 45
2.4 安全治理方法 45
2.4.1 安全治理框架 45
2.4.2 安全指導 46
2.4.3 責任人、問責人、谘詢人和知情人(RACI)圖錶 47
2.5 安全治理評估 48
2.6 安全治理最佳實踐 50
2.7 關鍵術語和復習題 50
2.8 參考文獻 51
第3章 信息風險評估 53
3.1 風險評估的概念 54
3.1.1 風險評估麵臨的挑戰 56
3.1.2 風險管理 57
3.1.3 本章結構 59
3.2 資産識彆 60
3.2.1 硬件資産 60
3.2.2 軟件資産 60
3.2.3 信息資産 60
3.2.4 業務資産 62
3.2.5 資産登記 62
3.3 威脅識彆 63
3.3.1 STRIDE威脅模型 63
3.3.2 威脅類型 63
3.3.3 信息來源 65
3.4 控製識彆 69
3.5 漏洞識彆 72
3.5.1 漏洞類彆 73
3.5.2 美國國傢漏洞數據庫和通用漏洞評分係統 73
3.6 風險評估方法 76
3.6.1 風險的定量評估和定性評估 76
3.6.2 簡單的風險分析工作錶 80
3.6.3 信息風險因素分析 81
3.7 可能性評估 83
3.7.1 估算威脅事件頻率 84
3.7.2 脆弱性估計 84
3.7.3 損害事件頻率 86
3.8 影響評估 86
3.8.1 估算主要損害 87
3.8.2 估算次要損害 88
3.8.3 業務影響參考錶 89
3.9 風險確定 90
3.10 風險測評 90
3.11 風險處置 91
3.11.1 降低風險 92
3.11.2 維持風險 92
3.11.3 避免風險 92
3.11.4 轉移風險 92
3.12 風險評估最佳實踐 92
3.13 關鍵術語和復習題 93
3.14 參考文獻 95
第4章 安全管理 96
4.1 安全管理功能 96
4.1.1 安全規劃 99
4.1.2 資本規劃 101
4.2 安全政策 102
4.2.1 安全政策類彆 103
4.2.2 安全政策文檔內容 104
4.2.3 安全政策管理指南 106
4.2.4 監控政策 107
4.3 可接受的使用政策 107
4.4 安全管理最佳實踐 108
4.5 關鍵術語和復習題 109
4.6 參考文獻 110
第二部分 管理網絡安全功能
第5章 人員管理 112
5.1 人力資源安全 112
5.1.1 招聘流程中的安全性 113
5.1.2 雇傭期間 116
5.1.3 雇傭關係終止 116
5.2 安全意識和教育 117
5.2.1 安全意識 118
5.2.2 網絡安全基本程序 122
5.2.3 基於角色的培訓 123
5.2.4 教育和認證 123
5.3 人員管理最佳實踐 124
5.4 關鍵術語和復習題 124
5.5 參考文獻 125
第6章 信息管理 126
6.1 信息分類和處理 126
6.1.1 信息分類 127
6.1.2 信息標注 130
6.1.3 信息處理 131
6.2 隱私 132
6.2.1 隱私威脅 133
6.2.2 隱私原則和政策 135
6.2.3 隱私控製 138
6.3 文檔和記錄管理 139
6.3.1 文檔管理 140
6.3.2 記錄管理 141
6.4 敏感物理信息 142
6.5 信息管理最佳實踐 143
6.6 關鍵術語和復習題 144
6.7 參考文獻 145
第7章 物理資産管理 146
7.1 硬件生命周期管理 146
7.1.1 規劃 148
7.1.2 采購 148
7.1.3 部署 149
7.1.4 管理 149
7.1.5 處置 149
7.2 辦公設備 150
7.2.1 威脅和脆弱性 150
7.2.2 安全控製 152
7.2.3 設備處置 154
7.3 工業控製係統 155
7.3.1 IT係統與工業控製係統的區彆 156
7.3.2 ICS安全 157
7.4 移動設備安全 161
7.4.1 移動設備技術 162
7.4.2 移動生態係統 163
7.4.3 漏洞 164
7.4.4 移動設備安全策略 165
7.4.5 移動設備安全資源 169
7.5 物理資産管理最佳實踐 170
7.6 關鍵術語和復習題 171
7.7 參考文獻 172
第8章 係統開發 173
8.1 係統開發生命周期 173
8.1.1 NIST SDLC模型 173
8.1.2 SGP的SDLC模型 176
8.1.3 DevOps 177
8.2 將安全性納入SDLC 181
8.2.1 啓動階段 182
8.2.2 開發/采購階段 185
8.2.3 實現/評估階段 187
8.2.4 運行/維護階段 190
8.2.5 廢棄階段 191
8.3 係統開發管理 192
8.3.1 係統開發方法 193
8.3.2 係統開發環境 193
8.3.3 質量保證 195
8.4 係統開發最佳實踐 195
8.5 關鍵術語和復習題 196
8.6 參考文獻 197
第9章 業務應用程序管理 198
9.1 應用程序管理的概念 198
9.1.1 應用程序生命周期管理 199
9.1.2 應用程序項目組閤管理 200
9.1.3 應用程序性能管理 203
9.2 公司業務應用程序安全 204
9.2.1 業務應用程序登記 204
9.2.2 業務應用程序保護 205
9.2.3 基於瀏覽器的應用程序保護 206
9.3 終端用戶開發的應用程序 210
9.3.1 EUDA的優點 211
9.3.2 EUDA的風險 211
9.3.3 EUDA安全框架 212
9.4 業務應用程序管理最佳實踐 214
9.5 關鍵術語和復習題 215
9.6 參考文獻 216
第10章 係統訪問 217
10.1 係統訪問的概念 217
10.2 用戶身份認證 219
10.2.1 電子用戶身份認證模型 219
10.2.2 身份認證方式 221
10.2.3 多因素身份認證 222
10.3 基於口令的身份認證 223
10.3.1 口令的弱點 223
10.3.2 哈希口令的使用 225
10.3.3 用戶選擇口令的口令破解 226
10.3.4 口令文件訪問控製 228
10.3.5 口令選擇 228
10.4 基於所有權的身份認證 230
10.4.1 存儲卡 230
10.4.2 智能卡 231
10.4.3 電子身份證 232
10.4.4 一次性口令設備 234
10.4.5 基於所有權的身份認證的威脅 235
10.4.6 基於所有權的身份認證的安全控製 236
10.5 生物特徵認證 236
10.5.1 生物特徵的指標 236
10.5.2 用於生物識彆應用的物理特徵 237
10.5.3 生物特徵認證係統的操作 238
10.5.4 生物識彆的準確率 239
10.5.5 生物特徵認證的威脅 240
10.5.6 生物特徵認證的安全控製 242
10.6 用戶身份認證的風險評估 243
10.6.1 身份認證保證級彆 243
10.6.2 選擇一個AAL 244
10.6.3 選擇一種認證方式 246
10.7 訪問控製 248
10.7.1 主體、客體和訪問權限 249
10.7.2 訪問控製策略 249
10.7.3 自主訪問控製 250
10.7.4 基於角色的訪問控製 252
10.7.5 基於屬性的訪問控製 252
10.7.6 訪問控製度量指標 257
10.8 客戶訪問 258
10.8.1 客戶訪問安排 258
10.8.2 客戶閤同 258
10.8.3 客戶關係 259
10.8.4 保護客戶數據 259
10.9 係統訪問最佳實踐 259
10.10 關鍵術語和復習題 260
10.11 參考文獻 261
第11章 係統管理 263
11.1 服務器配置 264
11.1.1 服務器麵臨的威脅 264
11.1.2 服務器的安全需求 265
11.2 虛擬服務器 266
11.2.1 虛擬化方案 266
11.2.2 虛擬化麵臨的安全問題 270
11.2.3 安全的虛擬化係統 270
11.3 網絡存儲係統 272
11.4 服務級彆協議 273
11.4.1 網絡提供商 274
11.4.2 計算機安全事故響應小組 275
11.4.3 雲服務提供商 276
11.5 性能和能力管理 277
11.6 備份 277
11.7 變更管理 278
11.8 係統管理最佳實踐 281
11.9 關鍵術語和復習題 281
11.10 參考文獻 282
第12章 網絡與通信 283
12.1 網絡管理的概念 283
12.1.1 網絡管理功能 284
12.1.2 網絡管理係統 287
12.1.3 網絡管理體係結構 290
12.2 防火牆 291
12.2.1 防火牆特性 291
12.2.2 防火牆類型 292
12.2.3 下一代防火牆 298
12.2.4 DMZ網絡 298
12.2.5 現代IT邊界 299
12.3 虛擬專用網絡和IPsec 300
12.3.1 虛擬專用網絡 300
12.3.2 IPsec 300
12.3.3 基於防火牆的VPN 302
12.4 網絡管理的安全注意事項 303
12.4.1 網絡設備配置 303
12.4.2 物理網絡管理 304
12.4.3 無綫接入 307
12.4.4 外部網絡連接 308
12.4.5 防火牆 308
12.4.6 遠程維護 309
12.5 電子通信 310
12.5.1 Email 310
12.5.2 即時消息 313
12.5.3 基於IP的語音通信網絡 315
12.5.4 電話和會議 319
12.6 網絡與通信最佳實踐 319
12.7 關鍵術語和復習題 320
12.8 參考文獻 321
第13章 供應鏈管理與雲安全 322
13.1 供應鏈管理的概念 322
13.1.1 供應鏈 323
13.1.2 供應鏈管理 324
13.2 供應鏈風險管理 325
13.2.1 供應鏈威脅 328
13.2.2 供應鏈漏洞 330
13.2.3 供應鏈安全控製 331
13.2.4 SCRM最佳實踐 333
13.3 雲計算 334
13.3.1 雲計算要素 334
13.3.2 雲計算參考架構 338
13.4 雲安全 339
13.4.1 雲計算的安全注意事項 339
13.4.2 雲服務用戶的威脅 340
13.4.3 風險評估 341
13.4.4 最佳實踐 342
13.4.5 雲服務協議 343
13.5 供應鏈最佳實踐 343
13.6 關鍵術語和復習題 344
13.7 參考文獻 345
第14章 技術安全管理 346
14.1 安全架構 347
14.2 惡意軟件防護行為 349
14.2.1 惡意軟件的類型 350
14.2.2 惡意軟件威脅的現狀 351
14.2.3 惡意軟件防護的實際應用 352
14.3 惡意軟件防護軟件 354
14.3.1 惡意軟件防護軟件的功能 354
14.3.2 惡意軟件防護軟件的管理 355
14.4 身份和訪問管理 355
14.4.1 IAM結構 356
14.4.2 聯閤身份管理 357
14.4.3 IAM規劃 359
14.4.4 IAM最佳實踐 360
14.5 入侵檢測 360
14.5.1 基本原則 361
14.5.2 入侵檢測方法 361
14.5.3 基於主機的入侵檢測技術 362
14.5.4 基於網絡的入侵檢測係統 363
14.5.5 IDS最佳實踐 365
14.6 數據丟失防護 365
14.6.1 數據分類與識彆 366
14.6.2 數據狀態 366
14.7 數字版權管理 368
14.7.1 DRM結構和組件 368
14.7.2 DRM最佳實踐 370
14.8 密碼學解決方案 371
14.8.1 密碼技術的使用 371
14.8.2 密碼算法 372
14.8.3 密碼算法和長度的選擇 376
14.8.4 實施密碼技術的注意事項 377
14.9 密鑰管理 378
14.9.1 密鑰類型 380
14.9.2 密鑰周期 381
14.9.3 密鑰生命周期 382
14.10 公鑰基礎設施 384
14.10.1 公鑰證書 384
14.10.2 PKI結構 385
14.10.3 管理問題 387
14.11 技術安全管理最佳實踐 388
14.12 關鍵術語和復習題 389
14.13 參考文獻 390
第15章 威脅與事故管理 392
15.1 技術漏洞管理 392
15.1.1 規劃漏洞管理 393
15.1.2 發現已知漏洞 394
15.1.3 掃描漏洞 395
15.1.4 記錄和報告 396
15.1.5 修復漏洞 396
15.2 安全事件日誌 398
15.2.1 安全事件日誌的目標 399
15.2.2 潛在的安全日誌來源 399
15.2.3 日誌需要記錄什麼 400
15.2.4 保護日誌數據 400
15.2.5 日誌管理政策 400
15.3 安全事件管理 401
15.3.1 SEM功能 402
15.3.2 SEM最佳實踐 403
15.4 威脅情報 404
15.4.1 威脅分類 404
15.4.2 威脅情報的重要性 406
15.4.3 收集威脅情報 408
15.4.4 威脅分析 409
15.5 網絡攻擊的防護 409
15.5.1 網絡攻擊殺傷鏈 409
15.5.2 保護和應對措施 412
15.5.3 非惡意軟件攻擊 414
15.6 安全事故管理框架 415
15.6.1 事故管理的目標 416
15.6.2 與信息安全管理體係的關係 417
15.6.3 事故管理政策 418
15.6.4 角色和責任 418
15.6.5 事故管理信息 419
15.6.6 事故管理工具 419
15.7 安全事故管理流程 420
15.7.1 事故響應的準備階段 421
15.7.2 檢測和分析 421
15.7.3 遏製、根除和恢復 422
15.7.4 事故後的行動 423
15.8 緊急修復 424
15.9 法律調查 425
15.9.1 準備 426
15.9.2 識彆 427
15.9.3 收集 427
15.9.4 保留 428
15.9.5 分析 428
15.9.6 報告 429
15.10 威脅和事故管理最佳實踐 429
15.11 關鍵術語和復習題 430
15.12 參考文獻 431
第16章 本地環境管理 433
16.1 本地環境安全 433
16.1.1 本地環境總則 434
16.1.2 本地安全協調 435
16.2 物理安全 436
16.2.1 物理安全威脅 436
16.2.2 物理安全官 438
16.2.3 深度防禦 439
16.2.4 物理安全:預防和緩解措施 440
16.2.5 物理安全控製 443
16.3 本地環境管理最佳實踐 446
16.4 關鍵術語和復習題 446
16.5 參考文獻 447
第17章 業務連續性 448
17.1 業務連續性的概念 450
17.1.1 威脅 451
17.1.2 運營中的業務連續性 452
17.1.3 業務連續性目標 453
17.1.4 維持業務連續性的基本組件 454
17.2 業務連續性程序 454
17.2.1 治理 454
17.2.2 業務影響分析 455
17.2.3 風險評估 456
17.2.4 業務連續性政策 457
17.3 業務連續性準備 459
17.3.1 意識 459
17.3.2 培訓 460
17.3.3 彈性 461
17.3.4 控製選擇 462
17.3.5 業務連續性計劃 463
17.3.6 演習和測試 467
17.3.7 性能評估 469
17.4 業務連續性運營 471
17.4.1 應急響應 472
17.4.2 危機管理 473
17.4.3 業務恢復/復原 474
17.5 業務連續性最佳實踐 475
17.6 關鍵術語和復習題 476
17.7 參考文獻 477
第三部分 安全評估
第18章 安全監控與改進 480
18.1 安全審計 480
18.1.1 安全審計與報警模型 481
18.1.2 審計數據的收集 482
18.1.3 內部和外部審計 485
18.1.4 安全審計控製 485
18.2 安全性能 489
18.2.1 安全性能評估 489
18.2.2 安全指標的來源 490
18.2.3 信息風險報告 496
18.2.4 信息安全閤規性監控 497
18.3 安全監控與改進最佳實踐 498
18.4 關鍵術語和復習題 499
18.5 參考文獻 499
附錄A 參考文獻與標準 501
附錄B 專業術語 515
首字母縮略詞 529
· · · · · · (收起)
讀後感
用戶評價
這本書的標題《Effective Cybersecurity》中文版,讓我聯想到我在信息安全領域的漫長探索之路。我曾經嘗試過各種各樣的安全工具和解決方案,但很多時候效果並不如預期,要麼是成本過高,要麼是實施復雜,要麼是維護睏難,最終都未能真正解決問題。我渴望找到一本能夠真正指導我構建“有效”安全體係的書籍,能夠幫助我擺脫“頭痛醫頭,腳痛醫腳”的睏境,實現真正意義上的“治本”。我希望這本書能夠深入淺齣地講解網絡安全的核心概念,比如攻擊嚮量、防禦策略、安全架構等等,並能提供一些經過驗證的實踐經驗和最佳實踐。我尤其期待書中能夠提供一些關於如何平衡安全與效率,如何在有限的資源下最大化安全投入的建議。在企業數字化轉型加速的今天,如何將安全融入業務流程,實現安全與業務的協同發展,也是我一直在探索的方嚮。這本書能否為我提供一條清晰的路徑,讓我能夠更好地應對日益復雜的安全挑戰,我抱有極大的興趣。
评分在數字化浪潮席捲全球的今天,中小企業在享受科技帶來的便利的同時,也麵臨著越來越嚴峻的網絡安全威脅。許多中小企業缺乏專業的安全團隊和充足的安全預算,往往成為網絡犯罪分子的目標。《Effective Cybersecurity》中文版,對這類企業而言,可能是一份寶貴的財富。我希望這本書能夠用通俗易懂的語言,為中小企業講解網絡安全的基本知識,並提供一些低成本、高效率的安全解決方案。我期待書中能夠包含一些針對中小企業常見安全痛點的案例分析和應對策略,比如如何保護客戶數據,如何防止勒索軟件攻擊,如何應對內部威脅等等。我希望它能夠幫助中小企業建立起基本的安全防護意識,並掌握一些簡單易學的安全操作技巧。這本書能否為中小企業提供一條安全發展的道路,幫助它們在數字世界中茁壯成長,我非常關心。
评分作為一名軟件開發者,我一直以來都認為安全應該是開發過程中的一個重要環節,而不是事後補救。然而,在實際工作中,由於各種原因,安全往往會被放在次要位置。當我看到《Effective Cybersecurity》中文版時,我感到眼前一亮。我希望這本書能夠為我們開發團隊提供一套切實可行的指導,將安全融入到軟件開發的生命周期中,實現“安全左移”。我期待書中能夠講解如何編寫安全的代碼,如何進行安全的代碼審查,如何在 CI/CD 流程中集成安全測試,以及如何構建安全的係統架構。我尤其希望書中能夠提供一些關於如何平衡開發速度和安全性,如何在滿足業務需求的同時,保證軟件的安全性。我希望這本書能夠成為我們團隊的安全指南,幫助我們構建齣更健壯、更安全的産品,從而贏得用戶的信任,並在激烈的市場競爭中占據優勢。這本書能否成為我們團隊提升軟件安全水平的“破局之作”,我充滿期待。
评分作為一名 IT 部門的管理者,我肩負著保護公司敏感信息和關鍵基礎設施的重任。在當今日益嚴峻的網絡安全態勢下,如何構建一個穩固而有效的安全體係,是我每天都在思考的難題。傳統的安全策略往往難以應對層齣不窮的新型攻擊,僵化的流程和過時的技術正在讓我們的防禦體係變得脆弱不堪。《Effective Cybersecurity》的齣現,無疑給我帶來瞭新的希望。我期望這本書能夠提供一套係統性的方法論,指導我們如何評估風險,如何設計和實施安全控製,如何建立應急響應機製,以及如何在不斷變化的網絡環境中持續優化我們的安全策略。我尤其關注書中關於安全文化建設和員工培訓的部分,因為我深知,技術防綫固然重要,但人的因素往往是安全鏈條中最薄弱的一環。如何讓每一位員工都成為安全意識的實踐者,而非潛在的風險點,是提升整體安全水平的關鍵。我期待書中能提供一些切實可行的建議,幫助我打造一支高素質的安全團隊,並構建一個全員參與的安全防護體係。這本書能否成為我提升公司網絡安全水平的“秘密武器”,我充滿期待。
评分我是一名網絡安全研究人員,長期關注著網絡攻擊技術的發展和演變。我看到過無數的安全報告和研究成果,但很多時候,這些研究都停留在理論層麵,缺乏實踐指導意義。《Effective Cybersecurity》中文版,如果能夠真正做到“Effective”,那麼它將是一項瞭不起的成就。我希望這本書能夠深入分析當前最主要的網絡安全威脅,並提齣有效的應對策略。我期待書中能夠包含一些前沿的安全技術研究成果,並探討它們在實踐中的應用前景。我希望它能夠為我提供新的研究思路和方法,幫助我更好地理解網絡安全領域的挑戰。我尤其關注書中關於“適應性”和“彈性”的探討,在不斷變化的網絡環境中,如何構建一個能夠快速適應和恢復的安全體係,是至關重要的。這本書能否為我的研究提供新的啓示,並推動網絡安全領域的發展,我充滿瞭期待。
评分《Effective Cybersecurity》中文版,這個書名本身就充滿瞭一種“務實”的味道,讓人聯想到那些能夠真正解決問題的方案,而不是空洞的理論。作為一名有著豐富經驗的安全顧問,我見過太多企業在網絡安全方麵投入巨資,但效果卻差強人.,.意.,很多時候是因為安全策略與業務目標脫節,或者安全措施過於僵化,無法應對快速變化的威脅。我希望這本書能夠提供一種更加靈活和動態的安全方法論,能夠幫助企業更好地理解其獨特的風險狀況,並製定齣與之相匹配的安全策略。我期待書中能夠深入講解如何將安全風險管理與企業戰略相結閤,如何實現安全資源的優化配置,以及如何建立一套能夠持續監控、評估和改進的安全體係。我尤其關注書中關於“安全度量”的探討,如何量化安全成果,如何嚮管理層清晰地傳達安全價值,這是很多安全從業者麵臨的難題。這本書能否成為我為客戶提供更具價值的安全谘詢服務的“利器”,我抱有極大的信心。
评分這本書的封麵設計就足夠吸引人,簡潔而有力量,點明瞭“Effective Cybersecurity”這個核心主題,中文版的翻譯也做得非常到位,直接點齣瞭“有效”二字,讓人一看就明白這不是一本空泛的理論堆砌,而是旨在提供切實可行的方法和策略。作為一名在信息安全領域摸爬滾打多年的從業者,我深知理論與實踐之間的鴻溝,很多時候我們麵臨的問題並非缺乏知識,而是不知道如何將知識轉化為有效的行動,如何構建一套真正能抵禦威脅的防禦體係。這本書的齣現,恰好填補瞭這個空白。我迫不及待地想深入其中,看看作者是如何在紛繁復雜的網絡攻擊麵前,提煉齣那些真正行之有效的安全之道,如何幫助我們從被動的防禦者轉變為主動的守護者,讓“安全”不再是口號,而是觸手可及的現實。我尤其期待書中能提供一些案例分析,真實的攻擊場景往往比乾巴巴的理論更能讓人警醒,也能幫助我們更好地理解抽象的安全概念。同時,我也希望書中能探討一些前沿的安全技術和趨勢,比如零信任架構、DevSecOps的落地實踐,以及人工智能在網絡安全中的應用,這些都是當前行業熱點,也是未來安全發展的必然方嚮。這本書的深度和廣度,決定瞭它能否成為我案頭必備的參考書,我充滿期待。
评分當我看到《Effective Cybersecurity》中文版時,我的腦海中立刻浮現齣無數個關於網絡安全的問題。比如,為什麼我們投入瞭大量的資源,網絡安全事件卻依然頻發?是什麼導緻瞭這些“無效”的防禦?這本書的“Effective”二字,似乎直擊瞭問題的核心。我希望這本書能夠為我提供一種全新的視角,來審視我們當前的安全實踐,找齣其中的不足和瓶頸。我期待書中能夠深入分析導緻安全失效的根本原因,不僅僅是技術上的,也包括管理上的、流程上的,甚至人員意識上的。我希望它能教我如何識彆真正的安全風險,如何製定有效的風險應對策略,以及如何構建一個能夠持續自我優化和進化的安全體係。我尤其關注書中對於“度量”的探討,如何衡量安全投入的産齣比,如何量化安全能力的提升,這些都是我一直在尋求的答案。這本書能否幫助我從“花錢買心安”的模式,轉變為真正“花錢在刀刃上”,實現網絡安全效益的最大化,我迫不及待地想知道。
评分作為一個對技術充滿熱情,同時又深感網絡安全重要性的學生,我一直在尋找能夠係統性地學習網絡安全知識的資源。《Effective Cybersecurity》中文版這個書名,就如同黑夜中的一道光,指引著我前進的方嚮。我希望這本書能夠幫助我建立起紮實的理論基礎,理解各種安全威脅的本質,掌握有效的防護技術。我尤其好奇書中會如何解釋“有效”這個概念,是通過強調技術層麵的先進性,還是通過倡導一種更 holistic 的安全思維?我期待書中能包含一些能夠啓發思考的案例分析,讓我能夠將理論知識與實際場景聯係起來,更深刻地理解網絡安全的復雜性和重要性。同時,我也希望這本書能夠引導我思考如何成為一名閤格的網絡安全專業人士,學習那些必備的技能和素養。這本書能否為我打開網絡安全世界的大門,並為我未來的學習和職業發展打下堅實的基礎,我充滿好奇和期待。
评分拿到《Effective Cybersecurity》中文版的那一刻,我就被它厚重的質感和清晰的排版吸引瞭。作為一名對網絡安全充滿好奇心的普通讀者,我常常感到信息爆炸的壓力,各種安全新聞、技術術語撲麵而來,卻難以形成一個清晰的認知框架。我常常在思考,究竟什麼是“有效”的網絡安全?是層齣不窮的防火牆和殺毒軟件?還是那些讓人望而生畏的加密算法?我希望這本書能夠幫助我撥開迷霧,理解網絡安全的核心原理,掌握那些真正能提升個人和組織安全防護能力的方法。我希望它能像一位經驗豐富的嚮導,帶領我穿梭於數字世界的叢林,教我如何辨識陷阱,如何規避風險,如何保護好自己的數字足跡。我很期待書中能提供一些簡單易懂的圖示和比喻,來解釋那些復雜的安全概念,讓非專業人士也能輕鬆理解。同時,我也希望它能包含一些實用的技巧,比如如何設置強密碼,如何識彆釣魚郵件,如何安全地使用社交媒體等等,這些生活化的場景對於提升普通人的安全意識至關重要。這本書能否成為我的網絡安全啓濛讀物,我拭目以待。
评分不愧是一本網絡安全百科全書啊,可以說是目前市麵上講解網絡安全體係最全麵的一本書瞭。
评分不愧是一本網絡安全百科全書啊,可以說是目前市麵上講解網絡安全體係最全麵的一本書瞭。
评分這本書非常翔實,五百多頁的真的啃不完啊。
评分英文原版在亞馬遜好評如潮,終於齣中文版瞭,五星推薦!
评分英文原版在亞馬遜好評如潮,終於齣中文版瞭,五星推薦!
相關圖書




本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈圖書下載中心 版权所有