
具体描述
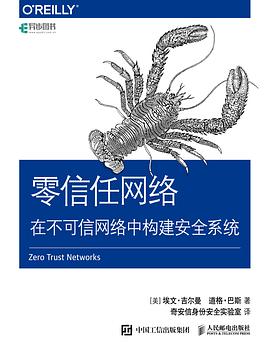
《零信任网络:在不可信网络中构建安全系统》分为10章,从介绍零信任的基本概念开始,描述了管理信任,网络代理,授权,建立设备信任、用户信任、应用信任以及流量信任,零信任网络的实现和攻击者视图等内容。《零信任网络:在不可信网络中构建安全系统》主要展示了零信任如何让读者专注于构建强大的身份认证、授权和加密,同时提供分区访问和更好的操作敏捷性。通过阅读《零信任网络:在不可信网络中构建安全系统》,读者将了解零信任网络的架构,包括如何使用当前可用的技术构建一个架构。
《零信任网络:在不可信网络中构建安全系统》适合网络工程师、安全工程师、CTO以及对零信任技术感兴趣的读者阅读。
本书适合网络工程师、安全工程师、CTO以及对零信任技术感兴趣的读者阅读。
作者简介
埃文·吉尔曼(Evan Gilman)是一名计算机网络工程师,目前为互联网公共社区工作。Evan的整个职业生涯都致力于研究如何在危险的网络环境中构建和运营安全系统。
道格·巴特(Doug Barth)是一名软件工程师,曾服务于Orbitz、PagerDuty等不同规模的公司。他在构建监控系统、无线自组网(Mesh Network)、故障注入等技术方向有丰富的实践经验。
译者简介
奇安信身份安全实验室,是奇安信集团下属专注“零信任身份安全架构”研究的专业实验室。奇安信集团作为中国人员规模最大的网络安全公司,拥有超过6400名员工,产品已覆盖90%以上的中央政府部门、中央企业和大型银行,2016-2018年三年的营业收入的年复合增长率超过90%,增长速度创国内记录。实验室以“零信任安全,新身份边界”为技术思想,推出“以身份为中心、业务安全访问、持续信任评估、动态访问控制”为核心的奇安信零信任身份安全解决方案。为帮助广大读者和技术爱好者更好理解零信任安全架构及技术体系,实验室同步在线上成立零信任安全社区 (微信ID:izerotrust),分享和推送“零信任身份安全架构”在业界的研究和落地实践,欢迎广大读者和业界人士关注。
目录信息
1.1 什么是零信任网络 1
1.2 边界安全模型的演进 4
1.3 威胁形势的演进 8
1.4 边界安全模型的缺陷 11
1.5 信任在哪里 14
1.6 自动化系统的赋能 15
1.7 边界安全模型与零信任模型的对比 15
1.8 云环境的应用 17
1.9 总结 18
第2章 信任管理 20
2.1 威胁模型 22
2.2 强认证 24
2.3 认证信任 26
2.4 最小特权 29
2.5 可变的信任 31
2.6 控制平面和数据平面 35
2.7 总结 36
第3章 网络代理 39
3.1 什么是网络代理 40
3.2 如何使用网络代理 41
3.3 如何适当地暴露网络代理 43
3.4 标准的缺失 44
3.5 总结 46
第4章 授权 47
4.1 授权体系架构 47
4.2 策略执行组件 49
4.3 策略引擎 50
4.4 信任引擎 54
4.5 数据存储系统 56
4.6 总结 57
第5章 建立设备信任 59
5.1 初始信任 59
5.2 通过控制平面认证设备 64
5.3 设备清单管理 72
5.4 设备信任续租 76
5.5 软件配置管理 79
5.6 使用设备数据进行用户授权 82
5.7 信任信号 83
5.8 总结 84
第6章 建立用户信任 86
6.1 身份权威性 86
6.2 私有系统的身份初始化 88
6.3 身份的存储 90
6.4 何时进行身份认证 91
6.5 如何认证身份 93
6.6 用户组的认证和授权 99
6.7 积极参与、积极报告 100
6.8 信任信号 101
6.9 总结 102
第7章 建立应用信任 104
7.1 理解应用流水线 105
7.2 信任源代码 106
7.3 构建系统的信任 108
7.4 建立分发系统的信任 111
7.5 人工参与 115
7.6 信任实例 116
7.7 运行时安全 118
7.8 总结 122
第8章 建立流量信任 124
8.1 加密和认证 124
8.2 首包认证建立初始信任 126
8.3 网络模型简介 128
8.4 零信任应该在网络模型中的哪个位置 132
8.5 协议 136
8.6 过滤 147
8.7 总结 153
第9章 零信任网络的实现 155
9.1 确定实现范围 155
9.2 建立系统框图 160
9.3 理解网络流量 161
9.4 无控制器架构 163
9.5 定义和安装策略 167
9.6 零信任代理 168
9.7 客户端与服务端迁移 170
9.8 案例研究 171
9.9 案例:Google BeyondCorp 171
9.10 案例研究:PagerDuty的云平台无关网络 183
9.11 总结 188
第10章 攻击者视图 190
10.1 身份窃取 190
10.2 分布式拒绝服务攻击(DDoS) 191
10.3 枚举终端 192
10.4 不可信的计算平台 192
10.5 社会工程学 193
10.6 人身威胁 193
10.7 无效性 194
10.8 控制平面安全 195
10.9 总结 196
· · · · · · (收起)
读后感
第一次听说零信任网络的系统性应用方案,是在2018年的一场腾讯安全会议上,提到腾讯基于google beyond comp论文的实践,最早的概念起源于安全领域的预测机构之一forrester的首席分析师johnkindervag在2010年提出,由于google的亲赖在2013年应用而变得备受追捧。 在安全领域有些...
第一次听说零信任网络的系统性应用方案,是在2018年的一场腾讯安全会议上,提到腾讯基于google beyond comp论文的实践,最早的概念起源于安全领域的预测机构之一forrester的首席分析师johnkindervag在2010年提出,由于google的亲赖在2013年应用而变得备受追捧。 在安全领域有些...
第一次听说零信任网络的系统性应用方案,是在2018年的一场腾讯安全会议上,提到腾讯基于google beyond comp论文的实践,最早的概念起源于安全领域的预测机构之一forrester的首席分析师johnkindervag在2010年提出,由于google的亲赖在2013年应用而变得备受追捧。 在安全领域有些...
第一次听说零信任网络的系统性应用方案,是在2018年的一场腾讯安全会议上,提到腾讯基于google beyond comp论文的实践,最早的概念起源于安全领域的预测机构之一forrester的首席分析师johnkindervag在2010年提出,由于google的亲赖在2013年应用而变得备受追捧。 在安全领域有些...
第一次听说零信任网络的系统性应用方案,是在2018年的一场腾讯安全会议上,提到腾讯基于google beyond comp论文的实践,最早的概念起源于安全领域的预测机构之一forrester的首席分析师johnkindervag在2010年提出,由于google的亲赖在2013年应用而变得备受追捧。 在安全领域有些...
用户评价
《零信任网络》这本书,可以说是一本为我量身定做的“安全启蒙读物”。作为一名并非IT背景的普通上班族,我一直对网络安全感到困惑和无助。我总觉得那些复杂的术语和技术离我太远,直到我读了这本书。作者用一种非常接地气的方式,解释了“零信任”这一概念的本质,它不再是高高在上的技术壁垒,而是渗透到我们日常工作和生活中的一种安全哲学。书中对于“身份验证”和“访问控制”的详细讲解,让我明白了为什么我的许多账号都需要多重验证,以及为什么有些文件我无法随意下载。它用一种非常直观的方式,让我看到了隐藏在网络背后那无形的安全防护体系。我最欣赏的是书中对于“风险评估”和“安全审计”的论述,这让我意识到,即使是看似简单的操作,也可能存在潜在的风险,而持续的审计则是保障信息安全的重要环节。这本书真的改变了我对网络安全的看法,它让我不再感到恐惧,而是充满了好奇和求知欲。
《零信任网络》这本书的出现,可以说恰逢其时,它准确地捕捉到了当前信息安全领域的核心痛点。作为一名在企业 IT 部门工作的普通技术人员,我一直致力于保障公司的数据安全,但随着业务的不断发展和技术的日新月异,传统的防火墙和 VPN 架构越来越难以应对日益复杂和分散化的威胁。这本书提供了一个清晰的框架,解释了为什么“永不信任,始终验证”的理念如此重要,以及如何一步步地构建一个真正意义上的零信任环境。作者通过大量翔实的图表和流程图,将抽象的概念具象化,让我对如何实施这一策略有了更直观的认识。我特别欣赏书中关于身份识别和访问控制部分的论述,这部分详细介绍了如何利用多因素认证、最小权限原则以及持续监控来实现更精细化的安全管理。它不仅仅是理论上的探讨,更是实践层面的指导。我甚至在阅读的过程中,尝试着将书中的一些理念应用到我们现有的系统中,虽然只是初步尝试,但已经看到了明显的改善。这本书给我最大的启发是,零信任并非一蹴而就,而是一个持续演进的过程,需要企业上下共同努力,不断优化和调整。它让我对未来的网络安全建设有了更明确的方向和信心。
当我翻开《零信任网络》这本书时,我被其直观的排版和清晰的标题所吸引。作为一名对信息安全领域抱有浓厚兴趣的学习者,我一直渴望能够深入了解“零信任”这一前沿概念。这本书的作者显然在这方面有着深厚的造诣,他用一种非常系统且有条理的方式,为读者构建了一个完整的零信任知识体系。我尤其欣赏书中对“访问策略”和“授权管理”的深入剖析,作者强调了如何根据不同的用户、设备和上下文环境,动态地制定和执行访问策略,这对于构建一个安全且灵活的网络环境至关重要。书中还提供了大量关于实际应用场景的案例,从企业内部的网络访问,到云环境的资源管理,都进行了详尽的阐述,这为我提供了宝贵的实践参考。读完这本书,我不仅对零信任有了更深刻的理解,更重要的是,它激发了我进一步探索和学习的热情。我感受到了作者在信息安全领域的专业深度和传播热情,这是一本值得反复阅读的佳作。
收到《零信任网络》这本书,我第一时间就翻阅起来,这本书给我的第一印象是其结构清晰、逻辑严谨。作者以一种非常系统化的方式,构建了零信任模型的理论基础和实践指南。从最初的概念引入,到核心原则的阐述,再到具体的实施步骤和技术选型,每一个环节都安排得井井有条。我尤其喜欢书中关于“身份”和“访问”之间关系的深入探讨,作者认为,在零信任模型中,身份不再仅仅是用户登录的凭证,而是贯穿整个安全生命周期的核心要素。这种视角让我认识到,如何准确地定义、管理和验证用户的身份,对于构建一个安全的网络环境至关重要。书中还详细介绍了多种实现零信任的策略和技术,例如软件定义边界(SDP)、身份和访问管理(IAM)以及安全信息和事件管理(SIEM)等,并对它们的作用和优势进行了详细的解释。对我而言,这不仅仅是一本关于网络安全的书籍,更是一份关于如何构建未来安全架构的蓝图。它让我看到了信息安全发展的方向,也为我提供了解决实际问题的思路和方法。
坦白说,我并不是那种对技术细节有着狂热追求的读者,我对《零信任网络》的兴趣更多地源于其“零信任”这个概念所蕴含的哲学思考。在信息爆炸的时代,我们似乎习惯了将一切都视为理所当然,对网络空间的信任也是如此。然而,这本书却像一盆冷水,让我从这种惯性的思维中惊醒。它以一种冷静而审慎的笔调,剖析了为何我们过往的信任模式在当今复杂的网络环境中显得如此不堪一击。作者并没有一味地强调技术解决方案,而是花了大量的篇幅去阐述“信任”本身的定义和演变,以及在数字世界中,信任如何被重新定义和构建。它让我思考,在我们日常的网络活动中,我们究竟在“信任”什么?我们又为这份信任付出了怎样的代价?这本书的语言风格非常独特,它并非那种枯燥的说教,而是更像一位循循善诱的老师,引导你一步步地去探索和发现。它提出的许多观点,都让我产生了强烈的共鸣,也促使我去反思自己过去的一些安全认知盲区。可以说,这是一本能够引发深度思考的书籍,它不仅提升了我的安全意识,更重要的是,它改变了我对“信任”本身的认知。
我是一名对人工智能和新兴技术充满好奇心的普通人,当我在书店看到《零信任网络》这本书时,我首先被它的封面设计和书名所吸引。虽然我没有扎实的技术背景,但我一直对信息安全的发展趋势感到好奇,尤其是在人工智能和物联网日益普及的今天,网络安全面临着怎样的挑战?这本书的出现,恰好满足了我对这些问题的探究欲望。作者用一种非常生动和形象的语言,解释了“零信任”这个概念是如何诞生的,以及它为何能够成为未来网络安全发展的必然趋势。书中对于不同场景下零信任模型的应用分析,尤其让我印象深刻。无论是大型企业的数据中心,还是小型企业的远程办公,甚至是个人用户的智能家居,都能够从中找到适用的指导。它让我明白,零信任并非遥不可及的专业术语,而是可以融入到我们生活的方方面面的安全理念。我特别欣赏书中对于“隐喻”的运用,比如将网络安全比作“一座越来越薄的围墙”,这种形象的比喻,让我瞬间理解了传统安全模式的局限性。这本书不仅拓宽了我的视野,更让我对未来的科技发展和安全防护有了更深入的了解。
刚刚合上《零信任网络》这本书,心中感慨万千。虽然我并非网络安全领域的专业人士,但作为一名对信息安全日益增长的担忧普通用户,这本书为我打开了一个全新的视角。它不像那些充斥着晦涩技术术语的专业书籍,而是用一种非常平实、易于理解的方式,层层剥茧,深入浅出地阐述了“零信任”这个概念的核心。作者的笔触细腻,从宏观的战略层面,到微观的操作细节,都进行了详尽的描绘。我尤其喜欢它对现实案例的分析,那些看似平常的网络攻击,在零信任的视角下,其脆弱性和潜在的危险性便显露无遗。这本书让我深刻认识到,传统的边界安全模型早已捉襟见肘,无论企业规模大小,无论身处何种行业,都面临着前所未有的挑战。它不仅仅是一本关于网络安全的书,更是一次关于现代信息安全理念的启蒙。读完之后,我开始重新审视自己在使用各种网络服务时的习惯,开始思考如何在日常生活中,以一种更安全、更负责任的方式来保护自己的数字足迹。这本书的价值,绝不仅仅在于技术层面,更在于它所带来的思维模式的转变。它让我明白,信任本身就是一种脆弱的资产,在数字世界中,我们不应该轻易给予,而是需要通过持续的验证和授权来赢得。
读完《零信任网络》这本书,我感到了一种前所未有的清醒。对于我这样的普通用户来说,网络安全似乎总是离我们很遥远,但这本书却以一种非常贴近生活的方式,让我感受到了信息安全的重要性。作者并没有使用晦涩难懂的技术语言,而是用了很多生动形象的比喻,将复杂的网络安全概念解释得通俗易懂。例如,它将传统的网络安全比作“一座坚固的城堡”,但一旦敌人找到了入口,里面的所有东西都会暴露无遗。而零信任则像“一群时刻警惕的守卫”,他们不会轻易相信任何人,每一次进入都需要经过严格的检查。我尤其喜欢书中关于“隐形网络”和“最小权限访问”的描述,这让我明白了,在数字世界中,我们不应该暴露不必要的身份信息,也不应该拥有超出我们需求的权限。这本书不仅教会了我如何更好地保护自己的隐私,更让我开始思考,在日益互联的世界中,我们如何能够建立一个更安全、更可信赖的数字环境。
《零信任网络》这本书,正如其名,彻底颠覆了我对网络安全的传统认知。在此之前,我一直认为只要有强大的防火墙和复杂的密码,就能高枕无忧。然而,这本书以其深刻的洞察力,让我认识到,这种“基于边界的信任”模式早已不堪重负。作者用一种非常有力且富有说服力的方式,阐述了“零信任”的核心理念:不再信任任何人或设备,除非经过严格的验证。我印象最深刻的是书中关于“持续监控和动态授权”的讨论,这让我明白了,网络安全不是一次性的部署,而是一个持续不断的过程。它需要我们时刻保持警惕,不断地验证每一个访问请求,并根据实时风险动态调整访问权限。书中的案例分析也非常精彩,通过对真实网络攻击事件的还原,作者淋漓尽致地展现了传统安全模式的脆弱之处,以及零信任模型如何在这些攻击中发挥关键作用。这本书不仅提升了我的安全意识,更让我对如何保护自己的数字资产有了更深刻的理解。它让我明白,在数字世界中,谨慎和验证才是硬道理。
《零信任网络》这本书,给我带来的不仅仅是知识的增长,更是一种思维方式的重塑。在阅读之前,我一直认为网络安全是一个技术问题,需要专业的IT人员去解决。然而,这本书却让我意识到,网络安全是一个涉及所有人、所有环节的系统性工程。作者以一种非常宏观的视角,分析了为什么“信任”在现代网络环境中如此危险,以及如何通过“零信任”的理念来构建一个更加安全的数字未来。我特别欣赏书中关于“态势感知”和“威胁情报”的论述,这让我明白,有效的网络安全不仅仅是防御,更是对潜在威胁的预判和快速响应。它让我认识到,我们需要时刻关注网络环境的变化,并通过持续的数据分析来发现和应对各种风险。这本书的语言风格非常吸引人,它并非那种枯燥的说教,而是充满了启发性和引导性,让我忍不住一口气读完。它让我对未来的网络安全发展有了更清晰的认识,也为我如何更好地保护自己和我的组织提供了宝贵的经验。
国内第一本介绍零信任的技术图书,很全面,对于想要系统了解学习零信任的人来说,从这本书入手还是很不错的。无论是技术咖,还是像我这样的技术小白,都可以学习到很多。翻译也很不错,感谢!
英文
第一本有关零信任的中文书,翻译得很好,个人觉得比原版更好理解,是一本不错的工具书。可以搭配google的beyondcorp系列论文一起看,对于理解零信任的理论和实践非常有帮助。
第一本有关零信任的中文书,翻译得很好,个人觉得比原版更好理解,是一本不错的工具书。可以搭配google的beyondcorp系列论文一起看,对于理解零信任的理论和实践非常有帮助。
微分段,微边界,全代理。