

具体描述
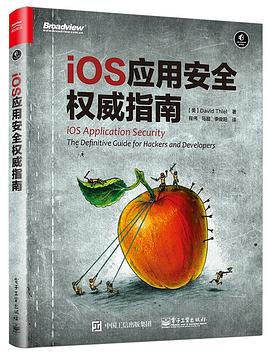
对于所有希望保护用户免受恶意攻击的开发者来说,消除iOS 应用当中的安全漏洞至关重要。在《iOS 应用安全权威指南》中,移动端安全专家David Thiel 向你揭示了那些会导致严重安全问题的常见iOS 编码漏洞,并阐述了找到并修复这些漏洞的方法。
避免在应用的安全漏洞方面出现重大纰漏很重要。无论是需要加强应用的防御能力,还是要在他人的代码当中寻找安全漏洞,《iOS 应用安全权威指南》都能帮助你很好地完成工作。
《iOS 应用安全权威指南》适合有一定经验、正致力于探究iOS 应用漏洞的开发者,也适合对渗透测试感兴趣的读者。
作者简介
作者简介
David Thiel在计算机安全领域有近 20年的经验,他的研究成果和著作
Mobile Application Security(McGraw-Hill出版社出版)促进了 iOS应用安全领域的发展,他还多次在安全大会(比如 Black Hat和 DEF CON)上进行演讲。 Thiel曾在 iSEC担任多年应用安全顾问,目前就职于 Internet.org的 Connectivity实验室。
技术评审者
Alban Diquet是软件工程师和安全研究员,主要研究领域包括 iOS安全协议、数据隐私和移动安全。Diquet曾发布过几个开源的安全工具,包括 SSLyze、iOS SSL Kill Switch和 TrustKit。此外,他也经常出席各种安全会议,包括 Black Hat、 Hack in the Box和 Ruxcon。
目录信息
译者序 VII
作者简介 IX
前言 XI
致谢 XXI
第一部分 iOS 基础
第1 章 iOS 安全模型 2
安全启动 3
沙盒机制 3
数据保护和全盘加密 4
加密密钥的层级 5
钥匙串API 7
数据保护API 7
防御代码漏洞:ASLR、XN 和其他机制 8
越狱检测 9
苹果商店的审查是否有用 10
WebKit 桥接 11
动态修复 11
故意植入不安全的代码 12
内嵌解释器 12
小结 12
第2 章 Objective-C 简明教程 13
关键的iOS 编程技术 14
消息传递 14
剖析Objective-C 程序 15
声明一个接口 15
具体实现 16
使用block 指定回调 18
Objective-C 如何管理内存 19
自动引用计数 19
委托和协议 20
should 消息 20
will 消息 21
did 消息 21
声明并遵守协议 21
category 的潜在问题 23
方法swizzling 24
小结 26
第3 章 iOS 应用剖析 27
对plist 文件进行处理 29
设备目录 32
Bundle 目录 34
Data 目录 35
Documents 和Inbox 目录 35
Library 目录 36
tmp 目录 38
Shared 目录 38
小结 39
第二部分 安全性测试
第4 章 构建测试平台 42
拆掉辅助轮 42
推荐几个测试设备 43
使用设备测试与使用模拟器测试 44
网络和代理设置 45
绕过TLS 验证 45
用stunnel 绕过SSL 47
设备上的证书管理 49
在设备上设置代理 50
Xcode 和构建设置 53
为生活增加点挑战 53
启用完整的ASLR 55
Clang 和静态分析 56
Address Sanitizer 和动态分析 57
使用Instruments 监控程序 58
激活工具 59
用Watchdog 监视系统活动 61
小结 62
第5 章 使用lldb 和其他工具进行调试 63
lldb 中有用的特性 64
操作断点 64
查看帧和变量 66
可视化查看对象 70
操作变量和属性 71
断点行为 73
使用lldb 进行安全分析 75
错误注入 75
追踪数据 77
查看核心框架 77
小结 78
第6 章 黑盒测试 79
安装第三方应用程序 80
使用.app 目录安装 80
使用.ipa 程序包安装 82
解密二进制文件 82
启动设备上的debugserver 83
定位加密字段 86
转储应用程序内存 90
逆向解密后的二进制文件 93
使用otool 检查二进制文件 93
使用class-dump 获得类信息 95
使用Cycript 从运行程序中提取数据 96
使用Hopper 反汇编 97
绕过证书锁定 99
使用Cydia Substrate 工具 100
使用Introspy 自动拦截 104
小结 107
第三部分 Cocoa API 的安全怪癖
第7 章 iOS 网络通信 110
使用iOS 自带的URL 加载系统 110
正确使用传输层安全协议 111
NSURLConnection 的基本身份验证策略 113
在NSURLConnection 中实现TLS 认证 115
修改重定向行为 117
TLS 证书锁定 117
使用NSURLSession 120
NSURLSession 配置 120
执行NSURLSession 任务 121
如何绕过NSURLSession 的TLS 验证 122
NSURLSession 中的基本身份验证 123
管理已存储的URL 凭证 125
使用第三方网络API 的风险 126
如何正确使用AFNetworking 126
ASIHTTPRequest 的错误使用方式 128
多点连接 129
使用NSStream 操作底层网络 131
使用CFStream 操作更加底层的网络 133
小结 134
第8 章 进程间通信 135
URL scheme 和openURL 方法 135
定义URL scheme 136
发送和接收URL/IPC 请求 137
验证URL 和发送者 138
劫持URL scheme 140
通用链接 141
使用UIActivity 共享数据 143
应用程序扩展 145
检查应用程序是否实现了扩展 146
限制和验证可共享的数据 147
禁止应用和扩展交互 148
失败的IPC 技巧:剪贴板 149
小结 150
第9 章 适用于iOS 的Web 应用 151
使用(并滥用)UIWebView 151
UIWebView 的使用方式 152
在UIWebView 中执行JavaScript 代码 153
桥接JavaScript-Cocoa 的收益和风险 154
应用与JavaScriptCore 交互 155
使用Cordova 执行JavaScript 代码 159
使用WKWebView 163
WKWebView 的使用方式 163
WKWebViews 的安全性优势 164
小结 166
第10 章 数据泄漏 167
揭秘NSLog 和苹果系统日志 167
在发布版本中禁用NSLog 169
使用断点行为来记录日志 170
敏感数据如何通过剪贴板泄漏 171
不受限制的系统剪贴板 171
命名剪贴板的风险 172
剪贴板数据保护策略 174
查找并修复HTTP 缓存泄漏 176
缓存管理 177
如何删除缓存数据 179
HTTP 本地存储和数据库中的数据泄漏 182
按键记录及自动纠错数据库 183
用户偏好设置的错误用法 185
处理截屏中的敏感数据 186
屏幕遮挡策略 187
遮挡原理解析 190
隐藏视图的常见问题 191
阻止应用挂起,从而避免截屏 191
状态保存导致的泄漏 192
安全的状态保存 194
远离iCloud 196
小结 197
第11 章 C 语言的遗留问题 198
格式化字符串 199
预防传统的C 格式化字符串攻击 200
预防Objective-C 格式化字符串攻击 201
缓冲区溢出及栈空间 202
strcpy 缓冲区溢出 203
预防缓冲区溢出 204
整数溢出和堆 206
malloc 引发的整数溢出 206
预防整数溢出 208
小结 208
第12 章 注入攻击 209
客户端的跨站脚本攻击 209
输入审查 210
输出编码 212
SQL 注入攻击 213
断言注入攻击 214
XML 注入攻击 216
通过XML 外部实体实现注入攻击 216
第三方XML 库的问题 217
小结 218
第四部分 保证数据安全
第13 章 加密与认证 220
使用钥匙串 220
用户备份中的钥匙串 221
钥匙串保护属性 221
钥匙串基础用法 223
封装钥匙串 226
共享钥匙串 227
iCloud 同步 228
数据保护API 228
保护等级 229
DataProtectionClass 权限 232
检查保护数据是否可用 233
使用CommonCrypto 加密 235
避免弱算法 236
正确使用初始化向量 236
破碎的熵 237
弱密钥 237
执行散列操作 238
使用HMAC 确保消息的可靠性 239
使用RNCryptor 封装CommonCrypto 240
使用TouchID 进行本地验证 241
指纹是否足够安全 242
小结 242
第14 章 移动端隐私问题 243
唯一设备标识符隐患 243
官方解决方案 244
使用唯一标识符的规则 246
移动端Safari 及请勿追踪header 标签 246
Cookie 接受策略 247
位置和行动监控 249
地理位置定位的工作原理 249
存储位置数据的风险 250
限制定位精度 250
请求位置数据 251
健康与运动信息管理 252
通过HealthKit 读写数据 252
M7 协处理器 254
申请收集数据 254
使用iBeacon 追踪距离 255
iBeacon 监测功能 256
将iOS 设备变为iBeacon 258
iBeacon 注意事项 259
建立隐私策略 259
小结 260
· · · · · · (收起)
读后感
用户评价
我花了整整一个周末的时间,沉浸在这本厚重的典籍之中,最大的感受是其内容的“前瞻性”和“实战性”达到了一个近乎完美的平衡。作者对于最新的移动操作系统安全特性更新,比如iOS的App Sandbox机制的演变、新的内存保护技术,都有深入的剖析,并且清晰地指出了这些安全特性在实际应用中可能存在的“后门”或被绕过的方法。特别值得称赞的是,它对“代码混淆与加固”这一环的阐述,简直是一部教科书级别的指南。它不仅仅是罗列了市面上常见的加固工具的使用方法,更是深入探讨了这些加固手段背后的原理,教你如何“知己知彼”,设计出真正能抵御自动化脱壳和静态分析的保护层。 其中有一章专门讨论了运行时篡改(Runtime Tampering)的防御策略,作者不仅展示了如何使用调试器Hook关键函数,还详细演示了如何通过检测进程环境、检查内存完整性来构建反调试机制。这种“亦正亦邪”的叙述角度,即让你明白攻击者是如何思考的,从而更好地构建防御体系,是许多普通安全书籍所不具备的深度。读完这一部分,我感觉自己对于保护自有知识产权和敏感业务逻辑的信心增强了不少,不再是盲目地依赖第三方SDK。
评分这本书的写作风格非常独特,它没有那种居高临下的“专家布道”感,反而更像是一位经验极其丰富的前辈,耐心地坐在你旁边,手把手地带着你进行一次又一次的“红队演习”。作者在阐述复杂概念时,倾向于使用一种略带幽默和自嘲的口吻,使得漫长、枯燥的技术解析过程变得引人入胜。 我特别喜欢它对“安全思维模式”培养的强调。很多时候,安全问题并非源于知识的缺失,而是思维定式的束缚。这本书花了大量篇幅去训练读者的“假设所有输入都是恶意的”以及“信任边界在哪里”的思考习惯。例如,在讲解跨进程通信(IPC)漏洞挖掘时,作者详细分析了如何通过构造畸形的Mach消息或自定义的URL Scheme来触发崩溃或信息泄露,并要求读者在每次实现新接口时,都要先进行一次“攻击者视角”的自我审查。这种方法论的植入,比单纯记住一堆漏洞列表要有效得多,它真正培养了一种内在的安全敏感度,这是任何工具或文档都无法替代的宝贵财富。
评分这本书的封面设计很有冲击力,那种深蓝和黑色的搭配,再加上一个抽象的、仿佛被分解的苹果标志,立刻就让人感受到了一种专业和严肃的气息。拿到手上,分量十足,厚厚的篇幅预示着内容的深度和广度。我原本以为这会是一本纯粹针对资深开发者的技术手册,没想到它的入门部分做得非常友好,即便是对移动安全领域知之甚少的新手,也能跟上作者的思路。 比如,它在讲解基础加密算法时,并没有直接跳入代码层面的实现,而是先用清晰的比喻和图示,解释了公钥加密和对称加密的核心区别,以及它们在移动应用数据传输中的典型应用场景。这种循序渐进的教学方式,极大地降低了初学者的学习门槛。而且,作者在每一个关键概念的引入处,都会穿插一些近年来著名的安全事件作为案例分析,这让抽象的理论变得鲜活起来,让人深刻理解“为什么必须掌握这些知识”。整体来看,这本书的结构安排非常合理,像是为不同水平的读者量身定做了一份学习路线图,从宏观的威胁建模到微观的逆向工程技巧,都有详尽的论述。
评分作为一名有着多年开发经验的工程师,我过去尝试阅读过不少移动安全相关的资料,但大多要么过于理论化,要么就是专注于某个单一的工具集,缺乏一个系统的、自洽的知识框架。这本书的结构完美地弥补了这一点。它像是一张精心绘制的地图,将移动应用的安全生态系统中的各个组成部分——从应用层逻辑漏洞、到操作系统内核层的提权尝试、再到云端API的安全防护——都巧妙地串联了起来。 其中关于“数据存储安全”的章节,是我个人认为最有价值的部分之一。它没有停留在传统的Keychain和UserDefaults的简单对比上,而是深入探讨了数据库加密(如SQLite的扩展加密模块)、临时文件清理策略的陷阱,以及如何在越来越受限的沙箱环境下实现安全的数据持久化。作者甚至提出了一个基于硬件安全模块(如Secure Enclave)协同工作的多层数据保护模型,这对于设计下一代对安全性要求极高的金融类或健康类应用来说,提供了非常实际的架构参考。这种深入到架构层面的剖析,远非一般安全指南所能比拟。
评分这本书的排版和术语的规范性令人印象深刻。在处理如此复杂的技术细节时,清晰的视觉呈现至关重要。大量的流程图、数据结构示意图以及代码片段的颜色高亮处理,极大地提高了阅读效率。我尤其欣赏作者在引用新的安全研究成果时,总会附上对应的原始论文链接或更详细的拓展阅读建议,这体现了作者严谨的学术态度和对知识体系完整性的追求。 在工具链的使用介绍上,作者明显花费了巨大的精力。他不仅仅是简单地介绍了如Frida、Cycript等动态分析框架的常用命令,而是结合特定的场景,比如数据泄露、权限提升,给出了模块化脚本的编写范例。这些范例代码都是可以直接拿来验证和修改的“样板代码”,这对于我这种更偏向于快速验证安全漏洞的工程师来说,简直是福音。它有效缩短了从理论学习到实际应用之间的鸿沟,让那些原本只存在于学术论文中的高深技巧,变得触手可及。
评分14章内容260页。看目录似乎还可以,但是细看基本就是泛泛而谈,蜻蜓点水的提一下,没有一个地方讲的很清楚的,没有看的必要,看这本书还不如看看逆向的书籍。
评分对知识点的收集,对于有开发经验的人来说,有一定参考性。
评分译者翻译得很到位,读起来完全感受到是中国人的书,读完该书学到了平时开发中不太注意的安全问,真的是获益良多,赞赞赞。
评分译者翻译得很到位,读起来完全感受到是中国人的书,读完该书学到了平时开发中不太注意的安全问,真的是获益良多,赞赞赞。
评分开了眼界,原来剪贴板和应用切换都是需要考虑安全的地方……
相关图书





本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈图书下载中心 版权所有