
具体描述
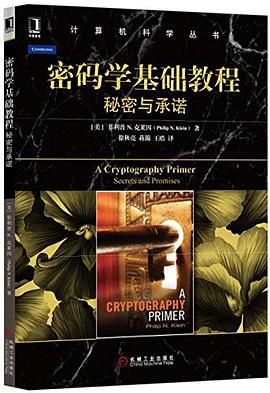
本书以通俗、直观的方式清晰阐述了现代密码学的基础知识,包括用来实现通信隐私性/机密性的保密算法(协议)及保证消息正确性、完整性、来源可靠性的数字签名协议,提供了一个易读、易学的关于现代密码学基本原理和数学知识的导引,通过浅显的例子和生动的语言让读者绕过晦涩的专业术语而直接看到密码技术的本质。
本书叙述清晰,简单易懂,适合作为高等院校计算机及相关专业本科生教材。
作者简介
菲利普N.克莱因(Philip N Klein) 布朗大学计算机科学系教授,曾获得美国国家自然科学基金会青年科学家总统奖,以及多项美国国家自然科学基金资助。他因为图算法研究中的贡献成为ACM Fellow,并因为在科学教学上的优异表现获得布朗大学Philip J.Brav奖。
目录信息
译者序
前言
第1章引论
1.1加密与解密
1.2信道、安全与不安全
1.2.1互联网
1.2.2局域网
1.2.3移动电话
1.3隐匿式安全
1.4另一种选择:柯克霍夫原则
1.5密码学分类
1.6对密码系统的攻击
1.7思考题
第2章模算术
2.1凯撒密码
2.2整数“圈”
2.3日常生活中的模算术
2.4同余
2.4.1模7同余
2.5另一个例子:模10同余
2.6同余代换
2.6.1使用代换简化多个数相加
2.6.2使用代换简化多个数相乘
2.6.3舍九法
2.7代表元与余数
2.7.1商和余数
2.7.2利用rem检查两个数是否同余
2.7.3使用rem简化模同余式
2.7.4利用rem简化涉及rem计算的等式
2.7.5负整数的代表元
2.8思考题
第3章加法密码:一个不安全的分组密码
3.1加法密码
3.2分组密码
3.3对加法密码的攻击
3.3.1已知明文攻击
3.3.2唯密文攻击
3.4对使用ECB模式的分组密码的攻击
3.5思考题
第4章函数
4.1基础知识
4.2可逆性
4.2.1一对一和映上
4.3模算术函数
4.3.1模加和加法逆元
4.3.2计算模m加法逆元
4.3.3模乘和乘法逆元
4.3.4计算模7乘法逆元的简单方法
4.3.5乘法逆元不总是存在
4.4函数符号
4.5函数的使用
4.6一个两输入函数:一般化凯撒密码的加密函数
4.7特殊化:将两输入函数转化为单输入函数
4.8思考题
第5章概率论
5.1实验结果
5.2结果的概率
5.3绘制概率分布图
5.4实验结果集合的概率
5.5小结
5.6均匀分布
5.7随机变量
5.7.1基于另一个随机变量定义随机变量
5.7.2随机变量的形式化数学定义
5.7.3随机变量的均匀分布
5.8思考题
第6章完美保密与完美安全的密码系统
6.1窃听者能够从密文中获得什么
6.2密码系统的评估
6.3完美保密与唯一解密性
6.4完美保密简史
6.4.1弗纳姆机器
6.4.2一次性密码本
6.5完美保密密码系统的缺点
6.6思考题
第7章数论
7.1整除
7.2互素
7.3素数
7.4素因子分解
7.5欧拉函数(x)
7.6乘幂
7.6.1幂指数相加法则
7.6.2幂指数相乘法则
7.7欧拉定理
7.8思考题
第8章欧几里得算法
8.1测量谜题
8.1.1一个更复杂的例子
8.2通过解决测量谜题求模乘法逆元
8.3欧几里得算法
8.3.1欧几里得算法计算什么
8.3.2前向计算
8.4欧几里得算法的后向部分
8.5欧几里得卡片
8.6欧几里得算法教会我们什么
8.7思考题
第9章完美保密的某些应用
9.1秘密分享与完美保密
9.2门限秘密分享
9.3消息认证码
9.4思考题
第10章计算问题:易解和难解
10.1计算问题
10.2算法
10.2.1模幂运算的重复平方算法
10.3预测一个算法需要的计算机执行步数
10.4快速算法和慢速算法:容易问题和困难问题
10.4.1计算问题和密码学
10.5思考题
第11章模乘幂、模对数和单向函数
11.1单向函数在口令安全中的应用
11.1.1针对使用单向函数的口令文件的字典攻击
11.1.2为口令文件 “掺盐”
11.2单向函数在登录中的应用:s/key
11.3单向函数在承诺中的应用/误用
11.3.1不隐藏
11.3.2不绑定
11.4思考题
第12章DiffieHellman指数密钥协商协议
12.1动机
12.2背景
12.3协议
12.4安全
12.5中间人攻击
12.6思考题
第13章计算安全的单钥密码系统
13.1现实世界中安全的分组密码
13.2密文分组链
13.3指数密码
13.4如何寻找大素数
13.5思考题
第14章公钥密码系统和数字签名
14.1公钥密码系统
14.2El Gamal 密码系统
14.3关于El Gamal密码系统的更多说明
14.4实践中的公钥密码
14.5签名
14.6陷门单向函数及其在公钥加密和数字签名中的应用
14.7RSA陷门单向函数
14.8RSA公钥密码系统
14.9RSA数字签名方案
14.10消息摘要函数
14.11消息摘要函数在承诺中的应用
14.12思考题
延伸阅读
索引
· · · · · · (收起)
读后感
用户评价
我必须强调一下这本书的实战导向性,这一点在同类书籍中非常突出。它不是一本只停留在纸面上的理论宝典,作者显然花了大量心血去思考如何将这些加密算法应用到真实的工程场景中。书中对于不同算法在性能、密钥长度和抗攻击能力上的权衡分析,细致入微,甚至连实现时的常见错误和优化技巧都有所提及。比如,在介绍公钥基础设施(PKI)时,它不仅讲了证书的结构,还探讨了证书吊销列表(CRL)和在线证书状态协议(OCSP)的优劣对比。这种从理论到实践的无缝过渡,让我感到自己手中的不仅仅是一本知识书,更像是一份可以指导实际项目开发的“操作手册”,让人学完后信心倍增,准备好迎接真实世界的挑战。
这本书的叙事方式非常独特,它没有直接把我扔进那些令人望而生畏的数论和抽象代数的世界里。作者似乎深谙“授人以渔”的精髓,开篇并没有急于展示高深的定理,而是通过一系列引人入胜的历史故事切入,比如图灵的贡献、恩尼格玛机的运作原理,这些故事不仅生动有趣,更重要的是,它们为后续的理论讲解铺设了坚实的“为什么”的基础。读完前几章,我感觉自己不是在啃一本教材,而是在听一位经验丰富的行业前辈,用深入浅出的方式,娓娓道来这门学科的演变脉络,这种叙事张力,让我忍不住想一探究竟接下来的奥秘,完全没有传统技术书籍那种枯燥感。
关于内容的深度与广度,这本书的平衡把握得极其到位。对于基础概念的讲解,简直是教科书级别的严谨,每一个定义、每一个定理的推导都清晰可见,逻辑链条严密得像是瑞士制造的精密仪器,让人完全找不到可以质疑的地方。然而,它的价值远不止于此,它还涉及到了许多前沿和实用的部分,比如椭圆曲线密码(ECC)的现代应用,以及量子计算对传统加密体系的潜在威胁。作者在处理这些复杂内容时,并没有简单地堆砌公式,而是辅以大量的实际案例和伪代码示例,这对于希望将理论知识转化为实践能力的读者来说,简直是莫大的福音,感觉每翻过一页,自己的技术栈就向上提升了一级。
这本书的排版和设计简直是视觉的享受,封面那富有科技感的几何图案,配合恰到好处的深蓝色调,就给人一种沉稳而神秘的感觉。内页纸张的质感也非常好,阅读起来一点都不费眼,即使是长时间盯着那些复杂的公式和图表,眼睛也不会感到疲劳。我尤其喜欢它在章节过渡时使用的那些小插图,它们不是那种生硬的教科书配图,而是巧妙地将抽象的数学概念与现实生活中的场景结合起来,比如用古代密码与现代网络安全的对比,一下子就把读者的兴趣给吊起来了。而且,这本书的字体选择非常人性化,行距和字距都经过了精心调整,即便是初次接触密码学这样严谨学科的读者,也不会觉得压迫感太强,整体阅读体验流畅得让人惊喜。
这本书在知识体系的组织结构上,展现出了大师级的匠心。它不是简单地按照“对称加密—非对称加密—哈希函数”的线性结构排列,而是巧妙地构建了一个由浅入深的螺旋上升模型。每一个新的章节都会回溯并深化前一章节的概念,比如在讲解数字签名时,它会再次引入哈希碰撞和模运算的细节,确保读者不会因为知识点之间的跳跃而感到迷茫。这种层层递进的编排方式,极大地增强了知识的内化过程,让我感觉自己学到的知识是相互关联、而不是孤立的碎片。尤其赞赏的是,它似乎预判了读者可能产生的疑问,并在关键节点设置了“深入思考”或“陷阱警示”的栏目,非常贴心。
很不错的书,翻译也可以
有笔记
很不错的书,翻译也可以
-1-X
有笔记