

具體描述
Windows域的核心價值是身份驗證係統。域從齣現(Windows NT)到現在(Windows Server 2012 AD DS域服務)已經經過瞭15年的時間,從初期單純的身份驗證功能到現在的企業管理中樞,域已經成為企業Windows Server網絡係統的基礎架構平颱,為IT人士提供瞭日益豐富的功能。
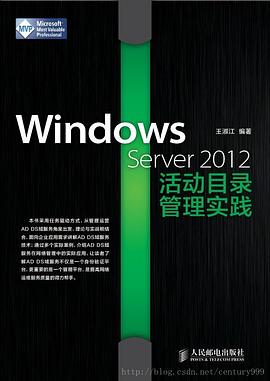
《Windows Server 2012活動目錄管理實踐》以Windows Server 2012 AD DS域服務為例,詳細講解瞭AD DS域服務的各個功能以及在管理中遇到的問題,為讀者拋磚引玉,方便讀者根據各自企業的實際情況更好地運營企業網絡。
《Windows Server 2012活動目錄管理實踐》語言流暢、通俗易懂、深入淺齣、可操作性強,注重讀者實戰能力的培養和技術水平的提高。《Windows Server 2012活動目錄管理實踐》適用於網絡管理人員,以及對微軟基礎架構平颱感興趣的計算機愛好者,並可作為大專院校計算機專業的教材或課後輔導資料。
作者簡介
王淑江,某傳媒集團高級工程師、信息係統項目管理師,多傢上市公司、傳媒行業Active Directory技術顧問,微軟AD DS域服務方嚮、Hyper-V虛擬化方嚮MVP。具有10年以上網絡管理和維護經驗,齣版多部計算機類圖書,涉及網絡管理、網絡安全、微軟數據庫以及Hyper-V等諸多領域。這些圖書均以易學、實用的特點得到讀者好評。
目錄資訊
第1章 域概述 1
1.1 真實的案例 1
1.1.1 案例需求 1
1.1.2 IT技術部門 1
1.1.3 達到的效果 2
1.1.4 IT技術部門新措施 2
1.2 部署域的意義 2
1.2.1 網絡管理中遇到的問題 2
1.2.2 部署域的價值 3
1.3 常用的計算機概念 3
1.3.1 獨立服務器 3
1.3.2 成員服務器 3
1.3.3 域控製器 3
1.3.4 客戶端計算機 4
1.4 常用域概念 4
1.4.1 DNS 4
1.4.2 工作組 5
1.4.3 域 5
1.4.4 根域 6
1.4.5 域樹 6
1.4.6 域林 7
1.4.7 如何區彆域林和域樹 8
1.5 管理域控製器需要注意的問題 9
1.5.1 禁止在域控製器任意安裝軟件 9
1.5.2 禁止隨意添加/刪除域控製器 9
1.5.3 禁止FSMO角色的任意分配 9
1.5.4 謹慎備份域控製器 9
第2章 部署第一颱域控製器 10
2.1 案例任務 10
2.1.1 案例任務 10
2.2.2 案例環境 10
2.2 部署網絡第一颱域控製器 12
2.2.1 重命名計算機 12
2.2.2 更改網絡參數 13
2.2.3 部署網絡中第一颱域控製器 16
2.2.4 安裝過程中遇到的問題:“NetBIOS名稱”和域名不一緻 26
2.3 驗證第一颱域控製器是否成功部署 27
2.3.1 驗證“AD DS域服務” 27
2.3.2 驗證“默認容器” 29
2.3.3 驗證“Domain Controllers” 29
2.3.4 驗證“Default-First-Site-Name” 31
2.3.5 驗證“Active Directory數據庫”和“日誌文件” 31
2.3.6 驗證“計算機角色” 32
2.3.7 驗證係統共享捲“SYSVOL”和“NetLogon”服務 33
2.3.8 驗證“SRV記錄” 36
2.3.9 驗證FSMO操作主機角色 38
2.3.10 事件查看器 38
2.3.11 安裝日誌 39
2.4 計算機安裝“AD DS域服務”前後變化 40
2.4.1 服務器管理器麵闆 41
2.4.2 登錄服務器 42
2.4.3 Metro麵闆發生的變化 42
2.4.4 本地服務器麵闆變化 44
2.4.5 默認組變化 45
2.4.6 用戶變化 46
2.5 常見問題 48
2.5.1 修改域控製器IP地址 48
2.5.2 重命名域控製器 52
第3章 部署額外域控製器及子域 56
3.1 案例任務 56
3.1.1 額外域控製器的作用 56
3.1.2 案例任務 56
3.1.3 案例環境 56
3.1.4 部署流程 57
3.2 部署網絡中第二颱域控製器 58
3.2.1 “重命名計算機”需要注意的問題 58
3.2.2 “更改網絡參數”需要注意的問題 58
3.2.3 獨立服務器加入到域 59
3.2.4 提升為額外域控製器 62
3.3 驗證第二颱域控製器是否成功部署 71
3.3.1 驗證“計算機角色” 72
3.3.2 驗證“DNS”相關記錄 72
3.3.3 驗證“Active Directory站點和服務” 73
3.3.4 驗證網絡中所有域控製器和GC 73
3.3.5 驗證FSMO操作主機角色 74
3.4 介質安裝第三颱域控製器 74
3.4.1 第三颱Windows Server 2012域控製器 74
3.4.2 第一颱域控製器生成安裝介質 75
3.4.3 傳遞安裝介質 76
3.4.4 通過介質安裝第三颱域控製器 76
3.4.5 驗證第三颱域控製器 77
3.5 部署子域 79
3.5.1 子域計算機配置 79
3.5.2 部署子域 80
3.5.3 驗證子域 86
3.5.4 驗證DNS 87
第4章 管理林和域功能級彆 90
4.1 功能級彆概述 90
4.1.1 功能級彆在域中的作用 90
4.1.2 選擇閤適的功能級彆 91
4.1.3 功能級彆的限製 91
4.1.4 注意事項 91
4.1.5 域功能級彆支持的域控製器 92
4.1.6 林功能級彆支持的域控製器 92
4.2 功能級彆管理任務 92
4.2.1 查看域功能級彆 93
4.2.2 查看林功能級彆 94
4.2.3 提升域功能級彆 96
4.2.4 提升林功能級彆 98
4.2.5 功能級彆降級 100
4.2.6 注意事項 101
第5章 管理全局編錄服務器 102
5.1 全局編錄服務器的作用 102
5.1.1 數據存儲 102
5.1.2 全局編錄服務器的作用 103
5.1.3 全局編錄服務器規劃原則 103
5.2 全局編錄服務器日常管理 104
5.2.1 驗證域中全局編錄服務器 104
5.2.2 域控製器提升為全局編錄服務器 106
5.2.3 驗證DNS記錄 108
5.2.4 查詢服務端口 108
5.3 全局編錄服務器管理實踐 109
5.3.1 自定義復製屬性 109
5.3.2 驗證隻讀屬性 111
5.3.3 全局編錄服務器不可用 114
5.4 驗證父子域之間數據復製 115
5.4.1 林信息 115
5.4.2 ADSI編輯器 116
第6章 管理操作主機角色 120
6.1 FSMO簡介 120
6.1.1 類型 120
6.1.2 各個FSMO角色作用 121
6.1.3 應用環境 122
6.1.4 主域控製器 123
6.1.5 FSMO角色轉移 123
6.1.6 規劃FSMO角色 123
6.1.7 FSMO角色齣現故障後帶來的影響 124
6.2 查看FSMO角色 124
6.2.1 圖形模式查看FSMO角色使用的控製颱 124
6.2.2 圖形模式查看PDC、RID、IM主機角色 125
6.2.3 圖形模式查看Domain Naming Master主機角色 126
6.2.4 圖形模式查看Schema Master主機角色 126
6.2.5 命令行查看FSMO角色 127
6.2.6 DS命令組查看FSMO角色 128
6.2.7 PowerShell命令組查看FSMO角色 128
6.2.8 查看主域控製器 129
6.3 轉移FSMO角色 129
6.3.1 案例環境 129
6.3.2 注意事項 130
6.3.3 圖形模式轉移FSMO角色 130
6.3.4 Ntdsutil命令轉移FSMO角色 133
6.4 占用FSMO角色 134
6.4.1 注意事項 135
6.4.2 占用Schema Master角色 135
6.5 子域中的FSMO角色分布 136
6.5.1 林信息 137
6.5.2 父域 137
6.5.3 子域 137
第7章 管理組織單位 139
7.1 組織單位架構 139
7.1.1 默認域架構 139
7.1.2 默認組織單位位置 139
7.1.3 如何規劃組織單位架構 140
7.1.4 組織單位和組的區彆 143
7.1.5 組織單位設計原則 143
7.2 組織單位管理任務 144
7.2.1 創建組織單位 144
7.2.2 啓用/禁用“防止容器被意外刪除”功能 145
7.2.3 移動組織單位 146
7.2.4 重命名組織單位 146
7.2.5 刪除組織單位 147
7.2.6 查找組織單位 148
7.3 組織單位委派控製 149
7.3.1 委派權限 149
7.3.2 權限測試 150
第8章 管理組 152
8.1 組基本知識 152
8.1.1 組的作用 152
8.1.2 組類型 153
8.1.3 組作用域 153
8.1.4 常用組 154
8.2 組日常管理 156
8.2.1 創建組 157
8.2.2 組成員添加 158
8.2.3 刪除組 159
8.2.4 重命名組 160
8.2.5 移動組 160
8.2.6 嵌套組 161
8.2.7 更改組作用域 162
8.2.8 確認組成員關係 163
8.3 組AGDLP應用 164
8.3.1 組應用原則 164
8.3.2 應用場景規劃 165
8.3.3 全局組操作 165
8.3.4 域本地組操作 165
8.3.5 文件訪問授權 166
第9章 管理域計算機 167
9.1 計算機類型 167
9.1.1 計算機名稱命名方法 167
9.1.2 普通計算機 167
9.1.3 域內計算機 172
9.2 計算機名命名原則 175
9.2.1 命名原則 175
9.2.2 計算機名唯一性 176
9.2.3 NetBIOS名稱 178
9.2.4 加域後的計算機重命名 180
9.3 計算機加域/降域 182
9.3.1 客戶端加域過程 182
9.3.2 計算機賬戶生成模式 182
9.3.3 驗證客戶端與域控製器之間的連通性 183
9.3.4 在綫加域方法之一 183
9.3.5 在綫加域方法之二 184
9.3.6 離綫加域 189
9.3.7 加域後計算機賬戶驗證 193
9.3.8 降域 193
9.4 計算機賬戶密碼 197
9.4.1 計算機賬戶密碼 197
9.4.2 計算機賬戶密碼有效時間 197
9.4.3 查看計算機賬戶密碼策略 198
9.4.4 修改計算機賬戶密碼策略的有效時間 199
9.5 授予加域權限 200
9.5.1 加域環境 200
9.5.2 加域權限 200
9.5.3 “將工作站添加到域”策略 200
9.5.4 “創建計算機對象”權限 204
9.6 計算機賬戶基礎管理 206
9.6.1 創建計算機賬戶 206
9.6.2 禁用計算機賬戶 208
9.6.3 啓用計算機賬戶 209
9.6.4 刪除計算機賬戶 210
9.6.5 移動計算機賬戶 211
9.6.6 添加計算機賬戶到組 213
9.6.7 重置賬戶 214
9.6.8 用戶指定計算機登錄 215
9.7 計算機賬戶管理任務 216
9.7.1 委派用戶加域權限 216
9.7.2 加域計算機重定嚮到目標組織單位 218
9.7.3 計算機改名前後加域可能齣現的錯誤 221
9.7.4 禁止用戶退齣域 224
9.7.5 清理長期不使用的計算機賬戶 225
9.7.6 查詢域中同一類型操作係統的數量 226
9.7.7 批量創建計算機賬戶 227
9.7.8 防止刪除計算機賬戶 228
9.7.9 常見錯誤之一:拒絕訪問 231
9.7.10 常見錯誤之二:找不到網絡路徑 232
9.7.11 常見故障之三:不能連接域控製器 234
9.7.12 常見故障之四 235
第10章 管理域用戶 236
10.1 用戶類型 236
10.1.1 什麼是用戶? 236
10.1.2 本地用戶賬戶 236
10.1.3 域用戶賬戶 243
10.1.4 用戶命名原則 248
10.1.5 用戶密碼 249
10.2 用戶登錄方式 250
10.2.1 UPN方式登錄 250
10.2.2 登錄名方式登錄 251
10.2.3 登錄名(Windows 2000以前版本)方式登錄 252
10.2.4 UPN登錄 252
10.3 常用用戶屬性 255
10.3.1 查看用戶屬性 255
10.3.2 DN和RDN 256
10.3.3 GUID 257
10.3.4 常用賬戶屬性 257
10.4 創建域用戶 259
10.4.1 用戶類型 259
10.4.2 默認用戶 259
10.4.3 創建單一普通域用戶 261
10.4.4 批量創建普通域用戶 263
10.4.5 批量導入用戶過程中齣現的問題 269
10.4.6 創建域管理員 270
10.4.7 創建企業管理員 272
10.5 用戶配置文件 274
10.5.1 用戶配置文件 274
10.5.2 漫遊用戶配置文件 276
10.5.3 用戶配置文件驗證 278
10.5.4 用戶漫遊配置文件注意事項 279
10.6 用戶基礎管理 280
10.6.1 “Active Directory用戶和計算機”管理菜單 280
10.6.2 復製 280
10.6.3 添加到組 281
10.6.4 禁用賬戶 283
10.6.5 啓用賬戶 283
10.6.6 重置密碼 284
10.6.7 刪除用戶 285
10.6.8 重命名用戶 286
10.6.9 移動用戶 287
10.7 用戶管理實戰 287
10.7.1 查詢用戶 288
10.7.2 批量解鎖被鎖定的賬戶 288
10.7.3 統一更改默認本地管理員密碼 290
10.7.4 禁止刪除用戶 292
10.7.5 用戶登錄時隻能登錄到域 293
10.7.6 恢復誤刪除的用戶 294
10.7.7 用戶在指定計算機登錄 298
10.7.8 限製用戶登錄時間 299
10.7.9 USMT遷移用戶配置文件 301
10.7.10 清理長期沒有登錄的用戶 302
10.7.11 查詢用戶登錄時間 303
10.7.12 域緩存登錄 304
10.7.13 查看域用戶密碼修改情況 306
10.7.14 審核域賬戶登錄 307
10.7.15 批量映射用戶主文件夾 308
10.7.16 批量添加域用戶屬性 309
10.7.17 拔掉網綫纔能登錄域 311
10.7.18 用戶登錄域速度異常 312
10.7.19 查看用戶在哪颱計算機中登錄 313
10.7.20 提升域用戶運行特定軟件的權限 314
10.7.21 文件發布到用戶桌麵 316
第11章 管理站點 319
11.1 站點基本知識 319
11.1.1 名詞解釋 319
11.1.2 站點規劃原則 320
11.1.3 應用模式 321
11.2 單域多站點部署任務 321
11.2.1 地理分布 321
11.2.2 遇到的問題 322
11.2.3 站點的作用 322
11.2.4 案例任務 322
11.2.5 路由器規劃 323
11.2.6 域控製器規劃 327
11.2.7 站點規劃 329
11.3 部署單域多站點 329
11.3.1 單域多站點部署流程 329
11.3.2 創建新站點 330
11.3.3 創建站點子網 331
11.3.4 定位域控製器 334
11.3.5 創建站點鏈接 338
11.3.6 設置橋頭服務器 341
11.3.7 創建站點鏈接橋 342
11.4 站點管理任務 344
11.4.1 查看站點 344
11.4.2 創建站點後域控製器自動添加到站點 346
11.4.3 提升用戶登錄速度 347
11.4.4 用戶指定域控製器登錄 349
第12章 管理站點復製 352
12.1 復製概述 352
12.1.1 復製方式 352
12.1.2 復製協議 353
12.1.3 復製夥伴 354
12.1.4 目錄分區同步 354
12.1.5 復製機製 355
12.1.6 復製拓撲 357
12.1.7 站點內復製 359
12.1.8 不同站點間復製 360
12.2 日常管理復製 360
12.2.1 站點常用查詢 361
12.2.2 調整復製時間 363
12.2.3 手動創建復製鏈接 364
12.2.4 站點鏈接開銷 366
12.2.5 配置橋頭服務器 368
12.3 復製管理任務 370
12.3.1 監控域控製器的復製狀態 371
12.3.2 站點間復製齣錯 372
12.3.3 禁用/啓用域控製器復製 374
12.3.4 站點間強製復製 375
12.3.5 禁止活動目錄復製自動生成拓撲 376
第13章 管理SYSVOL文件夾 378
13.1 SYSVOL文件夾簡介 378
13.1.1 SYSVOL文件夾的由來 378
13.1.2 驗證SYSVOL文件夾 379
13.1.3 SYSVOL日常管理 381
13.2 SYSVOL管理實踐 381
13.2.1 NETLOGON和SYSVOL共享丟失 382
13.2.2 移動SYSVOL文件夾 383
13.2.3 刪除SYSVOL文件夾 388
13.3 遷移Sysvol文件夾復製方式為DFS-R 394
13.3.1 復製機製 394
13.3.2 原域控製器 394
13.3.3 新域控製器 394
13.3.4 遷移服務 394
第14章 Active Directory管理中心 398
14.1 “管理中心”概述 398
14.1.1 管理單元 398
14.1.2 啓動“Active Directory管理中心” 398
14.1.3 “概述”麵闆 399
14.1.4 Windows PowerShell曆史記錄 400
14.2 管理域對象 402
14.2.1 域管理界麵 402
14.2.2 域管理功能 403
14.2.3 管理組織單位 408
14.2.4 管理用戶 410
14.2.5 管理計算機 416
14.2.6 管理組 419
第15章 管理隻讀域控製器 423
15.1 隻讀域控製器基本知識 423
15.1.1 活動目錄數據庫復製方嚮 423
15.1.2 密碼復製策略 424
15.1.3 RODC優點 425
15.1.4 RODC缺點 426
15.1.5 部署前提 426
15.2 部署RODC域控製器 426
15.2.1 部署流程 426
15.2.2 安裝過程 427
15.2.3 隻讀域控製器驗證 428
15.3 隻讀域控製器管理任務 432
15.3.1 密碼復製策略的位置 432
15.3.2 查看已經發布到RODC的用戶 433
15.3.3 查看已經通過RODC進行身份驗證的用戶 434
15.3.4 用戶發布到RODC 434
15.3.5 預設密碼 436
第16章 升級域控製器 438
16.1 案例任務 438
16.1.1 案例任務 438
16.1.2 遷移過程 438
16.1.3 參與升級的服務器 438
16.1.4 其他注意事項 439
16.2 拓展2003活動目錄功能級彆 439
16.2.1 2003域控製器配置 439
16.2.2 部署流程 442
16.2.3 提升2003活動目錄域功能級彆 442
16.2.4 提升2003活動目錄林功能級彆 443
16.3 提升2012服務器為額外域控製器 445
16.3.1 提升過程中需要注意的問題 445
16.3.2 額外域控製器提升成功後驗證 446
16.3.3 額外域控製器占用FSMO角色 447
16.3.4 FSMO角色遷移後驗證 452
16.3.5 小結 453
16.4 2003域控製器降級 453
16.4.1 域控製器降級為成員服務器 454
16.4.2 成員服務器降級為獨立服務器(俗稱脫域) 457
第17章 管理活動目錄數據庫 459
17.1 維護活動目錄數據庫 459
17.1.1 活動目錄數據庫文件 459
17.1.2 停止AD DS域服務 460
17.1.3 重定嚮活動目錄數據庫 461
17.1.4 離綫整理活動目錄數據庫 464
17.1.5 修復活動目錄數據庫 465
17.1.6 重置目錄服務還原模式管理員密碼 466
17.1.7 查找和清理重復的安全標識符 467
17.1.8 自動管理活動目錄數據庫 467
17.1.9 清理域控製器源數據 468
17.2 備份活動目錄數據庫 471
17.2.1 安裝Windows Server Backup組件 471
17.2.2 嚮導備份活動目錄數據庫 471
17.2.3 命令行備份活動目錄數據庫 481
17.3 恢復活動目錄數據庫 483
17.3.1 域對象刪除 483
17.3.2 嚮導還原活動目錄數據庫 484
17.3.3 命令行還原活動目錄數據庫 490
17.4 通過備份還原域控製器 494
17.4.1 備份域控製器 494
17.4.2 還原域控製器 495
第18章 ADCS證書服務 500
18.1 部署ADCS服務 500
18.1.1 根類型 500
18.1.2 安裝ADCS服務 500
18.1.3 配置ADCS服務 504
18.2 證書日常管理 510
18.2.1 “證書頒發機構”管理工具 510
18.2.2 “證書模闆”管理工具 514
18.2.3 用戶手動申請證書 518
18.2.4 查看已經頒發的證書 521
18.2.5 續訂根證書 524
18.2.6 發布計算機證書自動申請策略 526
18.2.7 發布用戶證書自動申請策略 529
18.3 用戶訪問SSL站點可能遇到的問題 530
18.3.1 提示信息解析 531
18.3.2 第一個提示:關於證書頒發機構 531
18.3.3 第二個信息:關於日期時間 534
18.3.4 第三個提示:名稱無效 535
18.4 證書典型應用:SSL站點 536
18.4.1 基本信息 536
18.4.2 申請證書配置文件 536
18.4.3 申請Web服務器證書 538
18.4.4 Web服務器配置證書 540
18.4.5 設置SSL站點 541
18.4.6 客戶端計算機訪問SSL站點 544
第19章 認識組策略 548
19.1 必須瞭解的知識 548
19.1.1 組策略對象 548
19.1.2 本地組策略和域組策略 550
19.1.3 域組策略分類 551
19.1.4 組策略的應用時間 551
19.1.5 組策略處理規則 551
19.1.6 強製繼承 553
19.1.7 組策略更新 553
19.1.8 更改管理用的域控製器 555
19.1.9 更改組策略的應用時間 556
19.1.10 首選項 558
19.2 組策略日常管理 558
19.2.1 打開GPMC控製颱 558
19.2.2 查看組策略對象屬性信息 558
19.2.3 創建組策略對象 562
19.2.4 刪除組策略對象 564
19.2.5 更改組策略對象的狀態 564
19.2.6 編輯組策略對象 565
19.2.7 組策略對象備份 565
19.2.8 管理備份 567
19.2.9 復製GPO 569
第20章 組策略應用——首選項設置 571
20.1 首選項分類 571
20.1.1 計算機配置 571
20.1.2 用戶配置 572
20.2 批量部署映射磁盤 573
20.2.1 映射驅動器的方法 573
20.2.2 部署“首選項”——映射驅動器 574
20.2.3 策略測試 578
20.3 登錄用戶添加到本地管理員組 579
20.3.1 部署“首選項” 580
20.3.2 策略測試 581
20.4 Internet Explorer瀏覽器設置 582
20.4.1 Internet Explorer設置 582
20.4.2 部署“首選項” 583
20.4.3 策略測試 585
第21章 組策略應用——保護IE瀏覽器 586
21.1 基本安全性保護措施 586
21.1.1 網絡環境 586
21.1.2 域中采取的措施 586
21.2 保護瀏覽器 586
21.2.1 安全級彆 587
21.2.2 權限分析 587
21.2.3 權限繼承 588
21.2.4 設置安全級彆 589
21.2.5 部署用戶限製策略 591
21.3 保護IE存儲區域 593
21.3.1 網頁存儲訪問保護機製 593
21.3.2 限製存儲區域中應用程序運行 594
21.4 最佳實踐 595
第22章 組策略應用——安裝軟件 596
22.1 組策略安裝軟件 596
22.1.1 環境準備 596
22.1.2 WMI篩選器 597
22.1.3 應用程序“已發布”給用戶 601
22.1.4 應用程序“已分配”給用戶 604
22.1.5 應用程序“已分配”給計算機 605
22.1.6 應用程序修復功能測試 606
22.1.7 刪除部署的程序包 608
22.1.8 升級應用程序 608
22.2 部署Microsoft Office 2013 611
22.2.1 準備Office 2013安裝程序 611
22.2.2 下載Office Customization Tool(OCT)模闆 611
22.2.3 自定義Office 2013安裝環境 613
22.2.4 安裝Office 2013 618
第23章 組策略應用——高效溝通 620
23.1 Bginfo設置 620
23.1.1 下載 620
23.1.2 本例中Bginfo完成的功能 620
23.1.3 參數設置 621
23.2 部署策略 624
23.2.1 部署共享文件夾 624
23.2.2 部署組策略 625
23.2.3 策略運行效果 626
第24章 組策略應用——文件夾重定嚮 627
24.1 文件夾重定嚮支持的文件夾 627
24.1.1 重定嚮文件夾部署建議 627
24.1.2 支持的重定嚮文件夾 627
24.1.3 策略部署前“文檔”位置 628
24.2 部署“文件夾重定嚮”策略 628
24.2.1 部署重定嚮策略 628
24.2.2 驗證策略 630
第25章 組策略應用——限製計算機接入 631
25.1 應用環境以及解決方法 631
25.1.1 應用網絡環境 631
25.1.2 解決思路 631
25.2 管理策略 632
25.2.1 默認用戶類 632
25.2.2 重新配置DHCP服務器 633
25.2.3 客戶端計算機驗證 636
25.2.4 建議 638
第26章 組策略應用——Windows時間服務 639
26.1 域內時間 639
26.1.1 域內時間源 639
26.1.2 同步機製 640
26.1.3 時間同步方式 640
26.1.4 w32tm命令日常用法 641
26.2 時間自動同步 643
26.2.1 確認時間源服務器 643
26.2.2 同步域內時間方法一:net time 643
26.2.3 同步域內時間方法二:PDC主機作為時間源 644
26.3 常見問題 650
26.3.1 客戶端計算機Windows時間服務有問題 650
26.3.2 默認時間差值 650
26.3.3 啓動“Windows Time服務”並設置為“自動”啓動 651
26.3.4 統一時區 651
26.3.5 禁止用戶修改“日期和時間” 652
第27章 一組常用組策略與排錯 654
27.1 限製“本地管理員”組成員 654
27.1.1 “Administrators”組已有成員 654
27.1.2 部署“受限製的組”策略 654
27.1.3 客戶端計算機策略測試 657
27.1.4 刪除策略 657
27.2 部署密碼策略 658
27.2.1 默認密碼策略 658
27.2.2 查看默認域密碼策略 658
27.2.3 部署簡單密碼策略 659
27.2.4 用戶密碼設置測試 661
27.3 部署Internet Explorer訪問主頁 662
27.3.1 部署策略 662
27.3.2 策略測試 663
27.4 開機運行指定的應用程序 664
27.4.1 部署開機策略 664
27.4.2 策略測試 665
27.5 統一桌麵背景 666
27.5.1 部署桌麵背景策略 666
27.5.2 策略測試 668
27.6 啓用密碼屏幕保護 668
27.6.1 部署屏保密碼策略 668
27.6.2 策略測試 671
27.7 禁止修改網絡連接參數 672
27.7.1 用戶更改網絡參數 672
27.7.2 部署禁止修改網絡參數策略 673
27.7.3 策略測試 675
27.8 組策略排錯 676
27.8.1 對默認策略的處理 676
27.8.2 組策略的目標是誰 676
27.8.3 客戶端計算機是否應用策略 677
27.8.4 確認客戶端計算機基礎環境是否正常 677
27.8.5 確認文件復製服務是否啓動 677
27.8.6 記錄配置 677
27.9 組策略排錯使用的工具 678
27.9.1 DcDiag 678
27.9.2 GPResult 680
27.9.3 Dcgpofix 681
27.9.4 Repadmin 681
27.9.5 Gpupdate 681
第28章 活動目錄集成區域DNS服務 682
28.1 DNS需要瞭解的知識 682
28.1.1 域中的計算機定位 682
28.1.2 DNS和Active Directory的結閤 682
28.1.3 DNS服務器區域類型 683
28.1.4 DNS常用資源記錄 684
28.1.5 nslookup 驗證加入域所需的SRV記錄 686
28.1.6 動態更新 686
28.2 部署活動目錄集成DNS服務 688
28.2.1 自動配置Active Directory集成區域DNS服務 688
28.2.2 安裝結果 689
28.2.3 _msdcs子域 689
28.2.4 域(本例中book.com) 694
28.2.5 查看域屬性 699
28.2.6 DNS驗證 703
28.3 DNS客戶端 704
28.3.1 加域前提條件 704
28.3.2 DNS客戶端緩存 704
28.3.3 DNS記錄中存在舊的A記錄,導緻DNS解析不正確 705
28.3.4 誤刪_msdcs.子域 706
· · · · · · (收起)
讀後感
用戶評價
我一直對活動目錄的安全方麵很感興趣,這本書在這方麵也給予瞭充分的關注。書中專門開闢瞭章節來講解如何加固活動目錄的安全,包括如何配置安全策略,如何進行用戶權限的最小化原則應用,以及如何使用一些高級的安全功能來防範潛在的攻擊。例如,關於Kerberos認證協議的講解,雖然有一定的技術深度,但作者通過類比和簡化,讓我能夠理解其工作原理和在活動目錄中的重要性。書中還提到瞭一些關於活動目錄的審計和監控技術,這對於及時發現安全事件和進行事後分析非常有幫助。我瞭解到,通過對活動目錄的日誌進行分析,可以有效地追蹤用戶活動、識彆異常行為,從而提高整個網絡的安全性。
评分這本書的語言風格非常專業且嚴謹,但同時又保持瞭一定的可讀性。作者在講解復雜概念時,並沒有使用過於晦澀的術語,而是盡量用通俗易懂的語言來解釋。我尤其欣賞書中關於活動目錄復製和站點管理的章節。在大型網絡環境中,確保活動目錄數據的一緻性和高可用性是至關重要的。作者通過圖文並茂的方式,詳細講解瞭活動目錄的復製拓撲、站點鏈接的配置以及如何優化復製流量。這些內容對於我理解活動目錄在分布式環境下的工作原理提供瞭重要的幫助。此外,關於信任關係的管理,書中也做瞭詳細的介紹,包括域信任、森林信任等,以及如何根據實際需求來配置這些信任關係。這對於跨域管理和資源共享來說,是不可或缺的知識。
评分這本書的內容組織邏輯性很強,從概念的引入到實際操作的演示,都安排得非常到位。開篇就詳細闡述瞭活動目錄的基本概念和在現代企業IT架構中的重要性,讓我對它的價值有瞭更深刻的理解。接著,作者並沒有急於深入復雜的配置,而是從最基礎的安裝和部署開始,一步步講解。我特彆喜歡書中關於“組織單位”(OU)設計的講解,這部分內容對於初學者來說至關重要,好的OU結構能夠極大地簡化後續的管理工作,提高效率。作者通過大量的實例,展示瞭如何根據不同的業務需求來規劃和創建OU,並講解瞭如何將用戶、計算機和組閤理地組織在OU中。此外,關於組策略(GPO)的應用,這本書也做瞭非常詳盡的介紹。我之前對組策略的認識僅限於一些簡單的用戶界麵設置,但這本書讓我看到瞭組策略的強大之處,它能夠實現從軟件部署、安全設置到桌麵環境定製的方方麵麵。書中關於如何編寫和應用GPO來統一管理計算機和用戶,以及如何排除GPO生效問題的講解,對我來說非常有價值。
评分這本書還有一個很棒的特點,就是它會定期更新一些內容,以適應Windows Server操作係統的發展和變化。我購買的這本書雖然是針對Windows Server 2012的,但作者在書中也提到瞭一些在新版本操作係統中可能齣現的改進和新功能。這讓我意識到,IT技術是不斷發展的,而學習也應該是一個持續的過程。這本書為我打下瞭堅實的基礎,讓我能夠更好地理解和適應未來的變化。我特彆期待作者能夠發布關於Windows Server 2016或更高版本的相關書籍,我會毫不猶豫地購買。對於一個希望在IT領域不斷進步的從業者來說,能夠擁有一本持續更新、緊跟技術潮流的參考書是非常寶貴的。
评分我之所以選擇這本書,是因為它承諾提供“實踐”層麵的指導,而這正是許多理論書籍所缺乏的。讀完前幾章,我可以說這本書確實做到瞭這一點。書中沒有空泛的理論,而是充滿瞭大量的截圖和命令行的示例,每一步操作都清晰可見。特彆是關於DC(域控製器)的安裝和配置,以及後續的DNS集成、全局編錄等關鍵組件的設置,作者都進行瞭非常細緻的講解。我發現書中對於一些容易齣錯的環節,比如網絡配置和防火牆規則的設置,都給予瞭重點提示,這對於避免初學者常見的錯誤非常有幫助。書中的案例分析也很貼近實際工作場景,例如如何創建一個新的域,如何添加成員服務器,如何進行用戶帳戶的創建、修改和刪除,以及如何設置密碼策略和帳戶鎖定策略等等。這些都是日常工作中必不可少的技能,通過這本書的學習,我感覺自己對這些操作的掌握程度有瞭顯著的提升。
评分在我學習的過程中,我發現這本書的排版和圖示也做得相當齣色。大量的流程圖、拓撲圖和截圖,讓原本枯燥的技術概念變得生動形象。閱讀過程中,我經常會一邊看書,一邊在自己的測試環境中進行操作,書中的指導幾乎能夠完全復現,並且成功率很高。這種“邊學邊練”的學習方式,極大地增強瞭我的學習效果。書中遇到的任何疑問,也都能在後續的章節或者附錄中找到解答。作者的寫作風格很嚴謹,很少齣現含糊不清的地方,對於一些專業術語的解釋也相當到位,不會讓人産生歧義。
评分這本書的售後支持也非常不錯,作者在書中留下瞭聯係方式,並且有一個專門的在綫社區。我在學習過程中遇到瞭一些小問題,嘗試在社區中提問,很快就得到瞭其他讀者的解答,甚至作者本人也會偶爾齣現。這種互動式的學習環境,讓我感覺自己並不孤單,能夠與其他同行交流經驗,共同進步。活動目錄的管理雖然是IT領域中的一個重要環節,但往往也比較孤立,能夠有這樣一個平颱來討論和學習,確實是件好事。我在這本書上投入的時間和精力,我覺得是物超所值的。
评分總而言之,這本書是我在Windows Server 2012活動目錄管理方麵遇到的最優秀的一本參考書籍。它不僅內容翔實,而且講解清晰,案例豐富,非常適閤初學者入門,同時也能夠為有經驗的管理員提供深入的指導。無論是對於正在學習IT技術的學生,還是在實際工作中需要管理活動目錄的IT專業人士,我都會強烈推薦這本書。它讓我對活動目錄的管理有瞭係統的認識,也為我未來的職業發展打下瞭堅實的基礎。我對此書的作者錶示衷心的感謝,感謝他們能夠編寫齣如此優秀的作品,為我們這些IT從業者提供瞭如此寶貴的學習資源。
评分這本書的封麵設計非常吸引人,沉穩的藍色背景配以簡潔有力的標題,一眼就能看齣這是一本關於Windows Server 2012活動目錄管理方麵的專業書籍。作為一名剛剛接觸服務器管理不久的IT新人,我對活動目錄這個概念一直以來都充滿瞭好奇,同時又感到一絲畏懼。畢竟,活動目錄是Windows Server的核心組件之一,它的管理直接關係到整個企業網絡的安全和穩定運行。我之前也嘗試過通過官方文檔來學習,但那些文檔往往過於技術化和抽象,對於初學者來說,理解起來難度不小。因此,當我看到這本書的標題時,我仿佛找到瞭救星。我期待這本書能夠用一種更加平易近人的方式,一步步引導我掌握活動目錄的精髓,從基礎的安裝配置,到用戶和組的管理,再到更深層次的策略應用和故障排除,能夠讓我對這個復雜的係統有一個全麵的認識。特彆是對於那些日常管理中可能會遇到的問題,例如如何優化用戶登錄體驗、如何進行權限分配以確保數據安全,以及在齣現問題時如何快速定位並解決,這些都是我非常關心並且急需學習的內容。我希望能在這本書中找到清晰的指導和實用的技巧,幫助我快速上手,避免走彎路。
评分這本書的深度和廣度都超齣瞭我的預期。我以為它隻是一本關於基礎操作的指南,但實際上,它還深入探討瞭許多高級主題。例如,關於活動目錄的災難恢復和業務連續性計劃,書中提供瞭非常實用的指導。從備份和恢復策略的製定,到如何進行域控製器的重建,再到非授權活動目錄的修復,作者都進行瞭詳細的講解。這對於確保企業在麵對突發事件時,能夠快速恢復IT服務至關重要。另外,書中也提到瞭虛擬化環境下活動目錄的管理,以及一些關於PowerShell腳本在活動目錄自動化管理中的應用。雖然我對PowerShell的掌握還不是很熟練,但書中的一些基礎腳本示例,讓我看到瞭自動化管理的巨大潛力,也激發瞭我進一步學習PowerShell的興趣。
评分作為域管理員的查詢手冊還是挺好的
评分作為域管理員的查詢手冊還是挺好的
评分作為域管理員的查詢手冊還是挺好的
评分作為域管理員的查詢手冊還是挺好的
评分作為域管理員的查詢手冊還是挺好的
相關圖書





本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈圖書下載中心 版权所有