
具体描述
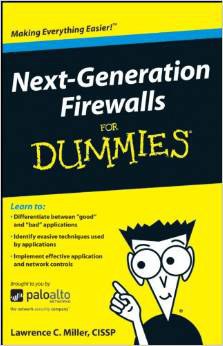
This book provides an in-depth overview of next-generation firewalls. It examines the evolution of network security, the rise of Enterprise 2.0 applications and their associated threats, the shortcomings of traditional firewalls, and the advanced capabilities found in next-generation firewalls.
Get the "Next-Generation Firewalls for Dummies" book to find out:
How Enterprise 2.0 applications create new risks for your organization
Why traditional firewalls can't protect your network
How next-generation firewalls stand apart from other security solutions
What features and capabilities you need in your firewall
作者简介
目录信息
读后感
用户评价
这本书的叙事节奏把握得非常到位,它仿佛知道读者什么时候开始感到疲倦,总能适时地插入一些案例分析来提振精神。我尤其欣赏作者在谈论复杂功能时所展现出的那种“毫不费力”的感觉。比如,当谈到 SSL/TLS 解密和检查这一几乎是 NGFW 标配但又极其敏感的功能时,书中用了相当大的篇幅来平衡安全需求与用户隐私保护之间的伦理和技术挑战。它没有简单地说“你需要解密所有流量”,而是详细分析了为什么需要解密(比如隐藏在加密隧道内的恶意软件),以及在解密过程中如何处理合规性要求和性能损耗。这种辩证性的分析,使得读者能够形成一个成熟、不偏激的安全观。另外,这本书在内容组织上具有很高的“可索引性”,我经常在需要回顾某个特定概念,比如“用户身份识别与策略绑定”时,能迅速定位到相关章节,并发现作者提供了清晰的逻辑路径图来辅助理解。它不是那种需要从头读到尾才能理解的书,更像是一本可以伴随我职业生涯成长的参考工具书,每翻开一次,都能发现新的侧重点。
这本书最让人称赞的一点,是它成功地将一个看似纯粹的技术产品,提升到了“企业风险管理工具”的层面进行阐述。它不仅仅告诉你 NGFW 能做什么,更重要的是解释了在不同的业务场景下,为什么必须使用 NGFW,以及不同部署模型(例如,集成到 SD-WAN 架构中,或作为云端安全服务的一部分)带来的业务效益和风险敞口有何不同。书中对“安全策略的生命周期管理”的探讨尤为深刻,这往往是许多技术书籍会忽略的管理细节。作者详细阐述了从策略制定、测试、部署到定期的策略清理和审计的全过程,指出了策略膨胀和策略冲突是导致防火墙失效的常见“隐形杀手”。它建议我们像管理代码一样去管理安全策略,这给了我一个全新的管理视角。这种对“人、流程、技术”三位一体的关注,使得这本书的实用价值远超一般的技术手册。对于那些负责安全架构规划和预算审批的决策者来说,这本书提供的不仅是技术知识,更是一套能够支撑投资回报率(ROI)分析的逻辑框架。我推荐所有面临网络安全技术升级决策的人士阅读,它能帮你理清思路,做出更明智的选择。
说实话,我对技术书籍的评价标准一向苛刻,尤其是这种定位为“入门”的书籍,很多时候要么为了简化而过度简化,把关键的权衡和取舍一笔带过,要么就是堆砌了太多晦涩的术语却缺乏有效的连接工具。《下一代防火墙傻瓜书》在这方面找到了一个微妙的平衡点,让我感到惊喜。它巧妙地避开了陷入特定厂商配置的泥潭,而是专注于阐述 NGFW 架构设计背后的哲学——即“上下文感知”和“威胁情报驱动”。书中有一部分内容深入探讨了 NGFW 如何集成沙箱技术和云端情报源,这一点尤其让我印象深刻。作者没有仅仅罗列这些技术的名词,而是详细分析了数据在 NGFW 内部是如何流转、分析,以及最终如何形成一个动态的防御策略。例如,它细致描绘了零日攻击在被识别并上报至威胁情报池的过程中,防火墙自身是如何作为一个前线哨兵,从流量的元数据层面捕获异常行为,这比我之前阅读的任何教科书都要直观得多。我对其中关于“安全运营中心(SOC)与 NGFW 日志的联动”那几页内容进行了反复研读,从中获得了构建内部安全监控体系的初步框架。这本书的价值在于,它提供的是一套思考的安全“方法论”,而非一套过时的操作指南。
这本书简直是网络安全领域的“救星”!我之前对防火墙的概念一知半解,总觉得那是个深奥的技术名词,离我这个普通用户很远。但自从翻开《下一代防火墙傻瓜书》(暂且这么称呼吧,因为书名实在太直白了),那种高不可攀的感觉瞬间烟消云散了。作者显然是深谙“大象能有多大,取决于你如何切割它”的道理,把那些复杂的IDS/IPS、应用层过滤、深度包检测(DPI)这些听起来就头疼的概念,掰开了、揉碎了,用最生活化的比喻讲解清楚。我记得有一章专门讲了应用层的可见性和控制,作者竟然拿它比喻成了超市的安检门,能区分出你是买零食的还是携带危险品进来的,而不是像传统防火墙那样只认“能不能进门”这一个标准。这种接地气的讲解方式,让我这个技术小白也能迅速建立起“下一代防火墙”和“传统防火墙”的核心区别概念。更棒的是,书中不仅仅是理论,它还穿插了大量的“你应该在哪里配置这个功能”的实操建议,虽然没有直接给出具体的厂商配置界面截图,但那种思路引导非常到位,让我明白了在实际部署中应该从哪些角度去思考安全策略的优先级和部署位置。读完后,我感觉自己不是在读一本技术手册,更像是在听一位经验丰富的老工程师在手把手地教我如何搭建一个坚固的数字堡垒。强烈推荐给所有想真正理解现代网络安全防护核心逻辑的非专业人士。
坦白说,我是一个对“冗余信息”深恶痛绝的人,很多技术书籍为了凑字数,会大量重复介绍基础知识,或者用华丽的辞藻包装空洞的内容。然而,《下一代防火墙傻瓜书》的每一页内容都感觉经过了精心的“删减和提纯”。它假设读者对基础网络(比如 TCP/IP 基础)有基本的了解,然后直接切入 NGFW 相较于传统边界防御的“代际差异”。书中对下一代防火墙的关键特性,如应用识别(App-ID)、用户识别(User-ID)和内容识别(Content-ID)的深度剖析,结构清晰,论证有力。让我醍醐灌顶的是关于“东西向流量”安全处理的部分。过去我总认为防火墙是处理南北向流量(进出互联网)的,但书中强调,随着内部网络虚拟化和东西向数据交互的激增,NGFW 如何在虚拟化环境中保持策略一致性和可见性,是当前企业安全架构的重中之重。作者提供的视角是前瞻性的,它促使我开始重新审视我们现有网络内部的安全盲区。这本书的文字风格冷静、客观,没有过度的夸张,但其传达的信息的深度和广度,足以让我重新评估我们现有安全栈的配置合理性。