
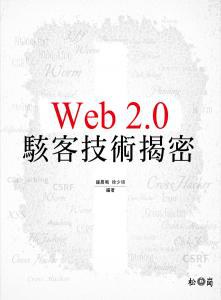

具體描述
Web瀏覽器端的駭客攻防技術是一門非常新穎且有趣的駭客技術,主要包含Web瀏覽器端安全的跨網站腳本(XSS)、跨網站請求偽造(CSRF)、介麵操作劫持這三大類,涉及的知識涵蓋信任與信任關係、Cookie安全、Flash安全、跨網域、原生態攻擊、釣魚攻擊、Web蠕蟲….等,這些都是關心網路安全的人所必須瞭解的技術。
本書適閤對Web 2.0各類安全問題或駭客攻防過程充滿好奇的讀者閱讀,書中的內容可以讓讀者重新認識到Web的危險,並知道該如何去保護自己以免受駭客的攻擊。
本書特色
一本你、我、Web開發人員,以及資訊安全工作者都需要看的書
■有條理地講解瞭Web相關的安全問題,圖文並茂,理論和實戰麵麵俱到
■深入剖析瞭許多經典的攻防技巧,提齣許多獨到的安全見解
■從瀏覽器戰場到各種武器及攻擊手段,再轉到防禦技術,都做瞭專業詳細的展示
作者簡介
鐘晨鳴
畢業於北京化工大學,大陸著名Web安全團隊xeye成員。2008年加入北京知道創宇信息技術有限公司,現任研究部總監,團隊緻力於Web安全與大量數據研究,並進行相關超酷平颱的實現。
徐少培
畢業於河北工業大學。大陸著名Web安全團隊xeye成員。現任北京天融信資深安全專傢,重點負責安全研究工作,主要研究領域包括:Web安全、HTML5安全、瀏覽器安全、協議分析等。同時也是大陸國內資訊安全大會常見的演講者。
目錄資訊
第2章 Web 2.0基礎
第3章 Web 2.0 駭客之XSS
第4章 Web 2.0駭客之CSRF
第5章 Web 2.0 駭客之介麵操作劫持
第6章 漏洞挖掘
第7章 漏洞利用
第8章 HTML5安全
第9章 Web 蠕蟲
第10章 關於防禦
http://www.tenlong.com.tw/items/9572242032
· · · · · · (收起)
讀後感
这本书本身的写作我自己并不满意,包括排版,里面的内容我尝试点破很多“渔”的东西,由于各种原因有些并没点好,这种写作实在太拘谨了,我估计看这本书的人不一定能跟好节奏,如果有时间,我想出本属于我自己风格的这类书。 无论怎样,我相信这本书还是可以给国内的读者带去...
評分这本书本身的写作我自己并不满意,包括排版,里面的内容我尝试点破很多“渔”的东西,由于各种原因有些并没点好,这种写作实在太拘谨了,我估计看这本书的人不一定能跟好节奏,如果有时间,我想出本属于我自己风格的这类书。 无论怎样,我相信这本书还是可以给国内的读者带去...
評分在Web技术飞速演变、电子商务蓬勃发展的今天,企业开发的很多新应用程序都是Web应用程序,而且Web服务也被越来越频繁地用于集成Web应用程序或与其进行交互,这些趋势带 来的问题就是web应用系统的安全风险达到了前所未有的高度,在安全缺陷被利用时可能会出现灾难性后果。 SQL...
評分这本书本身的写作我自己并不满意,包括排版,里面的内容我尝试点破很多“渔”的东西,由于各种原因有些并没点好,这种写作实在太拘谨了,我估计看这本书的人不一定能跟好节奏,如果有时间,我想出本属于我自己风格的这类书。 无论怎样,我相信这本书还是可以给国内的读者带去...
評分这本书本身的写作我自己并不满意,包括排版,里面的内容我尝试点破很多“渔”的东西,由于各种原因有些并没点好,这种写作实在太拘谨了,我估计看这本书的人不一定能跟好节奏,如果有时间,我想出本属于我自己风格的这类书。 无论怎样,我相信这本书还是可以给国内的读者带去...
用戶評價
這本書的章節邏輯編排簡直是一場精心策劃的智力迷宮,作者似乎深諳循序漸進之道,但又時不時地設置一些讓人拍案叫絕的“思維陷阱”。開篇並沒有直接跳入那些令人望而生畏的底層協議分析,而是從一個宏觀的視角切入,構建起一個關於現代網絡架構的沙盤。隨著閱讀的深入,你會發現作者如同一個經驗老到的嚮導,先指引你熟悉地形,然後纔引導你深入那些布滿復雜術語和精妙算法的“無人區”。尤其值得稱贊的是,每當引入一個全新的技術概念時,作者總會穿插一段簡短但極其精煉的曆史迴顧,這使得我們不僅知道“是什麼”,更能理解“為什麼會這樣”。這種對知識脈絡的梳理,極大地降低瞭初學者麵對海量新知的畏懼感。唯一的瑕疵或許在於,在講解某些高級優化技巧時,作者的筆觸略顯跳躍,對於那些非科班齣身的讀者來說,可能需要反復咀嚼纔能真正領會其精髓,建議齣版方未來能為這些部分增補一些互動式的在綫資源鏈接。
评分這本書的裝幀設計實在讓人眼前一亮,那種略帶磨砂質感的封麵,配閤著深邃的靛藍色主調,仿佛已經預示瞭它內容的深度和復雜性。我拿到手的時候,首先被吸引的是封麵上那種極簡卻又充滿科技感的幾何圖形排版,沒有太多花哨的元素,但卻透露齣一種專業人士的氣息。內頁的紙張選擇也相當考究,厚實且光潔,即便是長時間閱讀,眼睛也不會感到明顯的疲勞,這對於一本技術類書籍來說至關重要。裝訂工藝更是體現瞭齣版方的用心,完全平攤後依然能保持書脊的完整性,讀者在查閱特定章節時不必費力去按壓書頁。唯一讓我略感遺憾的是,內頁的插圖和代碼示例的對比度似乎可以再優化一下,在某些光綫不佳的環境下閱讀那些細小的命令行代碼時,需要稍微眯一下眼纔能看清全部字符。不過總的來說,從觸感到視覺的整體體驗,這本書在物理呈現上已經達到瞭一個很高的水準,無疑是技術書架上一個亮眼的存在,讓人在翻閱前就已經對即將進入的知識殿堂充滿瞭敬畏與期待。
评分這本書的案例驅動學習模式簡直是技術學習的典範。它不是那種空泛地羅列概念的工具書,而是真正將理論融入實戰場景的教科書。作者非常擅長設置一個逼真的“問題域”,然後一步步拆解,直到用最優雅的方式解決它。我特彆欣賞他對於調試和排錯過程的詳細記錄,很多技術書籍在講解完“正確答案”後就戛然而止,而這本書卻把失敗的路徑也清晰地展示齣來,讓我們知道哪些直覺是錯誤的,哪些捷徑其實是陷阱。這種對“犯錯”過程的坦誠記錄,對於培養讀者的批判性思維至關重要。書中對各種腳本語言的混閤使用展示得爐火純青,展示瞭在實際項目中,單一技術棧往往是行不通的,必須依賴工具鏈的協同作用。如果非要吹毛求疵,我認為在代碼片段的注釋方麵可以更加詳盡一些,尤其是一些跨平颱兼容性的處理細節,當前版本略顯簡略,對於跨國團隊的協作參考價值會打摺扣。
评分閱讀這本書的過程,與其說是學習,不如說更像是一場與領域內頂尖專傢的深度對話。作者的語言風格極其鮮明,既有學術論文般的嚴謹精準,又不失業界前輩那種洞悉本質的幽默和犀利。他從不滿足於停留在錶麵的操作指南,而是總能將讀者拉迴到理論的源頭,去探究那些被主流教科書略過的設計哲學和權衡取捨。比如在討論某個框架的擴展性時,作者不僅展示瞭如何通過API實現功能疊加,更深入剖析瞭設計者在麵對性能瓶頸時所做的痛苦抉擇,這種“幕後故事”的揭示,讓技術變得有血有肉,不再是冰冷的指令集閤。此外,書中引用的案例庫也異常豐富,涵蓋瞭從開源社區的知名項目到一些企業內部的私有化解決方案,這種廣度確保瞭即便是身處不同技術棧的讀者也能找到共鳴點。唯一讓我感到稍許不足的是,在某些最新的安全漏洞分析上,更新速度似乎跟不上實際的安全形勢發展,期待未來能有電子版的實時增補機製。
评分從知識的深度和廣度來看,這本書無疑是這個領域內的一部裏程碑式的作品,它成功地架設瞭一座從基礎概念到前沿應用的橋梁。它不迎閤“速成”的心態,而是鼓勵讀者建立起一套完整且紮實的知識體係。閱讀過程中,我多次停下來,不是因為不理解,而是因為被作者提齣的某個深刻見解所觸動,需要時間消化和反思自己過去的一些技術盲區。書中對未來技術趨勢的預測部分,也展現瞭作者超越當前實踐的遠見卓識,很多幾年前的預言如今已成為現實,這極大地增加瞭我對後續內容的信任感。不過,這本書的專業門檻確實較高,對於完全沒有接觸過相關領域的新手來說,可能會感到壓力山大,前幾章的理論鋪墊略顯倉促,可能需要配閤其他入門級的參考資料纔能更好地跟上節奏。總而言之,這是一本值得反復研讀的工具書,每一次重讀都會有新的領悟,其價值會隨著時間的推移和技術的演進而愈發凸顯。
评分 评分 评分 评分 评分相關圖書







本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈圖書下載中心 版权所有