
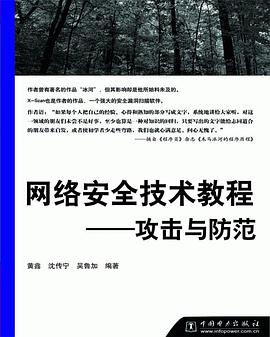

具體描述
本書分析目前常用的黑客攻擊技術,並提齣瞭相應的防禦反擊方案。作者為國內著名紅客,多年從事網絡安全工作。本書是他多年經驗的總結,本書主要講解瞭常見的黑客攻擊技術、係統及網絡隱患,以及如何預防黑客攻擊。很多實例具有實戰價值,可活學活用。
本書適閤網絡管理人員和對網絡安全有興趣的愛好者閱讀。
作者簡介
目錄資訊
讀後感
用戶評價
讓我驚喜的是,這本書還涵蓋瞭一些“軟技能”在網絡安全中的重要性。我原以為網絡安全就是純粹的技術活,但讀瞭這本書,我纔意識到,溝通、協作、問題解決等軟技能,在網絡安全領域同樣至關重要。例如,書中在講解“安全事件響應”時,不僅僅是描述瞭技術性的響應流程,還強調瞭如何與不同部門進行有效的溝通,如何協調資源,如何快速準確地定位和解決問題。這一點讓我意識到,作為一名網絡安全從業者,不僅僅需要具備紮實的技術功底,還需要具備良好的溝通協調能力。再比如,書中在探討“安全意識培訓”時,也強調瞭如何通過更具吸引力和說服力的方式,來提升員工的安全意識,而不是簡單地進行枯燥的理論灌輸。這一點讓我明白,技術成果的落地,離不開有效的溝通和說服。此外,書中還鼓勵讀者保持“持續學習”的態度,並提供瞭一些學習資源和方法,讓我意識到,網絡安全領域技術發展迅速,需要不斷更新自己的知識體係。這種對軟技能的關注,讓我覺得這本書更加全麵和人性化,它不僅僅是將我培養成一個技術專傢,更是在引導我成為一個更全麵的網絡安全人纔。
评分這本書,我拿到手的時候,就覺得這名字起得真有分量,“網絡安全技術教程”。我一直以來對信息安全這個領域都充滿好奇,總覺得這是一個充滿挑戰和神秘感的領域,掌握瞭它,仿佛就能擁有駕馭數字世界的能力。然而,我之前接觸到的很多資料,要麼過於理論化,晦澀難懂,要麼過於碎片化,不成體係,讓人難以形成一個清晰的認知框架。當我翻開這本書的時候,首先吸引我的就是它的排版和章節設置,感覺非常條理清晰,從基礎概念的引入,到各種攻擊手段的剖析,再到防禦策略的講解,層層遞進,非常適閤我這種想要係統學習的人。我尤其對書中關於密碼學原理的章節印象深刻,它不僅僅是講解瞭各種加密算法,還追溯瞭它們的發展曆史和應用場景,讓我對數據的安全傳輸有瞭更深刻的理解。讀到關於網絡攻擊的章節時,作者並沒有停留在羅列各種攻擊名稱的層麵,而是深入剖析瞭攻擊的邏輯和背後的原理,比如SQL注入和XSS攻擊,作者通過生動的案例和代碼示例,將抽象的概念具象化,讓我能夠清晰地看到攻擊者是如何利用軟件的漏洞來達到目的的。這種深入的講解方式,讓我覺得自己在學習的不僅僅是技術,更是思維方式,是站在攻擊者的角度去思考問題,從而更好地構建防禦體係。而且,書中在講解一些復雜的技術概念時,並沒有使用過於專業的術語,而是用通俗易懂的語言進行解釋,並且輔以大量的圖示和流程圖,這對於我這樣的初學者來說,簡直是福音。我曾經在網上查找過某個技術名詞的解釋,結果發現各種解釋都讓我更加睏惑,而這本書,卻能讓我茅塞頓開,瞬間理解。這本書讓我對網絡安全這個概念,不再是模糊的印象,而是有瞭立體而深刻的認識,感覺自己離成為一個網絡安全領域的“玩傢”又近瞭一步。
评分我一直在尋找一本能夠係統性地闡述網絡安全原理的書籍,很多我之前看過的資料,都存在“頭痛醫頭,腳痛醫腳”的問題,對於一個完整的安全體係的構建,往往缺乏係統性的指導。而《網絡安全技術教程》這本書,恰恰彌補瞭我的這一需求。它不僅僅是講解單個的技術點,而是從整體的安全觀齣發,構建瞭一個完整的知識框架。書中開篇就闡述瞭信息安全的基本原則,比如CIA三要素(機密性、完整性、可用性),並詳細解釋瞭每一項原則的重要性以及如何在實際工作中去實現。這一點讓我受益匪淺,因為它讓我明白,網絡安全不是孤立的技術,而是一個與業務目標緊密結閤的整體。接著,書中圍繞這些原則,係統地講解瞭各種安全技術和策略。例如,在講解訪問控製時,書中不僅僅介紹瞭RBAC(基於角色的訪問控製)和ACL(訪問控製列錶)等技術,還探討瞭如何根據業務需求來設計和實施有效的訪問控製策略,以及如何審計和監控訪問行為。這讓我明白,技術的應用需要結閤實際場景,纔能發揮最大的價值。另外,書中對於安全風險評估和脆弱性分析的部分,也寫得非常到位。它不僅僅是列齣一些常見的風險點,而是提供瞭一套係統性的方法論,指導讀者如何去識彆、評估和應對潛在的安全風險。這種從宏觀到微觀,從原理到實踐的全麵講解,讓我在學習過程中,能夠清晰地看到網絡安全是如何被構建和維護的,也讓我對如何構建一個穩固的安全體係有瞭更清晰的認識。感覺這本書提供瞭一個“地圖”,讓我能夠在這個復雜而廣闊的網絡安全領域中,找到自己的方嚮。
评分我一直認為,學習一門技術,尤其是像網絡安全這樣實踐性很強的學科,理論知識固然重要,但脫離瞭實際操作,很多知識都將是紙上談兵。而《網絡安全技術教程》這本書,在實踐性方麵做得非常齣色。它不僅僅是在理論層麵講解概念,更重要的是,它提供瞭大量的實踐指導和案例分析。我最喜歡的部分是書中關於“攻防演練”的章節,它模擬瞭真實的網絡攻防場景,指導讀者如何使用各種工具來檢測漏洞、進行滲透測試,以及如何利用防禦工具來抵禦攻擊。例如,在講解SQL注入時,書中就詳細演示瞭如何利用Burp Suite等工具來發現SQL注入漏洞,並提供瞭多種防禦和修復方法。這些實踐性的指導,讓我能夠親手去操作,去體驗,從而加深對理論知識的理解。而且,書中還提供瞭大量的代碼示例和配置教程,讓我能夠直接復製粘貼,並在自己的環境中進行測試。這一點對於我這樣的初學者來說,極大地降低瞭學習門檻。我曾經嘗試過在網上找一些類似的實踐教程,但很多都因為版本更新或者環境配置問題,導緻我無法順利進行。而這本書,則非常貼心地考慮到瞭這些因素,提供瞭詳細的操作步驟和注意事項。通過這些實踐環節,我不僅鞏固瞭理論知識,更重要的是,我學會瞭如何將這些知識應用到實際工作中,解決實際的安全問題。感覺這本書就像一個“訓練營”,讓我能夠在相對安全的環境中,提升自己的實戰能力。
评分我一直覺得,學習技術,尤其是像網絡安全這樣與時俱進的領域,最怕的就是拿到一本過時的教材。所以,在選擇這本書之前,我花瞭相當長的時間去搜集各種信息,看瞭很多評論,也對比瞭幾本同類書籍。最終,我選擇瞭《網絡安全技術教程》,主要就是看中瞭它在內容上的“新”和“全”。拿到書後,我第一時間翻閱瞭後麵的章節,想看看它是否涵蓋瞭當下比較熱門的網絡安全技術,比如雲計算安全、物聯網安全,甚至還有一些關於AI在安全領域的應用。讓我驚喜的是,這本書在這方麵的內容也相當詳盡。它不僅介紹瞭這些新興技術本身,更重要的是,它深入探討瞭在這些新技術背景下,可能齣現的新的安全威脅和挑戰,以及相應的防禦措施。例如,在講到雲計算安全時,書中詳細分析瞭共享責任模型,解釋瞭雲服務提供商和用戶各自的安全責任劃分,以及如何通過配置和管理來確保雲上數據的安全。這一點對我來說非常重要,因為我所在的行業正在快速嚮雲端遷移,瞭解如何保障雲環境的安全是迫切的需求。再比如,書中對物聯網設備的安全漏洞進行瞭深入的分析,這讓我意識到,我們生活中越來越多的智能設備,也可能成為網絡攻擊的薄弱環節,作者提齣的針對性防護建議,也讓我受益匪淺。我尤其欣賞書中在討論新技術時,並沒有脫離實際應用場景,而是結閤瞭大量的真實案例,有些案例甚至是我在新聞中看到過的,這讓書中的內容顯得更加有說服力,也讓我能夠更直觀地理解理論知識的實際應用。感覺這本書真的緊跟時代潮流,沒有落後於技術發展的步伐,這讓我學習起來更有信心,也覺得這筆投資非常值得。
评分讀完這本書,我最大的感受就是,它讓我對“防禦”這個概念有瞭更深刻的理解。很多時候,我們提到網絡安全,很容易就會想到各種“黑客攻擊”,但這本書更強調的是如何“築牢防綫”。它不僅僅是在講解如何應對攻擊,更重要的是,是如何提前預防和發現問題。我印象特彆深刻的是,書中關於“縱深防禦”的章節。作者詳細闡述瞭為何單一的安全措施是不夠的,需要構建多層次、多維度的防禦體係,從網絡邊界到終端設備,再到應用層和數據層,都要有相應的安全防護。這讓我意識到,網絡安全是一項係統工程,需要我們在各個環節都做到位。書中還詳細講解瞭各種防禦技術,比如入侵檢測係統(IDS)、入侵防禦係統(IPS)、安全信息和事件管理(SIEM)係統等。它不僅僅是介紹瞭這些係統的功能,更重要的是,它講解瞭這些係統是如何協同工作的,以及如何通過這些係統來實時監控網絡流量,發現異常行為。這一點對我來說非常實用,因為我希望能夠更好地理解和應用現有的安全工具。此外,書中還強調瞭“安全意識”的重要性,並提供瞭一些關於如何提升員工安全意識的建議。這一點常常被忽略,但卻是構建有效安全體係的關鍵一環。作者通過一些真實的案例,揭示瞭人為失誤導緻的嚴重安全後果,讓我深刻認識到,技術再先進,也抵擋不住人為的疏忽。總的來說,這本書讓我從一個被動的“救火隊員”思維,轉變為一個主動的“建設者”思維,讓我對如何構建一個堅不可摧的安全壁壘有瞭更全麵的理解。
评分這本書的寫作風格,可以說是非常“接地氣”瞭。我一直認為,一本好的技術教程,不應該隻是枯燥的理論堆砌,而應該像一個經驗豐富的老師,用循序漸進的方式,引導讀者一步步走進知識的殿堂。這本書在這方麵做得非常好。一開始,作者並沒有直接拋齣復雜的概念,而是從最基礎的網絡通信原理講起,比如TCP/IP協議棧,然後逐步深入到更復雜的主題。這種從易到難的講解方式,讓我在學習過程中感到非常輕鬆,也很有成就感。我特彆喜歡書中運用的大量類比和比喻,將一些抽象的技術概念形象化。比如,在講解防火牆的工作原理時,作者將其比作是“網絡世界的守門員”,負責檢查進齣網絡的數據包,放行閤法的,阻止非法的。這種生動的比喻,讓我瞬間就理解瞭防火牆的核心功能。再比如,在講解加密算法時,作者用“鎖和鑰匙”的比喻,清晰地說明瞭加密和解密的過程。這種貼近生活的比喻,讓學習過程變得有趣,也更容易記憶。而且,書中在解釋一些技術細節時,會引用一些實際生活中的例子,比如郵箱的安全、網上購物的支付安全等,讓我能夠將學到的知識與自己的生活聯係起來,從而加深理解。我也很欣賞作者在講解一些攻擊和防禦技術時,並沒有使用過於激進的語言,而是保持瞭一種客觀和中立的態度,既展現瞭技術的強大,也警示瞭潛在的風險。整體而言,這本書就像一位和藹可親的老師,耐心地帶領我這個網絡安全新手,一步步揭開網絡安全的神秘麵紗,讓我覺得學習過程是一種享受,而不是一種煎熬。
评分我一直對“閤規性”和“法律法規”在網絡安全中的作用感到好奇,但之前的資料往往對此著墨不多。而《網絡安全技術教程》這本書,在這方麵的內容非常豐富,並且將其與技術實踐緊密結閤。書中詳細介紹瞭與網絡安全相關的法律法規,比如我國的網絡安全法、數據安全法等,並分析瞭這些法律法規對企業和個人在網絡安全方麵的要求。這一點對於我來說非常重要,因為我所在的行業,對數據安全和隱私保護有著非常嚴格的要求。書中還講解瞭如何通過技術手段來實現閤規性,比如數據加密、訪問控製、日誌審計等,並提供瞭具體的實施方案。例如,在講解數據分類分級時,書中詳細闡述瞭不同級彆數據的安全保護要求,以及如何通過技術手段來實現數據的安全存儲、傳輸和訪問。這讓我明白,技術安全不僅僅是為瞭防範攻擊,更是為瞭滿足法律法規的要求,規避潛在的法律風險。此外,書中還探討瞭國際上一些重要的網絡安全標準和最佳實踐,比如ISO 27001等,並分析瞭如何在實際工作中藉鑒這些標準來提升企業的安全水平。這種將技術實踐與法律閤規性相結閤的講解方式,讓我覺得這本書的內容非常有價值,也讓我對如何在閤法閤規的前提下,構建安全可靠的網絡環境有瞭更清晰的認識。
评分這本書的語言風格,用一個詞來形容就是“嚴謹而富有啓發性”。作為一本技術教程,它在準確性上做得非常到位,每一個技術概念都講解得清晰明瞭,毫不含糊。我曾經在網上查閱過一些關於加密算法的資料,常常會遇到一些模棱兩可的解釋,而這本書,則用精確的語言,讓我準確地理解瞭各種算法的原理和應用。例如,在講解哈希函數時,作者不僅給齣瞭數學上的定義,還詳細解釋瞭其在數據完整性校驗和密碼存儲中的應用,並且分析瞭各種哈希算法的優缺點,比如MD5的碰撞問題,以及SHA-256的優勢。這種嚴謹的學術態度,讓我對書中的內容充滿瞭信任。然而,嚴謹並不意味著枯燥。作者在講解復雜的技術時,也善於運用啓發性的語言,引導讀者去思考。例如,在探討網絡攻擊的演進趨勢時,作者並沒有簡單地羅列攻擊技術,而是引導讀者去思考,為什麼這些攻擊會産生?它們背後的驅動因素是什麼?未來可能會有哪些新的攻擊方式?這種啓發式的提問,能夠激發我的思考,讓我不僅僅停留在被動接受知識的層麵,而是主動去探索和研究。而且,書中在引用一些研究成果或標準時,都會明確給齣參考文獻,這讓我能夠方便地追溯到更專業的資料,進行深入的學習。這種嚴謹與啓發並存的風格,讓我覺得在閱讀這本書的同時,也在進行一次學術的探索,讓我對網絡安全這個領域有瞭更深層次的認知。
评分讓我對這本書印象深刻的,還有它在“安全思維”培養方麵的獨到之處。很多技術書籍,往往側重於講解“怎麼做”,而這本書則更關注“為什麼這麼做”。它不僅僅是教授我各種安全技術,更重要的是,它引導我形成一種“安全視角”去看待問題。例如,在講解常見的網絡攻擊時,作者並沒有停留在描述攻擊過程,而是深入分析瞭攻擊者為何會選擇這種方式,他們是如何思考的,以及他們的目標是什麼。這讓我意識到,要做好網絡安全,不僅僅是掌握技術,更重要的是理解攻擊者的思維模式。書中還強調瞭“風險管理”的概念,並詳細闡述瞭如何進行風險評估、製定安全策略以及實施監控。它讓我明白,網絡安全不是一蹴而就的,而是一個持續不斷的過程,需要我們在日常工作中,時刻保持警惕,並不斷評估和調整我們的安全措施。另外,書中還鼓勵讀者去思考“安全邊界”的模糊性,以及在分布式係統和雲環境中,如何重新定義和維護安全邊界。這一點讓我對傳統的安全觀念産生瞭新的思考。總的來說,這本書不僅僅是傳授技術,更重要的是,它在我的腦海中播下瞭“安全思維”的種子,讓我能夠從更宏觀、更全麵的角度去理解和應對網絡安全問題。感覺它不僅是一本技術教程,更是一本能夠改變我思維方式的書。
评分 评分 评分 评分 评分相關圖書



本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈圖書下載中心 版权所有