
具体描述
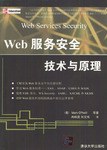
本书详细介绍了XML安全性的详细信息和重要内容,可帮助您全面掌握WEB服务安全技术。简易的实例和透彻的讨论将使得您的学习更为轻松愉快。
本书的主要读者是软件开发人员和实施XML WEB服务的设计人员。本书的一般读者包括希望了解如何解决由于使用XML WEB服务而带来的安全漏洞的信息安全专业人员。本书内容直接明了,尽可能地采用简单的示例,所以普通的非技术型读者也具备了解这个全新领域的相关知
作者简介
目录信息
第1章 Web服务
1.1 定义Web服务
1.1.1 导航防火墙
1.1.2 面向服务的体系结构:发布、查找和绑定
1.2 XML系列简介
1.2.1 XML:定义标记语言的语法
1.2.2 结构化文档
1.2.3 冗长性
1.2.4 文档类型定义和XML Schema
1.2.5 Xpath
1.
· · · · · · (收起)
读后感
用户评价
说实话,这本书的写作风格非常硬核,一点水分都没有,简直就是一本“干货”的集合体。它不像有些教材那样喜欢用很多空泛的理论去填充篇幅,而是紧紧围绕“技术”和“原理”这两个核心点展开。我最欣赏的是它对性能与安全之间权衡的探讨。在实际工作中,安全措施往往会带来性能开销,这本书非常坦诚地讨论了这种矛盾,并提供了优化的思路,比如如何合理地缓存安全令牌、如何平衡数据加密的复杂性和响应时间。这种务实精神,让这本书的价值远超一般的理论书籍,更像是一本高级工程师的实战手册。对于那些已经在安全领域摸爬滚打了一段时间,想要寻求突破和进阶的同行们来说,这本书绝对是案头必备的参考书。它不光告诉你“要做什么”,更教会你“如何做得更好、更有效率”。
我对这本书的整体感受是:结构严谨,逻辑清晰,但阅读起来需要一定的技术背景支撑。如果你是刚接触Web开发的新手,可能会觉得中间关于数字签名和证书链验证的部分略显烧脑。但如果你已经对HTTP协议、基础密码学有所了解,那么这本书会像一把钥匙,帮你打开安全领域更深层次的大门。特别是书中对新型威胁,比如针对微服务架构的跨域攻击(CORS Misconfiguration)和API网关安全策略的分析,紧跟时代步伐,显示出作者对前沿安全动态的敏锐洞察力。我甚至发现其中关于会话管理的设计模式,比我目前公司内部使用的还要精妙和健壮,这极大地启发了我后续的工作改进方向。总之,这是一本需要静下心来啃读的“硬菜”,但每一口都充满了营养。
这本书的阅读体验非常流畅,即便涉及复杂的安全协议,作者也能用清晰的图表和恰当的比喻来辅助说明,极大地降低了理解难度。我特别喜欢作者在阐述WAF(Web应用防火墙)部署策略时的那种严谨态度,它没有盲目推崇WAF的万能性,而是客观分析了其局限性,并强调了代码层面安全加固的重要性。这种辩证的、不偏激的论述方式,让读者能够形成更加全面和成熟的安全观。对于那些在安全规范和实际部署之间摇摆不定的技术人员来说,这本书提供了明确的指导方针,让我们知道什么时候应该相信自动化工具,什么时候必须坚持人工审查和深度定制。它成功地将理论的深度、技术的实用性与工程的考量完美地融合在了一起。
初次翻开这本书,我的第一印象是它的广度令人印象深刻。它不仅仅局限于传统的HTTPS保护,而是横跨了从传输层安全到应用层逻辑安全的多个维度。作者似乎想把Web服务安全的所有关键环节都囊括进来。让我印象深刻的是关于日志审计和异常检测的部分,这部分内容在很多安全书籍中常常被忽略,但作者却花了大量篇幅阐述如何设计有效的安全监控体系,这对于后期的安全运营和事件响应至关重要。这种全景式的安全视角,确保了读者在构建安全系统时不会留下明显的盲区。它教会我的不仅仅是技术实现,更是一种“纵深防御”的思维模式,即在系统的每一个层次都植入安全控制点,从而提高攻击者的成本和难度。
这本《Web服务安全技术与原理》的书,我一口气读完了,感觉收获颇丰。作者在网络安全这个领域绝对是下了真功夫的,书里对各种攻击手段的剖析简直细致入微,读起来就像是跟着一位身经百战的师傅在实战演练。尤其是关于身份验证和授权机制的那几个章节,简直是把我以前模糊的概念都梳理得清清楚楚。比如,它深入讲解了OAuth 2.0和OpenID Connect的底层逻辑,不仅仅是告诉你怎么用API,更是告诉你“为什么”要这么用,以及在什么情况下需要采用哪种流程。这种深入浅出的讲解方式,对于我们这些想从应用层面深入到协议层面的开发者来说,太有价值了。我尤其欣赏作者对于加密算法选择和密钥管理的详尽论述,这一点在很多市面上的安全书籍里往往只是蜻蜓点水,但在这里却有专门的篇幅进行探讨,并且结合实际场景给出了非常实用的建议,让人读完之后,心里踏实多了,感觉自己对构建健壮的Web服务安全屏障有了一个坚实的理论基础和实操蓝图。