
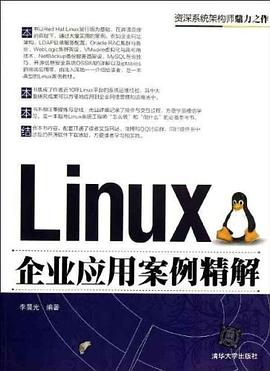

具体描述
《Linux企业应用案例精解》共12章,结合几十个经典案例,所讲解的内容无不来源于大中型企业生产一线的实践性总结。其中主要介绍了Web系统集成方法和LAMP安全配置;配置OpenLDAP实现Linux下的应用统一认证;配置Postfix大型邮件系统:Oracle RAC数据库集群的配置与管理;Heartbeat、WebLogic和OSCAR高可用集群的搭建;VSFTP和ProFTP的整合管理;Snort在企业中的部署与管理;配置Xen和VMware的企业虚拟化应用:Linux系统和服务的安全防护策略和经典黑客入侵案例分析:Nagios的安装和高级配置以及OSSIM配置和综合应用分析;iptables防火墙在企业中高级应用:利用Rsync进行数据自动化备份以及NetBackup安装配置与Oracle备份实例等。
作者简介
李晨光,毕业于中国科学院研究生院,就职于中国中铁,资深网络架构师、IBM精英讲师、Linux系统安全专家。现任中国计算机学会(CCF)高级会员、会员代表,51CTO和IT专家网特邀专家。
目录信息
1.1 lamp网站架构方案分析1
1.1.1 操作系统的选择
1.1.2 web服务器、缓存和 php加速
1.1.3 数据库
1.2 lamp 安装
1.2.1 lamp安装准备
1.2.2 开始安装 lamp
1.2.3 安装 php扩展 eaccelerator 0.9.5.3加速软件
1.2.4 安装 suhosin
1.3 利用 nginx实现 web负载均衡
1.3.1 安装、配置 nginx
1.3.2 nginx实施负载均衡
1.3.3 设置 nginx 的反向代理配置
1.3.4 在 nginx 负载均衡服务器上设置缓存
1.4 apache安全加固
1.4.1 使用配置指令进行访问控制
1.4.2 使用.htaccess进行访问控制
1.4.3 使用认证和授权保护 apache
1.4.4 使用 apache中的安全模块
1.4.5 使用 ssl保证 web通信安全
1.4.6 其他安全措施
1.5 利用 sphinx提高 lamp应用检索性能sphinx安装过程
1.6 apache与 tomcat集成
1.6.1 安装模块
1.6.2 tomcat5优化
1.7 分析 apache网站状态
1.7.1 awstats简介
1.7.2 安装 awstats
1.7.3 配置 awstats
1.7.4 应用 awstats分析日志
1.7.5 扩展功能加入 ip插件
1.8 如何应对分布式拒绝服务(ddos)的攻击
1.8.1 ddos攻击原理
1.8.2 ddos的检测方法
1.8.3 防范 ddos攻击
1.8.4 基于角色的防范
1.8.5 小结
1.9 案例实战:网站遭遇 ddos攻击
1.9.1 事件发生
1.9.2 事件分析
1.9.3 针对措施
1.9.4 小结
第2章 目录服务配置案例
2.1 l inux下 ldap统一认证的实现
2.1.1 l dap概述
2.1.2 实现思路
2.1.3 使用 ldap做身份认证
2.1.4 l dap软件的选择
2.1.5 openldap的安装和配置
2.1.6 轻松搞定 ldap账号管理
2.1.7 配置 apache支持 ldap
2.1.8 利用 smbldap-tool工具管理 samba
2.1.9 利用 smbldap-tool初始化 ldap
2.1.10 使用 phpldapadmin管理 ldap服务器
2.1.11 ldap的安全管理
第3章 基于 postfix的大型邮件系统案例
3.1 基于 postfix的大型邮件系统
3.1.1 postfix与其他 mta的对比
3.1.2 基本邮件服务器的搭建
3.1.3 postfix常见问题指南
3.1.4 postfix的反垃圾配置
3.1.5 postfix的反病毒配置
3.1.6 自动监控 postfix邮件服务器
3.2 搭建分布式的邮件系统
3.2.1 搭建分布式邮件系统的架构设计
3.2.2 邮件接收服务器的配置与设计
3.2.3 用户邮件服务器的配置与设计
3.3 利用 stunnel加密保护邮件服务器
3.3.1 安装编译 stunnel
3.3.2 保障 imap安全
3.3.3 保障 pop3安全
3.3.4 保障 smtp安全
第4章 oracle rac 数据库集群在 linux系统下搭建案例
4.1 确定 oracle系统的规模
4.1.1 cpu规模的调整
4.1.2 内存规模的调整
4.1.3 i/o子系统的调整
4.1.4 raid磁盘子系统
4.2 oracle rac设置流程
4.2.1 安装前的系统关键配置
4.2.2 配置主机解析文件 hosts
4.2.3 配置系统内核参数
4.2.4 给 oracle用户配置 shell
4.2.5 配置系统安全设置
4.2.6 添加 oracle用户和组
4.2.7 设置 oracle用户环境变量
4.2.8 配置节点间的 ssh信任
4.2.9 配置共享存储系统
4.2.10 建立和配置 raw设备
4.2.11 安装 oracle clusterware
4.2.12 安装 oracle数据库
4.2.13 配置 oracle net
4.2.14 创建 rac数据库
4.2.15 oracle crs的管理与维护
4.2.16 测试 oracle rac数据库的集群功能
4.2.17 asm基本操作
第5章 企业集群案例分析
5.1 基于 heartbeat 的双机热备系统范例
5.1.1 准备工作
5.1.2 安装 heartbeat
5.1.3 配置/etc/ha.d/ha.cf
5.1.4 配置/etc/ha.d/haresources
5.1.5 配置 haresources文件
5.1.6 配置/etc/ha.d/authkeys
5.1.7 在备份服务器上安装 heartbeat
5.1.8 设置系统时间
5.1.9 启动 heartbeat
5.1.10 在备份服务器上启动 heartbeat
5.1.11 检查主服务器上的日志文件
5.1.12 停止并启动 heartbeat
5.1.13 监视资源
5.1.14 小结
5.2 企业服务器搭建双机集群配置
5.2.1 heartbeat、mon、rsync简介
5.2.2 安装环境
5.2.3 安装 heartbeat
5.2.4 测试 ha系统
5.2.5 mon服务监控
5.2.6 数据同步
5.2.7 集群测试技术
5.3 利用 ha-oscar创建高可用 linux集群
5.3.1 支持的发行版和系统要求
5.3.2 ha-oscar的体系结构
5.3.3 ha-oscar的向导安装步骤详解
5.3.4 监控和配置 webmin
5.3.5 小结
5.4 weblogic集群高可用案例
5.4.1 rhel 5.4操作系统的安装
5.4.2 java环境的配置安装
5.4.3 设置环境变量
5.4.4 weblogic 11安装部署
5.4.5 启动 weblogic的 adminserver 服务
5.4.6 部署 web应用
5.4.7 启动 web应用
5.4.8 weblogic优化
第6章 ftp服务器的安全配置案例
6.1 linux下 vsftpd和 proftpd用户集中管理
6.2 在 vsftpd中实现对 ip的安全管理案例
6.2.1 项目背景
6.2.2 准备工作
6.2.3 用于封禁和解封的 shell脚本
6.2.4 部署实施
6.2.5 小结
6.3 暴力破解 ftp服务器的技术探讨与防范
6.3.1 网络本身的负载能力与高速网络
6.3.2 cpu运算、处理能力低下的解决方法
6.3.3 安全策略的突破
6.3.4 应对措施——第三方软件 fail2ban加固方法
第7章 部署 ids案例分析
7.1 在 linux下部署 ids案例
7.1.1 安装 snort
7.1.2 维护 snort
7.1.3 编写 snort规则
7.2 linux下 portsentry的配置
7.2.1 入侵检测工具简介
7.2.2 portsentry的安装配置
7.2.3 启动检测模式
7.2.4 测试
7.3 利用 ip碎片绕过 snort
7.3.1 事件发生
7.3.2 故障处理
7.3.3 数据包解码
7.3.4 针对 ip碎片攻击的预防措施
7.3.5 如何检测你的 nids
7.3.6 小结
第8章 虚拟化技术应用案例
8.1 linux下 wine虚拟机范例
8.1.1 wine的体系结构
8.1.2 wine运行的技术背景
8.1.3 wine启动分析
8.1.4 win32启动分析
8.1.5 winelib启动分析
8.1.6 win16与 dos程序启动分析
8.1.7 wine安装
8.1.8 wine实战之 linux下用网银
8.1.9 小结
8.2 基于 suse linux server上的 xen虚拟化应用
8.2.1 xen和 kvm虚拟化的对比
8.2.2 xen的特点
8.2.3 xen架构和 xen虚拟化技术简介
8.2.4 安装使用 suse xen软件
8.2.5 引导 xen系统
8.2.6 安装 xen客户机——domain-u
8.2.7 故障查询
8.3 vmware ha在企业中的应用
8.3.1 项目基本情况
8.3.2 vmware资源动态分配的实现
8.3.3 vmware高可用性的实现
8.3.4 高可用性集群的实现
第9章 linux性能优化
9.1 linux 性能评估
监测工具
9.2 网络性能优化
9.2.1 网络性能
9.2.2 tcp连接优化
9.3 数据库应用优化案例
9.3.1 oracle数据库性能优化
9.3.2 oracle数据库系统性能调优的方法
9.3.3 系统调整
9.4 动态 php网站优化案例
9.4.1 初期性能问题及处理
9.4.2 逐步解决问题
9.4.3 网站结构优化
第10章 主机监控应用案例
10.1 基于 linux 系统的 nagios网络管理
10.1.1 nagios 系统及特点
10.1.2 在 linux上运行 nagios 系统
10.1.3 运用 nagios 实现对网络上服务器的监控
10.1.4 对 nagios系统的评价和建议
10.2 运用 nrpe扩展 nagios功能
10.2.1 监控原理
10.2.2 配置 nagios客户端
10.2.3 配置 nagios服务器端
10.3 利用飞信实现 nagios短信报警功能
10.3.1 飞信简介
10.3.2 安装与配置飞信
10.3.3 整合飞信到 nagios中
10.4 运用 ntop监控网络流量
10.4.1 几种流量采集技术的比较
10.4.2 ntop系统的部署及性能
10.4.3 ntop安装配置
10.4.4 应用 ntop
10.4.5 优化 ntop
10.5 基于 linux的集群监控系统
10.5.1 安装准备
10.5.2 集群节点管理器部署 ganglia
10.6 使用 cheops-ng加强管理 linux网络
10.6.1 cheops-ng的工作原理
10.6.2 cheops-ng的下载和安装
10.6.3 cheops-ng的配置
10.6.4 cheops-ng的运行
10.7 打造开源安全信息管理平台
10.7.1 ossim背景介绍
10.7.2 安装 ossim
10.7.3 ossim的系统配置
10.7.4 ossim的后台管理及配置
10.8 运用 tc工具控制网络流量
10.8.1 相关概念
10.8.2 使用 tc
10.8.3 创建 htb队列
10.8.4 为根队列创建相应的类别
10.8.5 为各个类别设置过滤器
10.8.6 应用实例
第11章 iptables 防火墙应用案例
11.1 调整 netfilter内核模块以限制 p2p连接
11.1.1 netfilter的结构框架
11.1.2 连线跟踪
11.2 基于 linux的 iptables/netfilter限制 bt下载案例分析
11.2.1 禁止基于标准协议的 bt下载
11.2.2 禁止下载者和 tracker服务器之间的交互
11.2.3 禁止下载者之间接连
11.2.4 禁止基于非标准协议的 bt下载
11.2.5 禁止 bt客户端加入 dht网络
11.2.6 小结
11.3 基于 iptables的 web认证系统的实现
11.3.1 引言
11.3.2 系统应用模块
11.3.3 系统功能及实现方法
11.3.4 系统性能与优化
11.4 运用 iptables防御 syn flood攻击
11.4.1 传统的 syn flood攻击防御方案
11.4.2 基于 iptables的动态包过滤防火墙
11.4.3 iptables和入侵检测软件的集成
11.4.4 测试结果和分析
11.4.5 性能优化
第12章 数据备份与恢复
12.1 运用 ssh、rsync实现数据自动备份
12.1.1 ssh无密码安全登录
12.1.2 crontab定时数据同步
12.1.3 rsync数据同步
12.2 用日志进行 mysql数据库实时恢复
12.2.1 设置二进制日志
12.2.2 简单的数据恢复
12.2.3 手动恢复数据
12.2.4 针对某一时间点恢复数据
12.2.5 使用 position参数恢复
12.3 netbackup安装、配置及管理
12.3.1 netbackup的基本概念
12.3.2 安装 netbackup
12.3.3 netbackup的配置
12.3.4 创建一个基本备份任务
12.3.5 管理 netbackup
12.3.6 优化措施
12.4 运用 netbackup进行 oracle备份和恢复
12.4.1 备份
12.4.2 恢复过程
附录 a 常见问题速查
附录 b linux系统软件包的依赖性问题
附录 c 制作自己的 livecd
· · · · · · (收起)
读后感
书都写得很好,[还是朋友推荐我看的,企业应用案例精解,很值得看, 另外,价格也非常便宜,网上买的,比实体店买便宜,还省车费。书的内容内容比较丰富实用,值得一读,就是要对linux有一定基础,里面的集群和监控的内容也都是目前急需的,步骤写的详细。
评分从亚马逊定了,花了10天刚送到,好在图书包装精美,内容也很给力。看了几个案例步骤都给的很详细,就是我一直想看的那种书,附录中总结的那些小巧挺方便查阅。我看过几本其他的讲案例的教程,几乎都是rpm包安装,不是说不安全吗,这本书主要讲tar包的安装,照着做了,发现今天...
评分几个评价包括amazon.cn的评价, 感觉都是一个人写的...凡是口吻不一样的, 评价都在三星以下...水味十足. 正在找相关的书籍, 老外的包含linux实例的哪位能推荐几本, 理论学习很重要,但是不能工作.
评分我大学里学了点linux,那都是皮毛太肤浅了,后来工作以后买了几本linux教程例如linux入门到精通以及后俩鸟哥的书,感觉遇到linux项目就犯晕,不知道怎么解决问题,后来经同事介绍,买了本linux企业案例,有几个案例证号是我上回碰到的,里面的方式方法和解决问题的思路值得学习。
用户评价
这本书的独特之处在于其对“系统运维自动化”理念的贯彻。在探讨了诸如Ansible、SaltStack等配置管理工具的基础用法之后,作者并没有止步于此,而是深入讲解了如何结合Linux自身的强大脚本能力(如Bash的高级特性和Perl/Python的系统集成)来构建一个更具韧性和可扩展性的自动化框架。其中关于如何利用Systemd的强大功能来管理复杂服务依赖和实现服务状态持久化的章节,我个人觉得是全书的亮点之一。它展示了如何利用Systemd Native Units来替代传统脚本中的大量复杂逻辑,从而将运维脚本简化为声明式的配置,极大地提高了可维护性。这种从传统脚本思维向现代声明式基础设施理念的过渡,是当前IT领域一个重要的技术演进方向。这本书没有停留在仅仅介绍工具的使用手册上,而是通过实践案例展现了如何将这些工具融合进一个健壮、可重复部署的企业级环境当中,这对于提升团队的整体DevOps成熟度是极有帮助的。
评分这本书的行文风格非常务实,没有过多华丽的辞藻,一切都围绕着解决实际工程问题展开。我尤其欣赏作者在讲解存储解决方案时的那种“实战派”的思路。书中对比了多种主流的Linux文件系统,如XFS、Ext4乃至后起的Btrfs,但它的重点不是停留在特性列表的罗列上,而是着眼于在不同负载模型下(例如,随机小文件写入为主 vs. 大文件顺序读取为主)如何选择最优的文件系统,并提供了相应的基准测试方法和调优参数集合。书中有一个关于构建软件定义存储(SDS)的章节,它没有推荐任何商业软件,而是引导读者使用开源组件(比如LVM结合MDADM或Ceph的基础配置)来搭建一个可用的集群,并着重强调了数据一致性和故障恢复的策略部署。对于那些面临预算压力,需要构建自主可控的企业基础设施的工程师来说,这种“自己动手、丰衣足食”的指导思想,是比任何高大上的商业解决方案介绍都来得更实际的财富。
评分这本书的封面设计挺吸引人的,简洁大气,黑底白字,很有专业感。我本来是冲着这个封面和“企业应用”这几个字去的,希望能看到一些贴近实际生产环境的案例分析。翻开书本后,首先映入眼帘的是对于Linux系统底层架构和核心服务的深入剖析,这部分内容非常详实,几乎涵盖了从内核模块到各种服务配置的方方面面。比如,作者对不同发行版在系统初始化流程上的差异进行了细致的对比,这对于习惯了单一发行版、想拓宽技术栈的读者来说,无疑是一份宝贵的参考资料。特别是关于SELinux和AppArmor安全框架的讲解,不是泛泛而谈,而是结合了实际的故障排除场景,手把手教你如何编写和调试安全策略,这在很多市面上的教材里是比较少见的深度。我个人觉得,光是这些基础但至关重要的知识点,就已经值回票价了,它提供的不仅仅是“是什么”,更是“为什么”和“怎么做”的完整逻辑链条。不过,对于初学者来说,前期的学习曲线可能会稍微陡峭一些,需要一定的预备知识才能完全吸收这些精髓。
评分从排版和易读性上来说,这本书的质量控制相当到位,这一点对于技术书籍来说至关重要。代码示例的格式非常规范,通常采用monospaced字体,关键命令和配置文件的差异部分会用加粗或不同颜色进行区分(虽然是黑白印刷,但通过字体变化也有效实现了区分度)。更值得称赞的是,作者在描述复杂概念时,经常会穿插一些“陷阱提醒”或者“常见误区”的小提示框。例如,在讨论Linux下的时间同步问题时,书中不仅讲了NTP的配置,还特意提醒了在虚拟化环境中,宿主机与客户机之间时间同步可能带来的漂移问题及规避方法。这种细微之处的关怀,体现了作者丰富的项目经验,他知道读者在实际操作中可能会在哪里栽跟头。阅读体验非常流畅,虽然内容深度很大,但结构组织得当,每一章节的衔接都像是精心铺设的轨道,引导读者一步步深入。
评分读完前几章后,我最大的感受是作者的严谨和对技术细节的执着。这本书似乎不太满足于仅仅停留在“如何使用”的层面,它更偏向于“为何如此设计”的探究。比如,在讲解网络服务的优化时,书中没有直接给出几个简单的`sysctl`参数修改建议就草草收场,而是花了大量的篇幅去解释TCP/IP协议栈在Linux内核中是如何具体实现的,包括拥塞控制算法的演进和具体代码层面的结构体定义。这种深挖到底的写作风格,对于希望从高级系统管理员晋升到架构师层次的技术人员来说,简直是如获至宝。我印象最深的是其中关于高并发I/O模型——epoll的内部工作原理的描述,作者用流程图和伪代码相结合的方式,将复杂的事件驱动机制梳理得井井有条,甚至连epoll是如何在内核中管理文件描述符的红黑树结构都交代得明明白白。这让我对自己过去在高性能应用开发中对I/O模型的一些模糊认知,有了一个彻底的修正和深化。总而言之,这本书更像是一本工具书,一本随时可以翻阅来校准自己技术理解深度的参考手册。
评分书中apache、数据库、集群和备份几章都感觉不错,比较到位。
评分书都写得很好,还是朋友推荐我看的,后来就非非常喜欢他的书了。企业应用案例精解,很值得看,价格也非常便宜,比实体店买便宜好多还省车费。书的内容直得一读,阅读了一下,写得很好。
评分书中apache、数据库、集群和备份几章都感觉不错,比较到位。
评分书中apache、数据库、集群和备份几章都感觉不错,比较到位。
评分linux企业应用
相关图书






本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈图书下载中心 版权所有