
具体描述
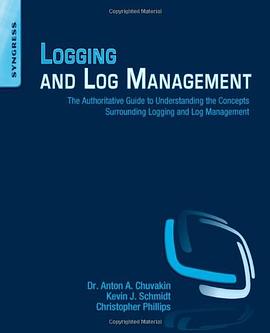
Effectively analyzing large volumes of diverse logs can pose many challenges. "Logging and Log Management" helps to simplify this complex process using practical guidance and real-world examples. Packed with information you need to know for system, network and security logging. Log management and log analysis methods are covered in detail, including approaches to creating useful logs on systems and applications, log searching and log review. It is a comprehensive coverage of log management including analysis, visualization, reporting and more. It includes information on different uses for logs - from system operations to regulatory compliance. It features case Studies on syslog-ng and actual real-world situations where logs came in handy in incident response. It provides practical guidance in the areas of report, log analysis system selection, planning a log analysis system and log data normalization and correlation.
作者简介
Anton A. Chuvakin博士是日志管理、SIEM和PCI DSS依从性领域公认的安全专家,他参与撰写了《Security Warrior》(ISBN: 978-0-596-00545-0)和《Know Your Enemy: Learning About Security Threats》第2版(ISBN: 978-0-321-16646-3)、《Information Security Management Handbook》第6版(ISBN: 978-0-8493-7495-1)、《Hacker’s Challenge 3:20 Brand-New Forensic Scenarios & Solutions》(ISBN: 978-0-072-26304-6)、《OSSEC Host-Based Intrusion Detection Guide》(Syngress,ISBN: 978-1-59749-240-9)等书籍。
Anton已经发表了数十篇有关日志管理、关联分析、数据分析、PCI DSS、安全管理等安全主题的文章。他的博客www.securitywarrior.org是该领域中最受欢迎的博客之一。此外,Anton在全球的许多安全会议上发表演讲,包括美国、英国、新加坡、西班牙、俄罗斯等地。他参与新兴的安全标准的制定,并且担任多家安全领域创业公司的顾问。
目前,他运营自己的顾问公司Security Warrior。在此之前,他曾经是Qualys的PCI依从性解决方案主管和LogLogic的首席日志管理者,任务是为全世界提供关于安全、标准化和运营日志的重要性的培训。在LogLogic之前,他曾经受雇于一家安全供应商,担任战略产品管理职务。Anton拥有Stony Brook大学的博士学位。
Kevin J. Schmidt是Dell SecureWorks公司的高级经理,这家业界领先的安全托管服务提供商(MSSP)是Dell的下属公司。他负责公司SIEM平台主要部分的设计和开发,包括数据获取、关联分析和日志数据分析。就职于SecureWorks之前,Kevin为Reflex Security工作,致力于IPS引擎和反病毒软件。在此之前,他是GuradedNet公司的首席开发人员和架构师,该公司构建了行业最早的SIEM平台之一。他还是美国海军预备队(USNR)的军官。Kevin在软件开发和设计领域有19年的经验,其中11年从事网络安全领域的研发工作。他持有计算机科学学士学位。
Christopher Phillips是Dell SecureWorks的经理和高级软件开发人员,负责公司Threat Intelligence服务平台的设计和开发。他还负责一个团队,致力于集成来自许多第三方提供商的日志和事件信息,帮助客户通过Dell SecureWorks系统和安全专业人士分析信息。在就职于Dell SecureWorks之前,他为McKesson和Allscripts工作,帮助客户进行HIPAA标准化、安全性和保健系统集成方面的工作。他在软件开发和设计领域有18年以上的经验,持有计算机科学学士学位和MBA学位。
技术编辑简介
Patricia Moulder(CISSP、CISM、NSA-IAM)是一位高级安全主题专家和顾问。她持有东卡罗莱纳大学科学硕士学位。她在网络安全评估、Web应用审计、商用及美国政府客户无线网络技术方面有超过19年的经验。她在辛克莱尔社区学院担任网络安全助理教授5年之久,她在SDLC应用安全审计和数据隐私标准化方面也有大量跨平台经验。
目录信息
读后感
书中一共写了22章内容,多数章节安排的内容为12~15页,第5章,最逗了,一共7页,三张半纸张,介绍了5.1 ~ 5.6 一共6个小节,每个小节平均1页内容,这还包括图,表在里面,根本没有吧syslog-ng讲清楚,如果你是一般的linux工程师看了这部分内容估计会云里雾里,在第13章,写日志...
Anton在相关领域的多年浸淫,就已经确保了足够的含金量。特别是作为负责Gartner SIEM领域MQ评估的研究员,所以很欣喜的看到这本书的中文出版,拿到书之前就充满期待。 刚拿到书没多久,刚开始跳着看(不到5%),从章节来看,覆盖非常广泛,这就注定了不可能非常深入,也不可能纠...
书中一共写了22章内容,多数章节安排的内容为12~15页,第5章,最逗了,一共7页,三张半纸张,介绍了5.1 ~ 5.6 一共6个小节,每个小节平均1页内容,这还包括图,表在里面,根本没有吧syslog-ng讲清楚,如果你是一般的linux工程师看了这部分内容估计会云里雾里,在第13章,写日志...
Anton在相关领域的多年浸淫,就已经确保了足够的含金量。特别是作为负责Gartner SIEM领域MQ评估的研究员,所以很欣喜的看到这本书的中文出版,拿到书之前就充满期待。 刚拿到书没多久,刚开始跳着看(不到5%),从章节来看,覆盖非常广泛,这就注定了不可能非常深入,也不可能纠...
Anton在相关领域的多年浸淫,就已经确保了足够的含金量。特别是作为负责Gartner SIEM领域MQ评估的研究员,所以很欣喜的看到这本书的中文出版,拿到书之前就充满期待。 刚拿到书没多久,刚开始跳着看(不到5%),从章节来看,覆盖非常广泛,这就注定了不可能非常深入,也不可能纠...
用户评价
对于新手来说,这本书的入门门槛相当低。作者用非常清晰易懂的语言,解释了日志管理的基本概念和重要性。它就像一位循循善诱的老师,一步步引导读者进入日志管理的世界。 我特别喜欢书中关于不同日志工具的介绍和比较。它帮助我理解了各种工具的适用场景和优缺点,让我能够根据自己的实际需求,选择最合适的工具来构建自己的日志管理系统。而且,书中提供的各种示例和代码片段,也极大地降低了学习的难度,让我能够快速上手。
这本书对于那些正在构建或优化自己日志管理系统的团队来说,是一个不可多得的宝贵资源。它提供了一个非常全面和深入的视角,涵盖了日志管理的各个方面,从基础概念到高级技术。作者在书中分享了大量的实战经验,使得枯燥的技术概念变得生动有趣。 我尤其赞赏书中关于日志的“可观测性”的论述。它不仅仅是将日志看作是事故的记录,而是将其提升到“可观测性”的高度,强调通过日志来理解系统的行为。书中介绍的分布式追踪、日志聚合和可视化等技术,都是构建可观测性系统的基石。这些技术让我们能够更全面地了解系统的内部运作,发现隐藏的性能瓶颈和潜在的故障点。
这本书简直是一场关于信息海洋的航行指南,尤其对于那些和我一样,常常淹没在纷繁复杂的日志数据中的开发者、运维人员或是安全分析师来说。我拿到这本书的时候,正值我负责的那个项目日志量呈指数级增长,每次排查问题都像是在大海捞针,效率低下且令人沮丧。读了这本书,我才恍然大悟,原来日志管理并非简单的“记录一下”,而是一门需要系统化、策略化处理的艺术。书中对于日志生成、收集、存储、分析和告警的各个环节都进行了深入浅出的剖析,让我不再是被动地处理日志,而是能够主动地去构建一个高效、可控的日志管理体系。 它不仅仅是理论的堆砌,更多的是提供了实操性的指导。比如,在日志收集部分,书中详细比较了不同收集器(如Filebeat, Fluentd, Logstash)的优劣势,以及它们在不同场景下的适用性。我印象最深刻的是关于日志格式化的讨论,作者强调了结构化日志的重要性,并提供了JSON、Grok等多种格式的示例,这彻底改变了我过去随意编写日志的陋习。学会如何规范日志格式,使得后续的搜索、过滤和分析变得前所未有的便捷。而对于那些对性能有极致追求的团队,书中关于采样、削峰填谷等策略的介绍,更是为我们节省了大量服务器资源,并且避免了因日志量激增而导致的服务中断。
对于长期在技术一线摸爬滚打的运维人员来说,这本书简直是“雪中送炭”。我常常因为系统突发故障而焦头烂额,而日志往往是排查问题的最后一道防线。这本书系统地介绍了如何构建一个健壮的日志系统,包括日志的采集、传输、存储和检索。它提供的不仅仅是理论知识,更是大量的实践经验和最佳实践。 让我印象深刻的是,书中关于日志的“生命周期管理”的理念。它清楚地阐述了从日志的生成,到其最终的归档或删除,每一个环节都应该有明确的策略和流程。这避免了日志的无限增长带来的存储压力,也保证了在合规要求下,必要信息的长期保留。另外,书中关于告警系统的设计和优化,为我们提供了一种主动发现问题的能力。通过设置合理的告警规则,很多潜在的问题在用户感知之前就被我们发现并修复了。
这本书在我看来,更像是一部关于“信息可视化”的百科全书。它不仅仅告诉你如何收集日志,更重要的是如何从中“读出”信息。书中关于日志分析的部分,深入探讨了各种搜索和聚合技术,比如关键词搜索、正则表达式匹配、字段聚合、时间序列分析等。我过去常常花费大量时间去grep日志文件,而现在,我能够利用书中介绍的工具,快速定位到问题的根源,甚至在问题发生之前就预测到潜在的风险。 最让我惊喜的是,书中还介绍了一些高级的日志分析技术,比如使用机器学习来检测异常行为,以及构建仪表盘来可视化日志趋势。这对于那些希望从海量日志数据中挖掘出商业价值的团队来说,无疑是一笔宝贵的财富。我开始尝试使用书中介绍的聚合查询,将不同服务的日志关联起来,发现了一些之前从未注意到的系统瓶颈和用户行为模式。这种从被动应答到主动洞察的转变,极大地提升了我们团队的工作效率和决策水平。
从一个初学者的角度来看,这本书的引入部分简直是福音。过去我对日志的理解仅限于“错误发生时看看这里”,但这本书从最基础的概念讲起,清晰地阐述了日志在软件开发、系统运维、安全审计等各个领域的关键作用。它就像一位经验丰富的导师,一步步引导我认识到日志的重要性,以及一个良好日志管理系统能够带来的价值。书中关于日志分级(DEBUG, INFO, WARN, ERROR, FATAL)的讲解,以及不同级别日志的采集和保留策略,让我对如何有效地利用有限的存储空间,同时又不遗漏关键信息有了全新的认识。 尤其值得称赞的是,作者并没有回避日志管理中的一些“痛点”。例如,大量的日志数据带来的存储成本问题,以及如何在保证可追溯性的同时,进行日志的脱敏和隐私保护。书中提出的各种压缩算法、归档策略、以及结合对象存储的方案,为我们提供了切实可行的解决方案。我之前一直为日志存储费用头疼,读完这部分内容,我终于找到了更经济高效的管理方式。而且,书中对日志安全性的强调,包括访问控制、加密传输等,也让我深刻认识到,日志不仅是信息,更是潜在的安全隐患,需要被妥善保护。
这本书提供了一种全新的思维方式来处理日志。我之前只是将日志看作是代码运行产生的“副产品”,而这本书则将其提升到“一等公民”的地位,强调了日志在整个系统生命周期中的重要性。它不仅仅是关于技术,更是关于如何通过日志来理解业务、优化产品。 书中关于日志数据挖掘和分析的章节,让我看到了日志的巨大潜力。通过对用户行为日志的分析,我们可以更深入地了解用户的需求,从而优化产品设计和用户体验。而通过对系统运行日志的分析,我们可以更有效地发现性能瓶颈,提升系统的稳定性。这种将日志数据转化为有价值的商业洞察的能力,让我感到非常兴奋。
从安全审计的角度来看,这本书简直是“教科书”级别的存在。它详细阐述了日志在安全事件的检测、响应和事后取证中的关键作用。书中关于如何记录关键操作日志、如何防止日志被篡改,以及如何建立有效的日志审计流程,都给了我很大的启发。 我过去常常因为日志不完整或者格式不统一,而导致在安全事件发生后,无法有效地追溯攻击路径,也难以收集足够的证据。这本书提供的解决方案,比如使用统一的日志格式,并进行集中存储和备份,大大提升了我们安全团队的响应效率和取证能力。书中关于异常行为检测的章节,也为我们提供了预警和主动防御的思路。
总而言之,这本书为我打开了一扇通往高效日志管理的大门。它提供了一个系统性的框架,让我能够从宏观到微观,全面地理解和掌握日志管理的各个方面。无论是对于初学者还是有经验的从业者,这本书都能提供宝贵的见解和实用的指导。我强烈推荐这本书给所有希望提升自己在日志管理领域专业技能的人。
这本书对于那些希望提升系统稳定性和可靠性的团队来说,绝对是“必备”的。它不仅仅是讲解如何记录日志,更是强调如何通过日志来主动发现和解决问题,从而提升系统的整体健壮性。 书中关于日志监控和告警的章节,为我们提供了一种主动发现问题的能力。通过设置合理的告警规则,很多潜在的问题在用户感知之前就被我们发现并修复了。这不仅减少了用户投诉,也提升了我们团队的工作效率。
比较入门
基础的太基础,可深入的没展开,开阔视野用
比较入门
基础的太基础,可深入的没展开,开阔视野用
基础的太基础,可深入的没展开,开阔视野用