
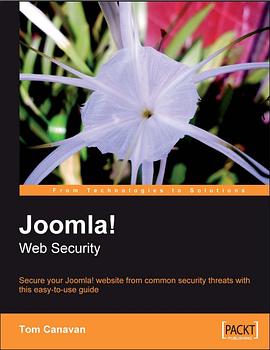

具体描述
Learn how to secure your Joomla! websites
Real-world tools to protect against hacks on your site
Implement disaster recovery features
Set up SSL on your site
Covers Joomla! 1.0 as well as 1.5
作者简介
目录信息
读后感
用户评价
我对《Joomla! Web Security》这本书的期待,在于它能否提供一套“实战导向”的安全解决方案。我希望这本书不仅仅停留在理论层面,而是能够真正地指导我在实际工作中如何操作。例如,我希望它能提供一些“一步到位”的安全配置指南,让我在短时间内就能显著提升网站的安全性。我还希望它能包含一些“案例分析”,通过真实的攻击场景,来演示 Joomla! 网站是如何被攻击的,以及攻击者是如何利用各种漏洞的。并且,我希望这本书能够提供详细的“应对方案”,指导我在面对这些攻击时,如何进行快速响应和有效的处理。我非常关注如何进行安全日志的分析,以及如何利用这些日志来发现和追踪攻击行为。我希望这本书能提供一些实用的工具和脚本,能够帮助我自动化一些安全相关的任务,从而节省时间和精力。我期望这本书能够成为我“处理突发安全事件”的“应急手册”,让我能够临危不乱,从容应对各种安全挑战,并能够及时有效地保护我的 Joomla! 网站。
评分我是一个 Joomla! 的资深开发者,参与过很多大型的 Joomla! 项目。在多年的开发过程中,我深切体会到网站安全的重要性,尤其是在面对日益复杂的网络威胁时。很多时候,一个微小的安全漏洞都可能导致整个项目功亏一篑,造成不可挽回的损失。因此,对于《Joomla! Web Security》这本书,我的期待会更加侧重于“深度”和“前沿”。我希望这本书能够深入剖析 Joomla! 核心代码的安全机制,揭示其潜在的弱点,并提供详细的加固方案。我希望它能探讨一些高级的安全技术,比如内容安全策略 (CSP) 的配置、HTTP 安全头部的优化、以及如何利用 Web Application Firewall (WAF) 来抵御攻击。对于各种常见的 Joomla! 漏洞,我希望这本书能提供比网上更权威、更深入的分析,包括漏洞的成因、危害程度,以及最有效的修复和防范措施。我特别关注的是,这本书是否能够提供一些关于如何进行安全审计和渗透测试的方法论。作为开发者,我需要了解如何主动地发现和修复自己系统中的安全隐患,而不是被动地等待攻击发生。我还希望这本书能探讨一些关于用户认证和授权的高级主题,比如多因素认证 (MFA) 的实现、OAuth 2.0 在 Joomla! 中的应用,以及如何构建更健壮的访问控制模型。而且,对于开源 CMS 的安全,我一直认为与社区的联动至关重要。我希望这本书能分享一些关于如何参与 Joomla! 安全社区、如何及时获取安全公告、以及如何贡献安全补丁的经验。总而言之,我期望这本书能够为像我这样的开发者提供一个高屋建瓴的视角,帮助我全面掌握 Joomla! 的安全攻防之道,并能够在实际的项目中构建出更具韧性的安全防护体系。
评分这本书,我之前就一直有关注,尤其是我最近在做一个 Joomla! 网站的项目,安全方面的问题一直是我比较头疼的,因为 Joomla! 的用户量很大,自然也成为了黑客攻击的重点目标。之前也看过一些零散的文章和论坛讨论,但总感觉不够系统,不够深入。当我在网上看到《Joomla! Web Security》这本书时,我简直眼前一亮,感觉这就是我一直在找的那本“宝典”。书名非常直接,点明了主题,让我对内容有了初步的期待。我一直觉得,做网站安全,不是光靠一些简单的防护措施就能万事大吉的,需要的是一种系统性的思维,从根源上理解 Joomla! 的安全架构,然后才能有效地去防范各种潜在的威胁。这本书,我希望它能带我深入了解 Joomla! 的安全机制,比如它的用户权限管理、内容过滤、核心代码的安全防护等等。我非常期待它能够详细地讲解如何配置 Joomla! 的安全设置,如何选择和使用安全插件,以及如何应对常见的攻击手段,比如 SQL 注入、XSS 攻击、CSRF 攻击等等。我希望这本书不仅仅是列举一些“做什么”和“不做什么”,更能解释“为什么”这么做,以及背后的原理是什么。因为只有理解了原理,才能举一反三,应对更复杂、更未知的安全挑战。而且,我希望这本书的内容能够贴近实际应用,不仅仅是理论知识,而是能够提供可操作的步骤和实际的案例分析,这样我在实际操作中才能得心应手,真正地提升我 Joomla! 网站的安全性。我还希望,这本书能够涵盖 Joomla! 最新版本的安全特性,毕竟 Joomla! 也在不断更新迭代,新的版本可能会引入新的安全漏洞,也会有新的安全防护措施。如果这本书能够与时俱进,那将是极大的加分项。总而言之,我对这本书的期待是,它能够成为我 Joomla! 网站安全建设过程中的一本权威、实用、全面的指南。
评分在我看来,《Joomla! Web Security》这本书的价值,在于它能否提供一套“预防为主”的安全策略。我厌倦了事后诸葛亮式的安全应对,我更希望能够提前预判并规避风险。因此,我期待这本书能够深入分析 Joomla! 潜在的安全漏洞,并且提供前瞻性的防护措施。这意味着,它应该能够指导我如何对 Joomla! 的安装、配置、以及日常维护进行安全加固,从而降低被攻击的几率。我特别希望它能详细讲解如何优化服务器环境,如何配置防火墙,以及如何进行入侵检测系统 (IDS) 的部署。对于 Web 应用防火墙 (WAF) 的选择和配置,我也希望这本书能提供深入的指导,并且能够针对 Joomla! 的特点进行优化。我非常关注如何通过代码审计和漏洞扫描来主动发现安全隐患,我希望这本书能提供详细的方法论和实用的工具推荐。我还希望它能探讨如何进行安全漏洞的追踪和监控,以及如何及时更新 Joomla! 核心和第三方扩展,以应对最新的安全威胁。我期望这本书能够成为我构建一个“免疫系统”式的 Joomla! 安全防护体系的基石,让我能够主动地、有策略地进行安全防护,而不是被动地应对攻击。
评分作为一名对 Joomla! 性能优化和安全维护都非常关注的站长,我对《Joomla! Web Security》这本书抱有很高的期望。我希望这本书能够将性能和安全这两个看似矛盾但又紧密联系的方面进行有机结合。我希望它能提供一些在不牺牲网站性能的前提下,实现安全加固的技巧和方法。例如,我希望它能讲解如何通过优化数据库查询、合理使用缓存、以及精简代码来实现性能和安全的双重提升。我还希望它能深入探讨如何利用 Joomla! 的扩展和模板来提升网站的安全性,但同时也要注意这些扩展和模板本身可能带来的安全风险。我特别关注的是,这本书能否提供关于如何进行服务器端安全配置的详细指导,比如 Apache 或 Nginx 的安全设置,以及 PHP 的安全加固。我还希望它能提供一些关于如何进行DDoS攻击防护的策略,并且能够将其与Joomla! 的实际应用相结合。我期望这本书能够成为一本“全能型”的 Joomla! 安全指南,不仅能解决技术性的安全问题,还能兼顾网站的整体性能和用户体验,从而帮助我打造一个既安全又高效的 Joomla! 网站。
评分作为一名网站管理员,我每天都要面对大量的网站管理工作,其中安全性是重中之重。Joomla! 网站的安全性更是让我操心不已,因为一旦出现安全问题,不仅会影响网站的正常运行,还会损害用户对我信任。所以,当我看到《Joomla! Web Security》这本书时,我非常感兴趣。我希望这本书能提供一套行之有效的、可操作的 Joomla! 安全管理流程。这意味着,它应该能指导我如何从日常的维护工作中,就能有效地预防和发现安全风险。例如,我希望它能详细讲解如何设置定期的安全扫描,如何处理安全日志,以及如何制定应急响应计划。对于插件和模板的安全,我也非常关注。很多时候,安全漏洞都来自于第三方组件,我希望这本书能提供关于如何选择安全可靠的插件和模板的建议,以及如何评估和修复第三方组件的安全风险。我还希望这本书能深入讲解如何进行备份和恢复策略,确保在发生安全事件后,能够快速地将网站恢复到正常状态。对于一些常见的安全误区,我希望这本书能进行纠正,并且提供正确的安全配置方法。例如,我经常看到一些不正确的安全设置,导致网站门户大开。这本书的出现,就像是给了我一个“安全顾问”的身份,让我能够更有条理、更自信地管理 Joomla! 网站的安全。我希望它能让我在面对安全挑战时,不再感到束手无策,而是能够从容应对,将风险降到最低。
评分我是一位对开源社区充满热情的用户,同时也深知网站安全的重要性。Joomla! 作为一款流行的开源 CMS,自然也吸引了我。我对《Joomla! Web Security》这本书的期待,在于它能否真正地将 Joomla! 的安全理念融入到用户的日常使用和维护中。我希望这本书不仅仅是提供技术性的指导,更能培养用户的安全意识。例如,我希望它能详细阐述为什么某些看似无害的操作可能会带来安全风险,以及用户在日常管理中应该时刻保持警惕的关键点。我非常期待它能提供一些“最佳实践”的总结,用简洁明了的方式呈现给用户,让大家能够轻松地理解和遵循。对于如何选择和使用安全相关的扩展,我希望这本书能够提供一个清晰的评估标准,帮助用户识别哪些是真正有效的,哪些可能存在安全隐患。我希望这本书能用一种“寓教于乐”的方式,让用户在学习安全知识的同时,也能感受到 Joomla! 生态的活力和社区的支持。我希望它能鼓励用户积极参与到 Joomla! 的安全维护中来,比如报告漏洞,或者参与到安全相关的讨论中。我期望这本书能够成为一本“用户友好”的安全指南,让每一个 Joomla! 用户,无论其技术背景如何,都能从中受益,并能够有效保护自己的网站免受攻击。
评分对于《Joomla! Web Security》这本书,我特别期待它能够带来一些“耳目一新”的视角,或者说是那些“不为人知”的安全技巧。我知道 Joomla! 的安全方面有很多文章和教程,但很多都停留在比较表面的层面。我希望这本书能够挖掘出一些更深层次的问题,或者提供一些非常规的安全解决方案。比如,我希望它能探讨如何利用 Joomla! 本身的一些特性来增强安全性,而不是仅仅依赖于外部工具或插件。我希望它能深入分析 Joomla! 的代码库,找出那些可能被攻击者利用的“隐秘”漏洞,并给出具体的绕过或加固方法。我还对如何进行“纵深防御”非常感兴趣,不仅仅是单点防护,而是构建一个多层次、全方位的安全体系。例如,我希望它能讲解如何将 Joomla! 与服务器级别的安全措施相结合,如何进行网络层面的防护,以及如何在应用层面上进行精细化的安全控制。对于一些新兴的安全威胁,我希望这本书也能有所涉猎,比如针对 PHP 7/8 的新漏洞,或者云原生环境下 Joomla! 的安全挑战。我非常期待这本书能像一个“安全侦探”一样,带领我深入到 Joomla! 安全的“地下世界”,发现那些隐藏的危险,并找到解决之道。我希望这本书能让我有一种“原来还可以这样做”的惊叹感,并且能够将这些新颖的知识应用到我的实际工作中,从而构建出更强大、更具弹性的 Joomla! 安全防护。
评分从一个初学者的角度来看,我对《Joomla! Web Security》这本书的期待,更多的是一种“入门”和“指导”的作用。我刚开始接触 Joomla! 没多久,虽然对它的功能和操作有了一些了解,但在安全性方面,我感到非常迷茫。我经常听说 Joomla! 容易受到攻击,但具体会受到哪些攻击,又该如何去防范,我完全是一头雾水。这本书的出现,就像是为我打开了一扇通往 Joomla! 安全世界的大门。我希望它能用一种非常易懂的方式,从最基础的知识讲起,让我了解什么是网站安全,为什么 Joomla! 需要特别关注安全,以及一些最基本、最容易被忽视的安全隐患。比如,我希望它能讲解如何创建强密码,如何定期更新 Joomla! 核心文件和扩展,以及如何管理用户权限,确保只有授权人员才能访问敏感信息。我特别希望它能用一些生动的例子或者图示来解释一些安全概念,比如,通过一个简单的比喻来解释 SQL 注入攻击的原理,或者通过一个流程图来展示一个 XSS 攻击是如何发生的。我希望这本书能帮助我建立一个初步的安全意识,让我知道在日常管理 Joomla! 网站时,哪些行为是危险的,哪些是安全的。我还希望它能推荐一些简单易用的安全工具或插件,让我能够快速地提升网站的安全性,而不需要花费太多时间和精力去研究复杂的配置。对于我这样的新手来说,这本书如果能做到“一看就懂,一做就会”,那将是极大的福音。我不想一开始就被一些过于专业或晦涩的术语吓倒,而是希望能够循序渐进,逐步建立起我对 Joomla! 安全的信心和能力。
评分从一个普通网站管理员的角度来看,《Joomla! Web Security》这本书的价值,在于它能否让我在面对 Joomla! 的安全问题时,变得更加“自信”和“有底气”。我承认,我对 Joomla! 的安全了解还不是特别深入,很多时候,面对一些安全提示或者警告,我会感到困惑和焦虑。我希望这本书能够用一种非常清晰、易懂的语言,为我讲解 Joomla! 安全的方方面面,并且能够提供一些切实可行的建议。例如,我希望它能帮助我理解 Joomla! 的核心安全功能,比如用户权限管理、访问控制列表 (ACL) 等等,并且指导我如何正确地配置它们。我还希望它能推荐一些安全可靠的插件,并且指导我如何正确地安装和使用它们,以避免引入新的安全漏洞。我特别期待它能提供一些关于如何识别和防范常见 Joomla! 攻击的方法,比如 SQL 注入、XSS 攻击等,并且用一些直观的例子来解释这些攻击的原理。我期望这本书能够成为我“ Joomla! 安全知识的启蒙导师”,让我能够逐步建立起安全意识,并且能够独立地进行 Joomla! 网站的安全维护和管理,不再依赖于他人,真正做到“心中有数”。
评分 评分 评分 评分 评分相关图书






本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈图书下载中心 版权所有