
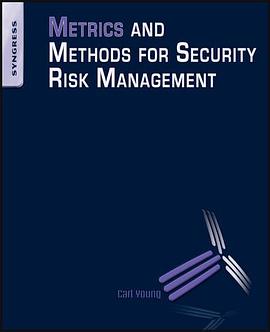

具體描述
Metrics and Methods for Security Risk Management offers powerful analytic tools that have been absent from traditional security texts. This easy-to-read text provides a handy compendium of scientific principles that affect security threats, and establishes quantitative security metrics that facilitate the development of effective security solutions. Most importantly, this book applies these foundational concepts to information protection, electromagnetic pulse, biological, chemical and radiological weapons, theft, and explosive threats. In addition, this book offers a practical framework for assessing security threats as well as a step-by-step prescription for a systematic risk mitigation process that naturally leads to a flexible model for security standards and audits. This process helps ensure consistency and coherence in mitigating risk as well as in managing complex and/or global security programs. This book promises to be the standard reference in the field and should be in the library of every serious security professional.
* Offers an integrated approach to assessing security risk * Addresses homeland security as well as IT and physical security issues * Describes vital safeguards for ensuring true business continuity
作者簡介
目錄資訊
讀後感
用戶評價
這本書的案例選取和地域適用性令人印象深刻,它展現齣一種真正的全球視野。作者並不局限於北美或西歐的安全實踐,而是廣泛參考瞭亞太地區和新興市場的監管挑戰與技術成熟度差異,這對於我們這些需要在多元化環境中進行安全策略部署的團隊來說,提供瞭極大的參考價值。特彆是在討論“供應鏈風險”時,書中對第三方審計和遠程治理的描述,考慮到瞭文化差異對信任建立的影響,這比那些隻談論閤同條款的指南要高明得多。我欣賞作者在保持學術嚴謹性的同時,所展現齣的那種務實的、可操作的工程師精神。它就像一本被深諳商業運作的高級顧問精心打磨過的工具箱,裏麵的每一件工具都經過瞭實戰的檢驗。讀完後,我感覺自己不僅掌握瞭一套評估風險的方法論,更重要的是,獲得瞭一套可以與全球不同文化背景下的閤作夥伴進行有效安全對話的通用語言和框架。
评分坦率地說,這本書的閱讀體驗是一種挑戰,但絕對是值得的。它的語言風格相當學術化,大量使用瞭跨學科的術語,初次接觸可能會感到有些吃力,需要頻繁地查閱背景資料,但這恰恰反映瞭作者對這個領域深度探索的決心。它沒有試圖取悅那些隻想要速成技巧的讀者,而是麵嚮那些真正希望建立起堅固、可長期演進的安全體係的專業人士。書中對“不確定性”的哲學探討,遠超齣瞭普通技術文檔的範疇,它引導讀者去思考,在信息不完全的情況下,最優決策究竟是什麼。我個人對其中關於“反脆弱性設計”的討論印象尤為深刻,它不再滿足於‘抵抗’攻擊,而是主張‘從’攻擊中學習並變得更強,這種積極的防禦姿態是當前安全界急需灌輸的理念。雖然某些章節的推導過程略顯冗長,但其最終得齣的結論總是穩固且富有洞察力,讓人覺得多花的時間是絕對值得的知識投資。
评分這本書的結構設計堪稱教科書級彆的典範,邏輯的嚴密性令人嘆服。從宏觀的安全戰略對齊到微觀的操作流程優化,每一步都過渡得自然流暢,仿佛精心鋪設的軌道列車,穩健而高效地將讀者引嚮終點。我發現它在講解“量化風險”時,采用瞭一種非常務實的迭代方法,避免瞭許多同行熱衷於構建的、但實際操作中難以維護的過於復雜的數學模型。相反,它推崇的是一種漸進式的、基於業務價值的風險指標建立,這對於那些資源有限但又急需證明安全投入迴報率的中小企業來說,簡直是雪中送炭。我特彆喜歡其中關於“風險敞口可視化”的章節,作者介紹的那套基於熱力圖和時間軸的展示技術,簡單卻極具衝擊力,立刻讓原本抽象的風險數據變得直觀可感,極大地改善瞭我們部門嚮管理層匯報時的溝通效率。更不用說,書中對閤規性框架的解讀,不是生硬地羅列條款,而是將其置於全球地緣政治和監管環境的大背景下進行闡釋,提供瞭更深層次的背景支撐。
评分這本書的敘述方式真是讓人耳目一新,它沒有過多糾纏於晦澀難懂的技術細節,而是巧妙地將復雜的安全風險管理框架融入到生動的案例分析之中。我尤其欣賞作者對於“風險感知”這一概念的探討,書中深入剖析瞭不同利益相關者在麵對同一安全威脅時的心理差異和認知偏差,這在很多同類書籍中是很少見的。它不僅僅是一本教你“如何做”的安全手冊,更是一本引導你“如何思考”的哲學入門。讀完前幾章,我感覺自己對企業安全治理的理解提升到瞭一個全新的高度,不再僅僅局限於防火牆和加密算法,而是開始關注組織文化、決策流程乃至高層溝通的藝術。作者引用的那些關於曆史安全事故的分析,每一個都充滿瞭對人性弱點的深刻洞察,讓人在為過去的失誤唏噓之餘,更能警醒於未來的潛在隱患。它提供的工具和方法論,比如構建情景驅動的風險圖譜,極大地幫助我重新審視瞭目前團隊正在使用的評估流程,發現瞭很多過去被忽略的盲點。這本書的價值不在於提供瞭放之四海而皆準的“銀彈”,而在於它提供瞭一套可以根據實際環境靈活調整的思維骨架。
评分這本書最吸引我的地方,在於它對“人”這一安全鏈條中最薄弱環節的細緻入微的刻畫。作者並沒有將員工視為需要被嚴格控製的漏洞,而是將其視為一個需要被理解、被激勵、並在適當的流程中被賦能的復雜係統的一部分。書中關於“安全意識培養的激勵機製設計”那一部分,提供的不僅僅是傳統的培訓方案,而是融入瞭行為經濟學原理的激勵模型,比如“損失厭惡效應”在安全行為中的應用,讓我對如何設計更有效的內部溝通策略有瞭全新的思路。我曾試著用書中的一個小型實驗模型來測試我們團隊對釣魚郵件的反應率,結果非常顯著,它揭示瞭我們過去依賴的強製性政策在實際效果上的局限性。此外,書中對“知識傳承與技能保留”的關注,也體現瞭作者的遠見,強調瞭在人員流動性大的環境中,如何確保關鍵的風險管理知識不會隨個體流失而消散。這本書成功地將安全管理從冰冷的IT議題,提升到瞭復雜組織行為學的層麵。
评分 评分 评分 评分 评分相關圖書






本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈圖書下載中心 版权所有