
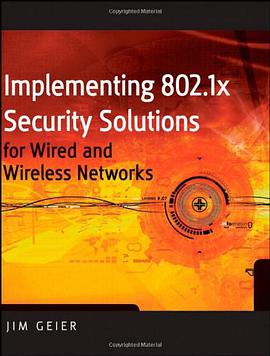

具体描述
You know it?s essential, and you've heard that it can be tricky ? implementing the 802.1x standard. Here is a road map that will enable you to approach 802.1x implementation with confidence so that you can conduct successful implementation of 802.1x in both wired and wireless networks. Complete with step-by-step instructions, recommendations to help you choose the best solutions, and troubleshooting tips, it lets you benefit from the experience of others who have met the challenge.
作者简介
目录信息
读后感
用户评价
这本关于网络安全部署的巨著,如同一本详尽的战术手册,它以一种近乎手术刀般的精确性,剖析了在现代企业环境中实施802.1X认证协议所涉及的每一个复杂层面。我必须承认,初次翻阅时,那种对技术细节的深度挖掘就给我留下了极其深刻的印象。书中并未停留在理论的宏观阐述,而是毫不犹豫地扎入了实际操作的泥泞之中。作者似乎对网络工程师在真实世界中遇到的痛点了如指掌,无论是面对异构环境下的兼容性挑战,还是在设计大规模部署拓扑结构时必须权衡的性能与安全冗余,都有着清晰的路线图。特别是关于RADIUS服务器集群的高可用性配置部分,其描述的步骤详尽到连故障转移的延迟时间优化都考虑在内,这对于那些负责关键基础设施运维的专业人士来说,简直是无价之宝。它不仅仅是告诉你“需要做什么”,更重要的是阐释了“为什么这样做是最佳实践”,这种深层次的逻辑推导,极大地提升了读者对整个安全框架的认知高度,远超市面上那些只停留在配置命令罗列的入门指南。这本书的价值在于它提供了一种系统性的、可落地的安全工程方法论,而不是零散的知识点堆砌。
评分这是一本极具深度和广度的技术指南,它不像某些技术书籍那样空泛地停留在“是什么”的层面,而是毫不避讳地深入到“如何做”以及“为什么这样做”的工程哲学层面。书中对证书生命周期管理的探讨,尤其值得称道。在实施EAP-TLS时,证书的申请、分发、吊销(CRL/OCSP)往往是运维的重灾区,而本书对此进行了详尽的、循序渐进的指导,甚至包括了自动化脚本和工具链的思路。这种对“运维友好性”的关注,表明作者深知,一个理论上完美的方案如果实际操作起来过于繁琐,那么它的价值就会大打折扣。对于我们这些经常需要在维护窗口期内进行复杂变更的团队来说,书中关于部署回滚策略和并行测试环境搭建的建议,简直是救命稻草。它教会的不仅仅是配置命令,更是一种审慎的、风险规避型的部署心态,这种心态的培养,远比掌握几条命令来得珍贵。
评分这本书的阅读体验,更像是在听一位经验丰富的首席架构师进行一对一的辅导。它避开了那些充斥在论坛和博客中的零碎技巧,转而提供了一套完整、自洽的802.1X安全蓝图。作者对性能瓶颈的预判和优化建议,体现了其在大型企业环境中实战的深厚功力。比如,在讨论高并发接入场景下,如何通过优化MAB(MAC Authentication Bypass)的策略优先级和状态机处理,来最大化接入交换机的处理效率,这些细节处理,是初级读物完全无法触及的。更进一步,它还探讨了如何将802.1X的成功认证信息,有效地传递给下游的服务层,以实现更精细化的服务保障。全书的语言风格在保持高度专业性的同时,保持了清晰的逻辑线条,没有过多华丽的辞藻,一切都服务于技术实现的有效性。对于任何一个致力于在组织内部构建健壮、可审计、高弹性的网络接入安全控制体系的人来说,这本书无疑是工具箱里最关键的一件利器。
评分这本书的结构设计堪称教科书级别,它巧妙地将理论的抽象性与实践的具象性结合得天衣独后。我特别注意到,作者在讲述如何整合第三方身份源,比如LDAP或Kerberos时,所采用的描述方式,清晰地描绘了数据流动的每一个节点和潜在的信任边界。这对于处理跨域认证和联邦身份管理场景至关重要。与市场上许多侧重于单一厂商解决方案的著作不同,本书保持了一种高度的中立性和通用性,它专注于802.1X协议本身的能力和限制,而非特定硬件的GUI点击流程。这种对底层机制的深入挖掘,使得读者能够更灵活地应对未来技术的迭代。此外,书中关于网络准入控制(NAC)平台的集成章节,详细说明了如何利用802.1X作为策略执行点,联动安全事件响应系统,实现自动化隔离和修复,这在当前威胁环境日益复杂的背景下,显得尤为及时和重要。读完后,我对如何构建一个真正具有纵深防御能力的接入层安全体系,有了全新的、更为宏大的视图。
评分读完这本书,我感觉自己像是完成了一次对复杂网络认证体系的全面军事演习。它的叙事节奏非常稳健,从基础的端口安全概念引入,逐步构建起一个涵盖802.1X在有线和无线接入层面所有技术细节的知识殿堂。尤其欣赏作者在处理安全策略与用户体验之间的微妙平衡时所展现出的老练。书中花了大篇幅讨论了动态VLAN分配和基于角色的访问控制(RBAC)如何无缝集成到EAP事务流程中,这极大地拓宽了我的思路,让我意识到802.1X绝非仅仅是身份验证的开关,而是一个强大的网络微分段工具。作者对各种身份验证方法(如PEAP、EAP-TLS)的优缺点对比分析,逻辑严密,数据支撑充分,使得读者在做技术选型时,能够基于充分的证据做出最适合自己组织的决策。这种严谨的分析态度贯穿全书,使得即便是对于那些自认为已经掌握基础知识的资深工程师来说,也能从中发现先前被忽略的细节盲点,是一本真正能将“知道”转化为“做到”的实操圣经。
评分 评分 评分 评分 评分相关图书






本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈图书下载中心 版权所有