
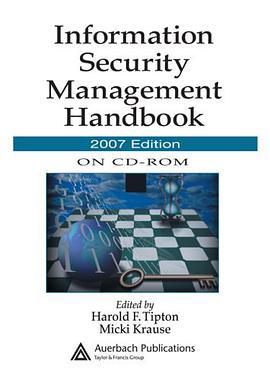
Information Security Management Handbook, 2007 Edition CD-ROM pdf epub mobi txt 电子书 下载 2026
- 信息安全
- 管理
- 手册
- 2007
- CD-ROM
- 网络安全
- 数据保护
- 风险管理
- 合规性
- 信息技术
- 安全标准

具体描述
作者简介
目录信息
读后感
用户评价
这本书的封面设计给我留下了一种非常专业和严谨的第一印象,那种厚重的蓝灰色调和规整的字体排布,立刻让人联想到信息安全领域那种不容有失的严肃性。虽然我手中的是CD-ROM版本,但光是这份包装和名称的组合——《信息安全管理手册,2007年版》——就足以让人感到一种历史的厚重感,仿佛翻开了某个时代的安全基石。我当初购买它的主要动机是想了解2000年代中期,行业内对于“管理”层面的安全标准是如何界定和实践的。毕竟,信息安全是一个不断迭代的领域,了解其发展脉络至关重要。然而,当我真正投入到学习和查阅中时,我发现它更像是一套详尽的、近乎百科全书式的参考资料集。它没有太多花哨的理论推导,而是直接切入流程、策略和合规性的具体操作层面。比如,对于风险评估框架的描述,它似乎偏爱引用当时主流的行业标准和最佳实践指南,将原本复杂的过程拆解得极为细致,每一个步骤、每一份所需文档模板都被清晰地列举出来。这种详尽程度,对于一个需要快速搭建或审计安全体系的实践者来说,无疑是极其宝贵的“工具箱”,而不是一本轻快的读物。它要求读者具备一定的行业背景知识,否则面对那些满屏的缩写和专有名词,可能会感到有些晦涩难懂,需要反复查阅才能真正理解其背后的管理哲学。
评分深入阅读后,我开始留意到其在结构组织上的特点,这套手册的编排逻辑极具目的性,完全服务于管理者的需求。它将信息安全体系的构建,系统地拆分成了治理(Governance)、运营(Operations)和合规性(Compliance)三大板块,并且在每一板块内部又进行了层层递进的细化。比如,在治理部分,它对董事会层面的风险汇报机制和安全委员会的设立标准有着非常明确的界定,仿佛是在教导管理者如何“向上管理”安全投入的合理性。而运营部分,则详细铺陈了事件响应(Incident Response)的SOP(标准操作程序)模板,从发现、遏制到根除和恢复的每一个环节,都有着详尽的文档清单要求。这种结构的好处是,任何一个安全管理者都可以根据自己当前最薄弱的环节,迅速定位到对应的章节进行“靶向治疗”。然而,这种高度的结构化也带来了一个副作用:内容之间的关联性在某些地方显得略微松散,更像是一系列高质量的“模块化组件”,需要读者自己去拼装成一个有机的安全体系。对我而言,这要求我必须不断地在不同章节间来回跳转,以构建起一个完整的、连贯的安全视角。
评分我个人在使用这份材料进行内部审计时,发现它在术语和案例的选取上,带有明显的地域性或特定行业背景的影子,这可能与它的主要目标读者群体有关。手册中对特定监管框架的引用,虽然在当时是权威和适用的,但对于一个身处不同司法管辖区的用户来说,需要花费额外的时间去进行“翻译”和“映射”到本地的合规要求上。例如,在关于业务连续性计划(BCP)的讨论中,它对数据中心选址和异地备份的硬件要求描述得异常具体,这反映了当时企业级IT架构的物理集中化趋势。这种对具体技术实现的详细描述,虽然增加了手册的实用价值,但也使得其在面对虚拟化和云计算的普及后,在某些章节的指导性略有下降。总而言之,这份《信息安全管理手册》成功地在其出版的时代,提供了一套极具条理性和可操作性的安全管理框架。它不是一本让人读完后能立刻成为专家的书,而是一本帮助已具备经验的专业人士,系统化、规范化其安全管理工作的“标准作业指导书”。它代表了那个时期,信息安全领域从混沌走向规范化管理的关键一步。
评分初次接触这本手册时,我最大的感受是它那种扑面而来的“操作手册”气质。它不是那种会引导你思考“未来安全趋势会如何发展”的思辨性著作,更像是现场操作指南。我当时正忙于梳理公司旧有IT架构的文档合规性,急需一套可以对照检查的范本。这套2007年的版本,在安全控制措施的描述上,显得非常“务实”——它聚焦于当时普遍存在的威胁和技术限制。例如,在谈到访问控制时,它的讨论往往围绕着基于角色的权限划分、集中式目录服务(如早期的LDAP集成)以及物理安全措施的标准化流程。这与现在动辄谈论零信任架构、云原生安全的那种前沿视角截然不同,它提供的是一套坚实、但略显陈旧的“地面部队”战术。更让我印象深刻的是,手册中对“安全意识培训”部分的论述,它强调的是定期、强制性的会议和桌面演练,其深度和广度体现了那个时期企业对基础安全文化建设的重视程度。这种对“流程化”和“标准化”的极致追求,使得阅读过程更像是一次对既定管理框架的逐条复核,每一次翻页都是对一个具体安全控制点的确认或挑战。
评分当我试图将其内容与我目前工作中的最新安全挑战进行对比时,我深刻体会到了“2007年”这个时间戳的意义。这份手册的叙事核心,是围绕着对“边界”的防御展开的。它对防火墙策略的配置、入侵检测系统的部署和日志的集中化管理,给予了极高的关注度。那个时代的“安全”,很大程度上是在思考如何加固外墙,如何有效监控所有进出内网的流量。对于数据本身的保护,更多依赖于加密技术和物理存储的安全措施。阅读过程中,我发现它对现代信息安全环境中的新兴议题,如API安全、DevSecOps的理念,乃至移动设备管理(MDM)的复杂性,基本没有涉及,这是可以理解的时代局限。这份手册的价值在于,它提供了一个坚实的基础认知——理解安全管理的“不变”法则:风险识别、策略制定、人员培训和持续监控。它迫使我回顾,我们今天所追求的那些“新颖”的安全实践,很多依然是建立在它所奠定的流程和问责制度基础之上的。它更像是一份高质量的“历史文献”,而非“未来预言”。
评分 评分 评分 评分 评分相关图书






本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈图书下载中心 版权所有