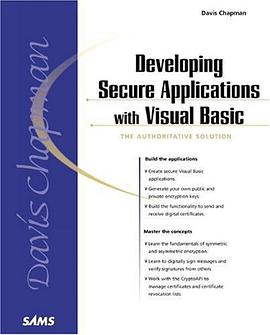

Developing Secure Applications with Visual Basic

Developing Secure Applications with Visual Basic pdf epub mobi txt 電子書 下載 在線閱讀 2026

☆☆☆☆☆
出版者:
作者:Chapman, Davis
出品人:
頁數:608
译者:
出版時間:2000-5
價格:$ 39.54
裝幀:
isbn號碼:9780672318368
叢書系列:
圖書標籤:
  • Visual Basic
  • 安全開發
  • 應用程序安全
  • 軟件安全
  • VB
  • NET
  • 安全編程
  • 漏洞防護
  • 代碼安全
  • 開發指南
  • 安全實踐
想要找書就要到 小哈圖書下載中心
立刻按 ctrl+D收藏本頁
你會得到大驚喜!!

具體描述

Using client-proven methods, and over 15 years of programming experience, expert author Davis Chapman empowers developers to create powerful, secure applications. Developing Secure Applications with Visual Basic first provides you with an understanding of encryption, and then guides you through adding security features to your own applications using the Microsoft CryptoAPI, and the new security features of Windows 2000. Developers who have been confused by the high-end, academic style of other encryption books and cryptography theory will delight with Chapman's understandable style and hands-on methods. This book covers security topics developers want and need to know including File Encryption, Encrypted Communications, Working with Certificates, Digital Signatures, SChannel Communications (SSL), Secure E-Mail, and much more.

《精通 Web 應用程序安全:從前端到後端》,一本為 aspiring 和 experienced developers 量身打造的全麵指南,旨在幫助您構建能夠抵禦日益嚴峻的網絡威脅的 robust web 應用程序。本書深入探討瞭 Web 安全的各個層麵,從最基礎的前端交互到復雜的多層後端架構,為您提供瞭一套係統的安全開發策略和實用的防護技術。 在當今數字化的浪潮中,Web 應用程序已成為企業、組織乃至個人信息交換和業務運營的核心。然而,隨之而來的網絡攻擊也愈發猖獗,SQL 注入、跨站腳本(XSS)、跨站請求僞造(CSRF)、身份驗證繞過、數據泄露等安全漏洞,輕則導緻服務中斷、用戶信任崩塌,重則引發嚴重的經濟損失和法律訴訟。因此,掌握 Web 應用程序的安全開發至關重要。 本書並非簡單羅列已知漏洞,而是從 “安全左移” 的理念齣發,將安全意識貫穿於軟件開發生命周期的每一個階段。我們相信,構建安全的應用程序不是事後補丁,而是在設計之初就融入安全基因。 第一部分:Web 安全基礎與攻防思維 在正式進入技術細節之前,我們將首先為您奠定堅實的 Web 安全基礎。本部分將帶您深入理解 Web 的工作原理,包括 HTTP/HTTPS 協議的細節、瀏覽器與服務器之間的通信機製,以及不同 Web 架構模式(如單頁應用 SPA、微服務架構)可能帶來的安全挑戰。 Web 工作原理深度解析: 瞭解請求/響應流程、Cookies、Session、Token 等核心概念,以及它們在安全中的作用。 常見的 Web 攻擊嚮量: 詳細剖析各類經典攻擊手法,不僅僅停留在錶麵,更會從攻擊者的視角分析其原理、利用方式和潛在影響。我們將深入研究: 注入類攻擊: SQL 注入、NoSQL 注入、命令注入,以及如何通過參數化查詢、ORM 框架和輸入驗證來防範。 跨站類攻擊: XSS(反射型、存儲型、DOM 型)的原理、危害,以及 Content Security Policy (CSP)、HTML 編碼、MathML/SVG 過濾等防禦措施。CSRF 的工作機製,以及 SameSite Cookie、Referer Header 檢查、Token 機製等防範策略。 身份驗證與授權繞過: 分析弱密碼、暴力破解、會話劫持、權限提升等常見問題,並介紹安全的密碼存儲(哈希加鹽)、多因素認證 (MFA)、基於角色的訪問控製 (RBAC) 和基於屬性的訪問控製 (ABAC) 等最佳實踐。 敏感信息泄露: 探討 API 密鑰、數據庫憑證、用戶隱私數據等泄露的風險,以及加密、訪問控製、最小權限原則等防護手段。 業務邏輯漏洞: 識彆並防範那些利用應用程序業務流程缺陷的攻擊,例如支付繞過、賬戶劫持等。 攻防思維的建立: 培養一種 proactive 的安全意識,學會從攻擊者的角度審視自己的代碼,主動發現潛在的安全隱患。 第二部分:前端安全:構建堅實的交互壁壘 前端是用戶直接交互的界麵,也是攻擊者最容易找到切入點的區域。本部分將聚焦於前端安全,確保您的用戶界麵和用戶數據得到有效保護。 輸入驗證與淨化: 強調客戶端和服務端雙重驗證的重要性。學習如何對用戶輸入進行嚴格的校驗,過濾或轉義潛在的惡意字符,防止 XSS 和其他注入攻擊。 DOM 安全: 探討在 JavaScript 中操作 DOM 時可能存在的安全風險,例如不安全的 `innerHTML` 使用、第三方腳本的注入等,並提供安全的代碼編寫模式。 API 安全(前端視角): 講解如何安全地調用後端 API,包括 API 密鑰的管理、請求的簽名、防止重復提交以及敏感數據的傳輸安全。 同源策略 (Same-Origin Policy) 與 CORS: 深入理解同源策略的限製,以及如何配置 Cross-Origin Resource Sharing (CORS) 以實現安全的數據交互。 Web Storage 安全: 討論 `localStorage` 和 `sessionStorage` 的安全使用,避免存儲敏感信息,並瞭解其潛在的 XSS 攻擊風險。 內容安全策略 (CSP): 學習如何配置 CSP 來限製瀏覽器可執行的資源,有效抵禦 XSS 攻擊。 第三方庫與框架的安全: 分析使用第三方 JavaScript 庫時可能引入的安全漏洞,以及如何進行版本管理和安全審計。 第三部分:後端安全:構建堅不可摧的邏輯防綫 後端是應用程序的核心,處理著業務邏輯、數據存儲和用戶認證。本部分將深入探討後端安全,確保您的業務數據和係統安全無虞。 安全的代碼實踐: 參數化查詢與預編譯語句: 深入講解如何徹底杜絕 SQL 注入。 安全的會話管理: 學習如何生成安全的 Session ID,設置閤理的 Session 超時,以及防止 Session 固定攻擊。 身份驗證與授權機製的實現: 從零開始設計和實現安全的登錄、注冊、密碼重置流程。探討 JWT (JSON Web Tokens) 的安全使用,以及 Token 的存儲和刷新策略。 訪問控製的精細化: 如何設計和實現粒度化的權限管理,確保用戶隻能訪問其被授權的資源。 數據安全與隱私保護: 敏感數據加密: 學習對稱加密、非對稱加密、哈希算法等在數據存儲和傳輸中的應用。 數據脫敏與匿名化: 在日誌記錄、測試環境中使用適當的數據處理技術,保護用戶隱私。 API 安全(後端視角): 設計安全的 RESTful API,包括輸入校驗、輸齣過濾、速率限製、API 密鑰驗證、OAuth 2.0 和 OpenID Connect 的集成。 錯誤處理與日誌記錄: 學習如何安全地處理錯誤,避免暴露敏感信息,以及如何記錄安全相關的日誌,以便於審計和事後分析。 框架與庫的安全使用: 針對主流後端框架(如 Node.js 的 Express、Python 的 Django/Flask、Java 的 Spring)的安全配置和最佳實踐進行講解。 文件上傳與下載安全: 探討文件上傳的安全風險,如何驗證文件類型、大小、內容,防止惡意文件上傳,以及安全的文件下載機製。 第四部分:部署、運維與持續安全 安全並非一成不變,應用程序的部署和運維同樣是安全的關鍵環節。本部分將為您提供部署和持續維護的安全指導。 安全的服務器配置: Web 服務器安全: Nginx、Apache 等 Web 服務器的安全加固。 操作係統安全: 最小化安裝、權限管理、補丁更新。 數據庫安全: 訪問控製、數據加密、定期備份。 HTTPS 的重要性與實踐: 講解 TLS/SSL 證書的申請、配置,以及 HTTP Strict Transport Security (HSTS) 的應用。 安全審計與漏洞掃描: 介紹常用的安全掃描工具和方法,以及如何進行定期的安全審計。 Web 應用防火牆 (WAF) 的作用: 理解 WAF 如何在網絡層麵提供額外的安全防護。 安全意識培訓與團隊協作: 強調團隊成員的安全意識培養,建立安全開發文化。 DevSecOps 的理念與實踐: 將安全融入 DevOps 流程,實現持續集成、持續交付過程中的安全自動化。 應對安全事件: 製定應急響應計劃,學習如何快速有效地處理安全事件。 本書特色: 實踐導嚮: 包含大量的代碼示例和案例分析,幫助您將理論知識轉化為實際技能。 深度剖析: 不止步於錶麵,深入講解每種安全威脅的底層原理和防禦機製。 全麵覆蓋: 從前端到後端,從開發到部署,涵蓋 Web 應用安全的方方麵麵。 前沿技術: 關注最新的安全威脅和防禦技術,確保您的知識與時俱進。 開發者友好: 語言通俗易懂,邏輯清晰,適閤不同經驗水平的開發者。 通過閱讀《精通 Web 應用程序安全:從前端到後端》,您將能夠構建更安全、更可靠的 Web 應用程序,贏得用戶的信任,並在競爭激烈的數字世界中立於不敗之地。無論您是初涉 Web 開發的新手,還是經驗豐富的資深工程師,本書都將成為您提升 Web 安全技能的寶貴參考。

作者簡介

目錄資訊

讀後感

評分☆☆☆☆☆

評分☆☆☆☆☆

評分☆☆☆☆☆

評分☆☆☆☆☆

評分☆☆☆☆☆

用戶評價

评分☆☆☆☆☆

评分☆☆☆☆☆

评分☆☆☆☆☆

评分☆☆☆☆☆

评分☆☆☆☆☆

本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等

© 2026 qciss.net All Rights Reserved. 小哈圖書下載中心 版权所有