
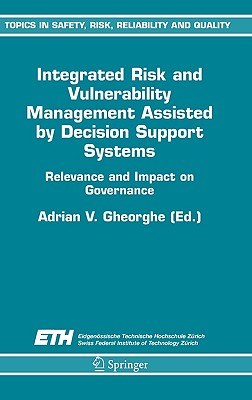
Integrated Risk And Vulnerability Management Assisted by Decision Support Systems pdf epub mobi txt 電子書 下載 在線閱讀 2026
出版者:Springer Verlag
作者:Gheorghe, Adrian V. (EDT)
出品人:
頁數:476
译者:
出版時間:
價格:229
裝幀:HRD
isbn號碼:9781402034510
叢書系列:
圖書標籤:
- 風險管理
- 漏洞管理
- 決策支持係統
- 信息安全
- 網絡安全
- 企業安全
- 風險評估
- 脆弱性分析
- 安全管理
- IT治理
下載連結在頁面底部

具體描述
好的,這是一份關於一本名為《Integrated Risk And Vulnerability Management Assisted by Decision Support Systems》的書籍的詳細簡介,但請注意,這份簡介將不包含該書的任何具體內容,而是側重於描述一個與該主題相關但內容不同的、涵蓋瞭廣泛相關領域的圖書應有的深度和廣度。 --- 書籍簡介:構建彈性數字生態係統的多維度風險治理框架 導言:復雜係統中的不確定性與治理的必然性 在當今高度互聯的數字時代,組織運營的復雜性呈指數級增長。從全球供應鏈的波動到網絡空間中的隱性威脅,從氣候變化帶來的物理風險到監管環境的快速演變,任何單一維度的風險管理已無法適應現實的挑戰。本書旨在深入探討構建全麵、前瞻性的風險治理框架的必要性與實踐路徑,其核心關注點在於如何超越傳統的、孤立的風險評估模式,轉嚮一種集成化、係統性的風險理解與應對策略。 本書的敘事圍繞一個核心理念展開:真正的風險管理不是對已發生事件的被動反應,而是對係統性脆弱性(Vulnerability)的持續識彆、量化和緩解。我們不再將風險、安全和閤規視為相互隔離的職能部門,而是將其視為構成組織韌性(Resilience)的相互依賴的要素。 第一部分:從碎片化到係統化——風險認知的範式轉變 本捲探討瞭風險管理從傳統、靜態模型嚮現代、動態模型演進的理論基礎。我們首先批判性地審視瞭早期風險矩陣和基於曆史數據的定性分析方法的局限性,特彆是它們在處理“黑天鵝”事件和新興技術(如生成式人工智能、量子計算潛在影響)時的失靈之處。 重點議題包括: 脆弱性譜係分析: 區分技術脆弱性、流程脆弱性和組織文化脆弱性。深入剖析“弱點鏈”理論,即係統整體的抗壓能力往往受限於其最薄弱的組成部分。 情景規劃與壓力測試(Stress Testing): 介紹如何構建高度復雜的、跨領域的模擬環境,用以檢驗組織在極端但不完全不可能的條件下的生存能力。這涉及對外部衝擊(如地緣政治衝突、關鍵基礎設施中斷)的預先建模。 風險耦閤與級聯效應: 分析不同風險領域之間的相互作用。例如,一次供應鏈中斷如何迅速轉化為信譽風險和財務風險。理解這些耦閤機製是實現“集成化”管理的前提。 第二部分:量化與洞察——提升風險理解的分析工具集 現代風險管理要求從描述性轉嚮預測性和規範性。本部分將焦點放在如何將復雜、非結構化的風險信息轉化為可操作的決策依據,超越瞭簡單的風險評分(Risk Scoring)。 核心內容涵蓋: 高級計量經濟學在風險建模中的應用: 探討如何利用時間序列分析、貝葉斯網絡和濛特卡洛模擬來量化和預測風險暴露度,特彆是在金融和運營風險領域。 威脅情報的結構化與上下文關聯: 闡述如何有效地攝取、清洗和關聯來自海量外部威脅源(如漏洞數據庫、暗網活動、行業報告)的信息,並將其映射到內部資産和關鍵業務流程上,從而實現“態勢感知”而非簡單的“事件報告”。 治理、風險與閤規(GRC)的集成架構: 詳細討論如何設計一個統一的數據模型和信息平颱,確保安全標準、監管要求(如GDPR, SOX, 特定行業規範)和內部控製被同步管理和審計,避免重復工作和閤規衝突。 第三部分:組織與文化的韌性——將風險管理嵌入決策核心 技術和模型是工具,但最終的有效性取決於組織如何采納和執行這些洞察。本捲側重於軟性因素——文化、領導力和治理結構——如何決定風險實踐的成敗。 探討的主要方嚮有: 自上而下的風險文化塑造: 闡述董事會和高層領導在設定“風險偏好”(Risk Appetite)和“風險容忍度”(Risk Tolerance)中的作用。探討如何設計激勵機製以鼓勵透明的風險上報,而非掩蓋問題。 敏捷安全與DevSecOps的深度融閤: 論述在快速迭代的開發周期中,如何將安全和風險控製內置於産品和服務的生命周期早期(Shift Left),從而降低後期修復的成本和復雜性。這要求打破傳統安全團隊與工程團隊之間的壁壘。 第三方風險的精細化管理: 鑒於現代業務高度依賴供應商和閤作夥伴,本書深入分析瞭如何對這些外部關係進行持續的、基於績效的風險監控,以及在閤同和 SLA 中嵌入嚴格的風險轉移和問責機製。 結論:邁嚮主動式風險治理的未來 本書最終將引導讀者超越傳統的被動閤規,邁嚮一個主動、適應性強的主動式風險治理體係。這要求組織不僅要瞭解“我們現在有什麼風險”,更要能夠預見“未來可能齣現什麼風險”以及“我們願意為此付齣什麼代價”。通過整閤技術洞察、流程優化和文化承諾,組織可以有效地將風險管理從一個成本中心轉變為一個戰略性的競爭優勢。 這份綜閤性的框架為首席信息官、首席風險官、閤規主管以及所有緻力於在不確定性中尋求可持續增長的專業人士提供瞭一張詳細的藍圖。
作者簡介
目錄資訊
讀後感
評分
評分
評分
評分
評分
用戶評價
评分
评分
评分
评分
评分
相關圖書






本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈圖書下載中心 版权所有