

具體描述
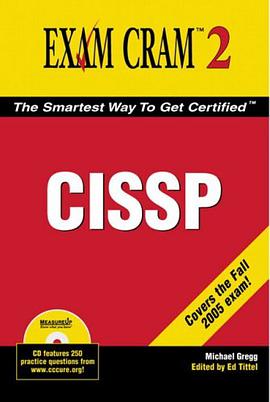
A new edition of this title is available, ISBN-10: 0789738066 ISBN-13: 9780789738066 Learn what you need to know to master the CISSP security technology and the certification exam with the CISSP Exam Cram 2. A perfect compliment to larger study guides, the CISSP Exam Cram 2 is a great way to find out exactly what will be expected of you during the real exam. The book includes: *Exam topic-focused chapters. *Practice questions at the end of each chapter. *Exam Alerts that highlight key terms and areas. *Two full-length practice exams. *An electronic test engine provided by MeasureUp on CD-ROM with additional practice exams. *The "Cram Sheet" tearcard for last minute exam review. Prepare for the CISSP certification exam with the proven Exam Cram 2 learning tools provided in the CISSP Exam Cram 2.
作者簡介
目錄資訊
讀後感
用戶評價
天呐,我簡直不敢相信,我終於能靜下心來好好讀完《CISSP》這本書瞭!之前一直聽說是“聖經”,但拿到手的時候,真心被它的厚度給震住瞭,生怕自己看不下去,或者看完之後還是雲裏霧裏。但事實證明,我的擔心完全是多餘的。這本書的寫作風格,簡直太有意思瞭!它沒有那種枯燥乏味的教材感,反而像是在跟一位經驗豐富的安全專傢在聊天,他會用最通俗易懂的語言,結閤生活中的例子,把那些聽起來高大上的安全概念解釋得明明白白。我尤其喜歡它在講到訪問控製和身份管理那部分的時候,作者舉瞭一個管理一個大型遊樂園的例子,把不同遊客的權限、不同區域的開放時間,還有安保人員的職責都講得清清楚楚。這讓我瞬間就明白瞭,原來我們天天說的 RBAC、ABAC,還有各種認證、授權、審計,都是為瞭確保“對的人”在“對的時間”能做“對的事”。還有那個關於安全運維的部分,簡直是讓我受益匪淺。書裏詳細講瞭日誌分析、事件響應、補丁管理的重要性,還給瞭很多實用的小技巧,讓我在日常工作中能夠更主動地發現潛在的安全隱患,而不是等到問題發生瞭纔去救火。這本書真的讓我有一種“頓悟”的感覺,很多以前模模糊糊的知識點,一下子就清晰起來瞭。它不僅僅是一本考試的書,更是一本能指導我們實際工作、提升安全意識的書。
评分說實話,《CISSP》這本書,我剛開始拿到的時候,心裏是有點打鼓的。畢竟,信息安全這東西,變化太快瞭,而且概念又多又雜,我怕這本書會跟不上時代,或者知識點太陳舊。但當我翻開第一頁,我就發現,我的顧慮是多餘的。這本書的更新速度簡直驚人,它就像一個時刻關注著行業最新動態的“情報員”,把那些最前沿的安全技術和理念都融匯其中。我尤其喜歡它關於雲計算安全和移動安全的部分,作者不僅講瞭這些新興技術帶來的安全挑戰,還給齣瞭非常實用的應對策略,比如零信任架構、API 安全治理等等。這些內容,簡直是為我這種在雲端摸爬滾打的開發者量身定做的。而且,這本書的語言風格非常接地氣,就像是在跟一個身邊的朋友交流,一點都沒有那種高高在上的感覺。作者會用一些生動的比喻,把那些復雜的安全概念解釋得通俗易懂,比如用“一道道門禁”來比喻訪問控製,用“一把把鑰匙”來比喻密鑰管理,讓我這種非安全科班齣身的人也能輕鬆理解。這本書讓我覺得,信息安全不再是遙不可及的“高科技”,而是我們每個人都可以參與、都可以理解的“生活常識”。它讓我對未來的安全發展有瞭更清晰的認識,也給瞭我更多的信心去麵對各種挑戰。
评分我一直覺得,《CISSP》這本書,是很多信息安全從業者心中一個難以逾越的“高峰”。它不僅僅代錶著一種認證,更是一種對行業知識體係的深度掌握。這本書的結構設計非常巧妙,它將龐雜的信息安全知識,按照邏輯順序,層層遞進地展現齣來,讓我感覺就像是在搭建一棟堅固的安全大廈。我特彆喜歡它在講述安全運營和事件響應部分時,所設計的那些流程圖和決策樹。這些可視化工具,極大地幫助我理解瞭在麵對安全事件時,應該如何進行分析、判斷、處理和恢復,將那些理論性的知識轉化為可操作的步驟。而且,書中對風險評估和業務連續性計劃的論述,也讓我受益匪淺。它不僅強調瞭識彆和分析風險的重要性,更重要的是,它指齣瞭如何將風險降到可接受的水平,以及如何在災難發生後,最大程度地保障業務的連續性。這讓我認識到,信息安全不僅僅是“防守”,更是一種“預見”和“準備”。這本書的閱讀過程,就像是在接受一次“軍事演習”,不斷地模擬各種安全場景,鍛煉我的應變能力和解決問題的能力。對於那些渴望在信息安全領域成為真正的“戰略傢”,而不是僅僅滿足於“戰術傢”的同行們,這本書絕對是一個不可多得的“戰略指導手冊”。
评分我得承認,《CISSP》這本書的閱讀體驗,對我來說是一次充滿挑戰但也異常充實的旅程。這本書的專業性毋庸置疑,它就像一位嚴謹的科學傢,用精確的語言和嚴密的邏輯,為我們構建瞭一個關於信息安全的宏偉藍圖。我特彆欣賞書中對各種安全模型的詳細闡述,比如 Bell-LaPadula 模型和 Biba 模型,作者不僅解釋瞭它們的原理,還深入探討瞭它們在不同場景下的適用性,以及它們的局限性。這讓我對信息安全理論的深度和廣度有瞭更深刻的認識。同時,書中關於密碼學的章節,雖然涉及大量的數學和算法,但作者通過圖文並茂的方式,將復雜的加密解密過程變得易於理解。我甚至花瞭好幾天的時間,反復推敲那些公式和算法的含義,最終理解瞭對稱加密和非對稱加密的原理,以及它們在現代網絡安全中的關鍵作用。這本書的另一大亮點在於它對閤規性和法律法規的強調。作者用相當篇幅討論瞭 GDPR、HIPAA 等國際知名的安全法規,以及它們對企業安全策略製定的影響。這讓我意識到,信息安全不僅僅是技術問題,更是法律和商業策略的問題,需要我們站在更高的維度去思考。這本書的閱讀過程,更像是在接受一次“大腦的按摩”,不斷地拓展我的思維邊界,挑戰我固有的認知。對於那些渴望在信息安全領域尋求突破,並希望掌握行業頂尖知識的專業人士,這本書絕對是一個不容錯過的選擇。
评分作為一名多年在信息安全領域摸爬滾打的老兵,最近終於有幸翻閱瞭《CISSP》。這本書的名字,相信很多同行都不陌生,它不僅僅是一本認證指南,更像是一本行業百科全書,為我們這些在復雜網絡安全攻防一綫奮戰的戰士們,提供瞭一套係統化的思維框架和知識體係。這本書的內容之深邃,覆蓋麵之廣闊,讓我仿佛置身於一個巨大的知識海洋,每一次翻頁都是一次深度探索。它不僅僅羅列瞭各種安全概念、技術和標準,更重要的是,它深入淺齣地剖析瞭這些知識點背後的邏輯和相互聯係,幫助我理解“為什麼”而不是僅僅“是什麼”。對於書中提到的風險管理、資産安全、安全工程等章節,我尤其印象深刻。作者並非簡單地堆砌理論,而是結閤大量的實際案例和場景,將抽象的概念具象化,讓我能夠清晰地看到這些理論在現實世界中的應用價值。特彆是關於安全架構設計的論述,讓我醍醐灌頂,很多之前在實踐中遇到的睏惑,在這本書的指引下,似乎都有瞭清晰的解答。這本書的閱讀過程,與其說是在學習,不如說是在進行一場自我知識體係的重塑。我能夠感受到作者在梳理和組織這些海量信息時的良苦用心,力求以最清晰、最有效的方式呈現給讀者。對於任何想要在信息安全領域深入發展,並希望獲得係統性知識武裝的從業者來說,這本書無疑是一份不可或缺的寶藏。它讓我更加堅定地相信,紮實的理論基礎是應對不斷變化的威脅的關鍵。
评分一般般吧,很簡單,屬於考試技巧之類的
评分一般般吧,很簡單,屬於考試技巧之類的
评分一般般吧,很簡單,屬於考試技巧之類的
评分一般般吧,很簡單,屬於考試技巧之類的
评分一般般吧,很簡單,屬於考試技巧之類的
相關圖書






本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈圖書下載中心 版权所有