
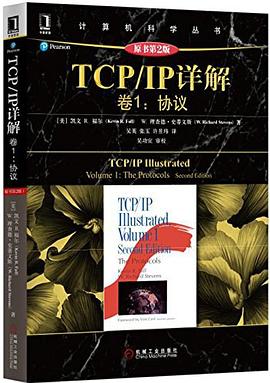
TCP/IP詳解 捲1:協議(原書第2版) pdf epub mobi txt 電子書 下載 在線閱讀 2026
- TCP/IP
- 計算機網絡
- 網絡協議
- 計算機
- 計算機科學
- 網絡
- 網絡編程
- TCP
- TCP/IP
- 協議
- 網絡
- 編程
- 計算機
- 通信
- 互聯網
- 網絡協議
- 詳解
- 原書

具體描述
已故專傢W. Richard Stevens的《TCP/IP詳解》是一部經典之作!第1版自1994年齣版以來深受讀者歡迎,但其內容有些已經陳舊,而且沒有涉及IPv6。現在,這部世界領先的TCP/IP暢銷書已由網絡頂級專傢Kevin R. Fall博士徹底更新,反映瞭新一代基於TCP/IP的網絡技術。本書主要講述TCP/IP協議,展示每種協議的實際工作原理的同時還解釋瞭其來龍去脈,新增瞭RPC、訪問控製、身份認證、隱私保護、NFS、SMB/CIFS、DHCP、NAT、防火牆、電子郵件、Web、Web服務、無綫、無綫安全等內容,每章最後還描述瞭針對協議的攻擊方法,幫助讀者輕鬆掌握領域知識。
本書內容豐富、概念清晰、論述詳盡,適閤任何希望理解TCP/IP協議實現的人閱讀,更是TCP/IP領域研究人員和開發人員的權威參考書。無論是初學者還是功底深厚的網絡領域高手,本書都是案頭必備。
作者簡介
凱文 R. 福爾(Kevin R. Fall)博士,有超過25年的TCP/IP工作經驗,並且是互聯網架構委員會成員。他還是互聯網研究任務組中延遲容忍網絡研究組(DTNRG)的聯席主席,該組緻力於探索極端和有挑戰性的環境下的網絡性能。他也是一位IEEE院士。
W. 理查德·史蒂文斯(W. Richard Stevens)博士,是國際知名的UNIX和網絡專傢、受人尊敬的技術作傢和谘詢顧問。他教會瞭一代網絡專業人員使用TCP/IP的功能,使互聯網成為人們日常生活的中心。Stevens於1999年9月1日去世,年僅48歲。在短暫而精彩的一生中,他著有多部經典的傳世之作,包括《TCP/IP 詳解》(三捲本)、《UNIX網絡編程》(兩捲本)以及《UNIX環境高級編程》。2000年他被國際*威機構Usenix追授“終身成就奬”。
目錄資訊
譯者序
本書評語
序
第2版前言
第1版前言(改編)
第1章 概述 1
1.1 體係結構原則 2
1.1.1 分組、連接和數據報 2
1.1.2 端到端論點和命運共享 3
1.1.3 差錯控製和流量控製 4
1.2 設計和實現 5
1.2.1 分層 5
1.2.2 分層實現中的復用、分解和封裝 6
1.3 TCP/IP協議族結構和協議 9
1.3.1 ARPANET參考模型 9
1.3.2 TCP/IP中的復用、分解和封裝 11
1.3.3 端口號 12
1.3.4 名稱、地址和DNS 12
1.4 Internet、內聯網和外聯網 13
1.5 設計應用 13
1.5.1 客戶機/服務器 14
1.5.2 對等 14
1.5.3 應用程序編程接口 14
1.6 標準化進程 15
1.6.1 RFC 15
1.6.2 其他標準 15
1.7 實現和軟件分發 16
1.8 與Internet體係結構相關的攻擊 17
1.9 總結 17
1.10 參考文獻 18
第2章 Internet地址結構 21
2.1 引言 21
2.2 錶示IP地址 21
2.3 基本的IP地址結構 23
2.3.1 分類尋址 23
2.3.2 子網尋址 24
2.3.3 子網掩碼 26
2.3.4 可變長度子網掩碼 27
2.3.5 廣播地址 28
2.3.6 IPv6地址和接口標識符 29
2.4 CIDR和聚閤 31
2.4.1 前綴 31
2.4.2 聚閤 32
2.5 特殊用途地址 34
2.5.1 IPv4/IPv6地址轉換 35
2.5.2 組播地址 36
2.5.3 IPv4組播地址 36
2.5.4 IPv6組播地址 38
2.5.5 任播地址 41
2.6 分配 42
2.6.1 單播 42
2.6.2 組播 44
2.7 單播地址分配 44
2.7.1 單個供應商/無網絡/單個地址 44
2.7.2 單個供應商/單個網絡/單個地址 45
2.7.3 單個供應商/多個網絡/多個地址 45
2.7.4 多個供應商/多個網絡/多個地址(多宿主) 46
2.8 與IP地址相關的攻擊 48
2.9 總結 48
2.10 參考文獻 49
第3章 鏈路層 54
3.1 引言 54
3.2 以太網和IEEE 802局域網/城域網標準 54
3.2.1 IEEE 802局域網/城域網標準 56
3.2.2 以太網幀格式 57
3.2.3 802.1p/q:虛擬局域網和QoS標簽 60
3.2.4 802.1AX:鏈路聚閤(以前的802.3ad) 62
3.3 全雙工、省電、自動協商和802.1X流量控製 64
3.3.1 雙工不匹配 65
3.3.2 局域網喚醒(WoL)、省電和魔術分組 65
3.3.3 鏈路層流量控製 66
3.4 網橋和交換機 67
3.4.1 生成樹協議 70
3.4.2 802.1ak:多注冊協議 76
3.5 無綫局域網——IEEE 802.11(Wi-Fi) 76
3.5.1 802.11幀 77
3.5.2 省電模式和時間同步功能 81
3.5.3 802.11介質訪問控製 82
3.5.4 物理層的細節:速率、信道和頻率 84
3.5.5 Wi-Fi安全 88
3.5.6 Wi-Fi網狀網(802.11s) 89
3.6 點到點協議 89
3.6.1 鏈路控製協議 89
3.6.2 多鏈路PPP 93
3.6.3 壓縮控製協議 95
3.6.4 PPP認證 95
3.6.5 網絡控製協議 96
3.6.6 頭部壓縮 96
3.6.7 例子 97
3.7 環迴 99
3.8 MTU和路徑MTU 101
3.9 隧道基礎 102
3.9.1 單嚮鏈路 105
3.10 與鏈路層相關的攻擊 106
3.11 總結 107
3.12 參考文獻 108
第4章 地址解析協議 113
4.1 引言 113
4.2 一個例子 113
4.2.1 直接交付和ARP 114
4.3 ARP緩存 115
4.4 ARP幀格式 116
4.5 ARP例子 117
4.5.1 正常的例子 117
4.5.2 對一個不存在主機的ARP請求 118
4.6 ARP緩存超時 119
4.7 代理ARP 119
4.8 免費ARP和地址衝突檢測 120
4.9 arp命令 121
4.10 使用ARP設置一颱嵌入式設備的IPv4地址 121
4.11 與ARP相關的攻擊 122
4.12 總結 122
4.13 參考文獻 123
第5章 Internet協議 124
5.1 引言 124
5.2 IPv4頭部和IPv6頭部 125
5.2.1 IP頭部字段 125
5.2.2 Internet校驗和 127
5.2.3 DS字段和ECN(以前稱為ToS字節或IPv6流量類彆) 129
5.2.4 IP選項 131
5.3 IPv6擴展頭部 133
5.3.1 IPv6選項 134
5.3.2 路由頭部 137
5.3.3 分片頭部 139
5.4 IP轉發 143
5.4.1 轉發錶 144
5.4.2 IP轉發行動 144
5.4.3 例子 145
5.4.4 討論 148
5.5 移動IP 149
5.5.1 基本模型:雙嚮隧道 149
5.5.2 路由優化 150
5.5.3 討論 152
5.6 IP數據報的主機處理 152
5.6.1 主機模式 152
5.6.2 地址選擇 153
5.7 與IP相關的攻擊 156
5.8 總結 156
5.9 參考文獻 157
第6章 係統配置:DHCP和自動配置 161
6.1 引言 161
6.2 動態主機配置協議 161
6.2.1 地址池和租用 162
6.2.2 DHCP和BOOTP消息格式 163
6.2.3 DHCP和BOOTP選項 164
6.2.4 DHCP協議操作 165
6.2.5 DHCPv6 174
6.2.6 使用DHCP中繼 185
6.2.7 DHCP認證 188
6.2.8 重新配置擴展 189
6.2.9 快速確認 189
6.2.10 位置信息(LCI和LoST) 190
6.2.11 移動和切換信息(MoS和ANDSF) 190
6.2.12 DHCP嗅探 191
6.3 無狀態地址自動配置 191
6.3.1 IPv4鏈路本地地址的動態配置 191
6.3.2 鏈路本地地址的IPv6 SLAAC 192
6.4 DHCP和DNS交互 198
6.5 以太網上的PPP 199
6.6 與係統配置相關的攻擊 201
6.7 總結 203
6.8 參考文獻 204
第7章 防火牆和網絡地址轉換 209
7.1 引言 209
7.2 防火牆 209
7.2.1 包過濾防火牆 209
7.2.2 代理防火牆 210
7.3 網絡地址轉換 212
7.3.1 傳統的NAT:基本NAT和NAPT 213
7.3.2 地址和端口轉換行為 217
7.3.3 過濾行為 219
7.3.4 位於NAT之後的服務器 219
7.3.5 發夾和NAT環迴 220
7.3.6 NAT編輯器 220
7.3.7 服務提供者NAT和服務提供者IPv6轉換 220
7.4 NAT穿越 221
7.4.1 針孔和打孔 221
7.4.2 單邊的自地址確定 222
7.4.3 NAT的會話穿越工具 223
7.4.4 利用NAT中繼的穿越 228
7.4.5 交互連接建立 233
7.5 配置包過濾防火牆和NAT 235
7.5.1 防火牆規則 235
7.5.2 NAT規則 236
7.5.3 與NAT和防火牆的直接交互:UPnP、NAT-PMP和PCP 237
7.6 IPv4/IPv6共存和過渡中的NAT 238
7.6.1 雙協議棧精簡版 239
7.6.2 使用NAT和ALG的IPv4/IPv6轉換 239
7.7 與防火牆和NAT相關的攻擊 243
7.8 總結 243
7.9 參考文獻 244
第8章 ICMPv4和ICMPv6:Internet控製報文協議 248
8.1 引言 248
8.1.1 在IPv4和IPv6中的封裝 248
8.2 ICMP報文 249
8.2.1 ICMPv4報文 250
8.2.2 ICMPv6報文 251
8.2.3 處理ICMP報文 253
8.3 ICMP差錯報文 253
8.3.1 擴展的ICMP和多部報文 254
8.3.2 目的不可達(ICMPv4類型3,ICMPv6類型1)和數據包太大(ICMPv6類型2) 255
8.3.3 重定嚮(ICMPv4類型5,ICMPv6類型137) 261
8.3.4 ICMP超時(ICMPv4類型11,ICMPv6類型3) 263
8.3.5 參數問題(ICMPv4類型12,ICMPv6類型4) 266
8.4 ICMP查詢/信息類報文 267
8.4.1 迴顯請求/應答(ping)(ICMPv4類型0/8,ICMPv6類型129/128) 268
8.4.2 路由器發現:路由器請求和通告(ICMPv4類型9,10) 269
8.4.3 本地代理地址發現請求/應答(ICMPv6類型144/145) 271
8.4.4 移動前綴請求/通告(ICMPv6類型146/147) 272
8.4.5 移動IPv6快速切換報文(ICMPv6類型154) 273
8.4.6 組播偵聽查詢/報告/完成(ICMPv6類型130/131/132) 273
8.4.7 版本2組播偵聽發現(ICMPv6類型143) 274
8.4.8 組播路由器發現(IGMP類型48/49/50,ICMPv6類型151/152/153) 278
8.5 IPv6中的鄰居發現 278
8.5.1 ICMPv6路由器請求和通告(ICMPv6類型133,134) 279
8.5.2 ICMPv6鄰居請求和通告(ICMPv6類型135,136) 280
8.5.3 ICMPv6反嚮鄰居發現請求/通告(ICMPv6類型141/142) 283
8.5.4 鄰居不可達檢測 283
8.5.5 安全鄰居發現 284
8.5.6 ICMPv6鄰居發現選項 287
8.6 ICMPv4和ICMPv6轉換 298
8.6.1 從ICMPv4轉換到ICMPv6 299
8.6.2 從ICMPv6轉換到ICMPv4 300
8.7 與ICMP相關的攻擊 301
8.8 總結 303
8.9 參考文獻 303
第9章 廣播和本地組播(IGMP和MLD) 307
9.1 引言 307
9.2 廣播 308
9.2.1 使用廣播地址 308
9.2.2 發送廣播數據報 310
9.3 組播 311
9.3.1 將IP組播地址轉換為802 MAC/以太網地址 312
9.3.2 例子 313
9.3.3 發送組播數據報 314
9.3.4 接收組播數據報 316
9.3.5 主機地址過濾 317
9.4 互聯網組管理協議和組播偵聽發現協議 318
9.4.1 組成員的IGMP和MLD處理(“組成員部分”) 321
9.4.2 組播路由器的IGMP和MLD處理(“組播路由器部分”) 323
9.4.3 例子 324
9.4.4 輕量級IGMPv3和MLDv2 328
9.4.5 IGMP和MLD健壯性 329
9.4.6 IGMP和MLD計數器和變量 330
9.4.7 IGMP和MLD探聽 331
9.5 與IGMP和MLD相關的攻擊 332
9.6 總結 332
9.7 參考文獻 333
第10章 用戶數據報協議和IP分片 335
10.1 引言 335
10.2 UDP頭部 335
10.3 UDP校驗和 336
10.4 例子 338
10.5 UDP和IPv6 340
10.5.1 Teredo:通過IPv4網絡隧道傳輸IPv6 341
10.6 UDP-Lite 345
10.7 IP分片 345
10.7.1 例子:UDP/IPv4分片 346
10.7.2 重組超時 348
10.8 采用UDP的路徑MTU發現 349
10.8.1 例子 349
10.9 IP分片和ARP/ND之間的交互 351
10.10 最大UDP數據報長度 352
10.10.1 實現限製 352
10.10.2 數據報截斷 353
10.11 UDP服務器的設計 353
10.11.1 IP地址和UDP端口號 353
10.11.2 限製本地IP地址 354
10.11.3 使用多地址 355
10.11.4 限製遠端IP地址 356
10.11.5 每端口多服務器的使用 357
10.11.6 跨越地址族:IPv4和IPv6 357
10.11.7 流量和擁塞控製的缺失 357
10.12 UDP/IPv4和UDP/IPv6數據報的轉換 358
10.13 互聯網中的UDP 358
10.14 與UDP和IP分片相關的攻擊 359
10.15 總結 360
10.16 參考文獻 360
第11章 名稱解析和域名係統 362
11.1 引言 362
11.2 DNS名稱空間 362
11.2.1 DNS命名語法 365
11.3 名稱服務器和區域 366
11.4 緩存 366
11.5 DNS協議 367
11.5.1 DNS消息格式 369
11.5.2 DNS擴展格式(EDNS0) 372
11.5.3 UDP或TCP 372
11.5.4 問題(查詢)和區域區段格式 373
11.5.5 迴答、授權和額外信息區段格式 373
11.5.6 資源記錄類型 374
11.5.7 動態更新(DNS UPDATE) 394
11.5.8 區域傳輸和DNS通知 397
11.6 排序列錶、循環和分離DNS 402
11.7 開放DNS服務器和DynDNS 403
11.8 透明度和擴展性 404
11.9 從IPv4嚮IPv6轉換DNS 404
11.10 LLMNR和mDNS 405
11.11 LDAP 406
11.12 與DNS相關的攻擊 406
11.13 總結 407
11.14 參考文獻 408
第12章 TCP:傳輸控製協議(初步) 412
12.1 引言 412
12.1.1 ARQ和重傳 412
12.1.2 分組窗口和滑動窗口 413
12.1.3 變量窗口:流量控製和擁塞控製 414
12.1.4 設置重傳超時 415
12.2 TCP的引入 415
12.2.1 TCP服務模型 416
12.2.2 TCP中的可靠性 416
12.3 TCP頭部和封裝 418
12.4 總結 420
12.5 參考文獻 421
第13章 TCP連接管理 423
13.1 引言 423
13.2 TCP連接的建立與終止 423
13.2.1 TCP半關閉 425
13.2.2 同時打開與關閉 426
13.2.3 初始序列號 427
13.2.4 例子 428
13.2.5 連接建立超時 429
13.2.6 連接與轉換器 430
13.3 TCP選項 431
13.3.1 最大段大小選項 431
13.3.2 選擇確認選項 432
13.3.3 窗口縮放選項 433
13.3.4 時間戳選項與防迴繞序列號 433
13.3.5 用戶超時選項 435
13.3.6 認證選項 436
13.4 TCP的路徑最大傳輸單元發現 436
13.4.1 例子 437
13.5 TCP狀態轉換 439
13.5.1 TCP狀態轉換圖 440
13.5.2 TIME_WAIT狀態 442
13.5.3 靜默時間的概念 446
13.5.4 FIN_WAIT_2狀態 446
13.5.5 同時打開與關閉的轉換 446
13.6 重置報文段 447
13.6.1 針對不存在端口的連接請求 447
13.6.2 終止一條連接 447
13.6.3 半開連接 449
13.6.4 時間等待錯誤 451
13.7 TCP服務器選項 451
13.7.1 TCP端口號 452
13.7.2 限製本地IP地址 453
13.7.3 限製外部節點 454
13.7.4 進入連接隊列 455
13.8 與TCP連接管理相關的攻擊 458
13.9 總結 459
13.10 參考文獻 460
第14章 TCP超時與重傳 462
14.1 引言 462
14.2 簡單的超時與重傳舉例 462
14.3 設置重傳超時 464
14.3.1 經典方法 465
14.3.2 標準方法 465
14.3.3 Linux采用的方法 468
14.3.4 RTT估計器行為 471
14.3.5 RTTM對丟包和失序的魯棒性 472
14.4 基於計時器的重傳 473
14.4.1 例子 473
14.5 快速重傳 475
14.5.1 例子 475
14.6 帶選擇確認的重傳 478
14.6.1 SACK接收端行為 479
14.6.2 SACK發送端行為 479
14.6.3 例子 480
14.7 僞超時與重傳 482
14.7.1 重復SACK(DSACK)擴展 482
14.7.2 Eifel檢測算法 483
14.7.3 前移RTO恢復(F-RTO) 484
14.7.4 Eifel響應算法 484
14.8 包失序與包重復 485
14.8.1 失序 486
14.8.2 重復 487
14.9 目的度量 487
14.10 重新組包 488
14.11 與TCP重傳相關的攻擊 489
14.12 總結 489
14.13 參考文獻 490
第15章 TCP數據流與窗口管理 492
15.1 引言 492
15.2 交互式通信 492
15.3 延時確認 494
15.4 Nagle算法 495
15.4.1 延時ACK與Nagle算法結閤 497
15.4.2 禁用Nagle算法 498
15.5 流量控製與窗口管理 498
15.5.1 滑動窗口 499
15.5.2 零窗口與TCP持續計時器 501
15.5.3 糊塗窗口綜閤徵 503
15.5.4 大容量緩存與自動調優 509
15.6 緊急機製 512
15.6.1 例子 512
15.7 與窗口管理相關的攻擊 514
15.8 總結 515
15.9 參考文獻 515
第16章 TCP擁塞控製 517
16.1 引言 517
16.1.1 TCP擁塞檢測 517
16.1.2 減緩TCP發送 518
16.2 一些經典算法 519
16.2.1 慢啓動 520
16.2.2 擁塞避免 521
16.2.3 慢啓動和擁塞避免的選擇 523
16.2.4 Tahoe、Reno以及快速恢復算法 523
16.2.5 標準TCP 524
16.3 對標準算法的改進 524
16.3.1 NewReno 525
16.3.2 采用選擇確認機製的TCP擁塞控製 525
16.3.3 轉發確認(FACK)和速率減半 526
16.3.4 限製傳輸 527
16.3.5 擁塞窗口校驗 527
16.4 僞RTO處理——Eifel響應算法 528
16.5 擴展舉例 528
16.5.1 慢啓動行為 531
16.5.2 發送暫停和本地擁塞(事件1) 532
16.5.3 延伸ACK和本地擁塞恢復 535
16.5.4 快速重傳和SACK恢復(事件2) 538
16.5.5 其他本地擁塞和快速重傳事件 539
16.5.6 超時、重傳和撤銷cwnd修改 542
16.5.7 連接結束 545
16.6 共享擁塞狀態信息 545
16.7 TCP友好性 546
16.8 高速環境下的TCP 547
16.8.1 高速TCP與受限的慢啓動 547
16.8.2 二進製增長擁塞控製(BIC和CUBIC) 549
16.9 基於延遲的擁塞控製算法 552
16.9.1 Vegas算法 552
16.9.2 FAST算法 553
16.9.3 TCP Westwood算法和Westwood+算法 553
16.9.4 復閤TCP 553
16.10 緩衝區膨脹 555
16.11 積極隊列管理和ECN 556
16.12 與TCP擁塞控製相關的攻擊 557
16.13 總結 558
16.14 參考文獻 560
第17章 TCP保活機製 563
17.1 引言 563
17.2 描述 564
17.2.1 保活功能舉例 565
17.3 與TCP保活機製相關的攻擊 569
17.4 總結 570
17.5 參考文獻 570
第18章 安全:可擴展身份認證協議、IP安全協議、傳輸層安全、DNS安全、域名密鑰識彆郵件 571
18.1 引言 571
18.2 信息安全的基本原則 572
18.3 網絡通信的威脅 572
18.4 基礎的加密與安全機製 573
18.4.1 密碼係統 573
18.4.2 RSA公鑰密碼算法 575
18.4.3 Diffie-Hellman-Merkle密鑰協商協議 576
18.4.4 簽密與橢圓麯綫密碼 577
18.4.5 密鑰派生與完全正嚮保密 577
18.4.6 僞隨機數、生成器與函數族 578
18.4.7 隨機數與混淆值 578
18.4.8 加密散列函數與消息摘要 578
18.4.9 消息認證碼 579
18.4.10 加密套件與密碼套件 580
18.5 證書、證書頒發機構與公鑰基礎設施 582
18.5.1 公鑰證書、證書頒發機構與X.509標準 583
18.5.2 驗證與撤銷證書 587
18.5.3 屬性證書 589
18.6 TCP/IP安全協議與分層 590
18.7 網絡訪問控製:802.1X, 802.1AE,EAP, PANA 591
18.7.1 EAP方法與密鑰派生 594
18.7.2 EAP重新認證協議 595
18.7.3 網絡接入認證信息承載協議 595
18.8 第3層IP安全(IPsec) 596
18.8.1 Internet密鑰交換協議(IKEv2) 597
18.8.2 認證頭部 606
18.8.3 封裝安全負載 609
18.8.4 組播 612
18.8.5 L2TP/IPsec 613
18.8.6 IPsec NAT穿越 613
18.8.7 例子 614
18.9 傳輸層安全(TLS和DTLS) 622
18.9.1 TLS 1.2 623
18.9.2 DTLS 633
18.10 DNS安全(DNSSEC) 636
18.10.1 DNSSEC資源記錄 637
18.10.2 DNSSEC運行 642
18.10.3 事務認證(TSIG, TKEY,SIG(0)) 648
18.10.4 帶有DNS64的DNSSEC 652
18.11 域名密鑰識彆郵件 652
18.11.1 DKIM簽名 652
18.11.2 例子 653
18.12 與安全協議相關的攻擊 654
18.13 總結 655
18.14 參考文獻 657
縮略語 666
· · · · · · (收起)
讀後感
2nd edition: A datagram is a special type of packet in which all the identifying information of the source and the final destination resides inside the packet itself (instead of the packet switches). 1st edition: A datagram is a unit of information (i.e., ...
評分《TCP/IP详解 卷1:协议》的Web网页在线版这里有:http://www.52im.net/topic-tcpipvol1.html,不谢 ^_^ http://docs.52im.net/extend/docs/book/tcpip/vol1/1/ http://docs.52im.net/extend/docs/book/tcpip/vol1/2/
評分把英文版看完了,回来翻了一下中文版的后面几个章节,发现中文版有些地方翻译有错。 在这记录一下错误吧,后面有看到再继续增加。 记得刚开始看的是中文版,第一章的概述,18页,有一句“Internet是一个遍布全球和互联近两亿用户的互联网络(在2010年)”,当时还在想2010的用...
評分发现译者的一个低级错误:P212,图20-4中的文字“能够发送ASAP”,ASAP是“As Soon As Possible”的缩写,估计译者不知道ASAP是什么意思,而以为是个什么技术名词,所以就没有翻译,低级错误啊。
評分本来不想吐槽的,可是一想到花了¥450买了这么一本书我就觉得不吐不爽。stevens之前的advanced programming in the unix environment和unix network programming的新版都挺不错,所以想当然觉得这本TCP/IP illustrated, 2nd应该也不会差。结果...... 新版基本上除了封面和第一...
用戶評價
我之前一直對網絡協議感到有些陌生,總覺得它們是高高在上、難以觸及的理論。直到我開始閱讀《TCP/IP詳解 捲1:協議(原書第2版)》,我纔發現,原來網絡通信的背後,隱藏著如此精妙的設計和嚴謹的邏輯。這本書以一種非常係統和全麵的方式,將TCP/IP協議族中的各個重要協議進行瞭深入的剖析。我特彆喜歡書中對DHCP(動態主機配置協議)的講解。DHCP協議在局域網中扮演著至關重要的角色,它能夠自動為設備分配IP地址,大大簡化瞭網絡管理。這本書詳細闡述瞭DHCP的四次握手過程(DHCPDISCOVER, DHCPOFFER, DHCPREQUEST, DHCPACK),以及DHCP服務器如何管理IP地址池、租約時間和選項。通過這本書,我纔真正理解瞭為什麼我插入網綫後,電腦能夠自動獲取IP地址,而不需要手動配置。此外,書中對TFTP(簡單文件傳輸協議)的講解也讓我印象深刻。TFTP雖然簡單,但在某些嵌入式係統和網絡設備的啓動過程中卻有著廣泛的應用。它與FTP相比,更加輕量級,但也因此犧牲瞭部分功能。這本書對TFTP的傳輸模式和報文格式進行瞭清晰的說明,讓我瞭解瞭它的工作原理和局限性。這本書最大的亮點在於,它不僅僅是理論知識的羅列,更注重將理論與實踐相結閤,通過大量的實例和圖示,將抽象的網絡協議變得生動形象,讓我能夠輕鬆地理解並掌握這些復雜的概念。
评分在我看來,《TCP/IP詳解 捲1:協議(原書第2版)》這本書簡直就是一本關於網絡協議的“武功秘籍”,它將那些晦澀難懂的協議原理,化為清晰易懂的招式。我之所以如此推崇這本書,是因為它在講解過程中,始終以一種“知其然,更知其所以然”的態度,引導讀者去理解協議的設計理念和工作原理。我特彆喜歡書中關於BGP(邊界網關協議)的講解。BGP是互聯網路由的核心協議,負責在自治係統(AS)之間交換路由信息。本書雖然沒有深入到BGP的所有細節,但它清晰地闡述瞭BGP的蚜蟲(peer)建立、路徑屬性(如AS_PATH, NEXT_HOP, LOCAL_PREF, MED)以及路徑選擇的過程。這讓我對互聯網的全球路由機製有瞭初步的認識。我纔明白,互聯網是如何通過BGP這個“協議的協議”來連接全球各個角落的。此外,書中對RIP(路由信息協議)的講解也為我理解路由的動態更新提供瞭基礎。RIP是一種距離矢量路由協議,它的工作原理相對簡單,但在大規模網絡中會存在一些不足。本書通過與BGP的對比,讓我更清晰地認識到不同路由協議的特點和適用場景。這本書的價值在於,它不僅教授瞭知識,更傳遞瞭一種嚴謹的科學思維方式,讓我能夠舉一反三,更好地理解其他相關的網絡技術。
评分這本《TCP/IP詳解 捲1:協議(原書第2版)》簡直就是為我量身定做的。我之前在學習網絡編程的時候,總是感覺雲裏霧裏,對那些看似簡單卻又蘊含深邃原理的TCP/IP協議族感到束手無策。特彆是當涉及到數據包的傳輸過程,從應用層到物理層,每一層的作用、每一個字段的含義,都像是一層層迷霧籠罩,讓我難以窺探全貌。但自從我翻開這本書,仿佛開啓瞭一扇通往網絡世界核心的大門。它不是簡單地羅列協議的RFC文檔,而是深入淺齣地講解瞭TCP/IP協議族的演進曆程,以及它們是如何協同工作的。作者的文字功底非常紮實,能夠將那些枯燥的技術術語和復雜的邏輯,用清晰易懂的語言錶達齣來。例如,在講解IP協議的部分,它不僅僅是介紹瞭IP地址和子網掩碼,更詳細地闡述瞭IP數據報的構造,包括它的頭部字段,如版本、首部長度、服務類型、總長度、標識、標誌、片偏移、生存時間、協議、首部校驗和、源IP地址和目的IP地址等等。每一個字段的齣現都有其曆史原因和實際作用,作者都能夠娓娓道來,讓我理解為什麼會有這些設計,以及它們在數據傳輸過程中扮演的角色。我特彆喜歡書中關於IP分片和重組的講解,這部分內容對於理解網絡的可靠性和效率至關重要,作者通過生動的比喻和詳細的流程圖,讓我徹底搞清楚瞭數據在傳輸過程中是如何被分割,又是如何被重新組裝的。總而言之,這本書不僅僅是一本技術參考書,更像是一本網絡原理的百科全書,讓我對整個網絡世界有瞭更宏觀、更深入的認識。
评分我之前嘗試過閱讀一些關於網絡協議的書籍,但大多都流於錶麵,要麼過於理論化,要麼就隻是簡單的API調用介紹。直到我接觸到《TCP/IP詳解 捲1:協議(原書第2版)》,我纔真正體會到什麼叫做“深入骨髓”的講解。這本書在剖析TCP/IP協議時,其細緻程度令人驚嘆。它從最底層的物理層開始,逐步嚮上推演,直到應用層。在每一層,它都會詳細解釋該層的主要功能、相關的協議以及它們在實際通信中的作用。比如,在講述數據鏈路層的時候,它不僅介紹瞭以太網幀的格式,還深入探討瞭MAC地址、ARP協議、RARP協議等關鍵概念,並且詳細闡述瞭這些協議是如何解決IP地址到物理地址的轉換問題的。我尤其對書中關於MAC地址衝突和衝突檢測的講解印象深刻,它用一種非常具象化的方式描繪瞭網絡中的“碰撞”,以及以太網如何通過CSMA/CD來解決這個問題。更讓我驚喜的是,這本書還花費瞭大量的篇幅來講解TCP協議。TCP作為一種可靠的、麵嚮連接的傳輸層協議,其內部的機製是理解網絡通信的關鍵。作者詳細介紹瞭TCP的連接建立(三次握手)、數據傳輸(滑動窗口、擁塞控製)、連接終止(四次揮手)等過程,並且用大量的圖示來輔助說明。我之前一直對TCP的擁塞控製算法感到睏惑,不知道它是如何在保證傳輸效率的同時,又避免網絡擁塞的。這本書在這方麵給齣瞭非常詳盡的解釋,從慢啓動到擁塞避免,再到快重傳和快恢復,每一個階段的設計思路和實現細節都闡述得淋灕盡緻。這本書讓我不再是將TCP視為一個黑盒子,而是真正理解瞭它的精妙之處。
评分我一直對網絡通信的底層原理充滿好奇,尤其是數據是如何在不同的設備之間傳遞的。市麵上有很多關於TCP/IP的書籍,但很多要麼過於簡略,要麼過於晦澀。《TCP/IP詳解 捲1:協議(原書第2版)》這本書卻給瞭我一種耳目一新的感覺。它的講解邏輯清晰,循序漸進,仿佛在一步步地引導我深入網絡通信的內核。我特彆欣賞書中對於DNS(域名係統)的詳細闡述。在我看來,DNS就是將我們熟悉的域名解析成IP地址的神奇係統,但其背後的工作原理卻隱藏著許多不為人知的細節。這本書詳細介紹瞭DNS的層級結構,包括根域名服務器、頂級域名服務器、權威域名服務器等,以及它們之間是如何協作完成域名解析的。我瞭解到,DNS解析並非一次完成,而是可能涉及多次的查詢和迭代。書中對於DNS緩存機製的講解也讓我明白,為什麼我們能夠快速地訪問網站,這得益於DNS緩存大大提高瞭查詢效率。此外,這本書還對HTTP協議進行瞭深入的分析。HTTP作為應用層最核心的協議之一,其請求和響應的報文結構,以及各種請求方法(GET, POST, PUT, DELETE等)和狀態碼(200 OK, 404 Not Found, 500 Internal Server Error等),都得到瞭非常詳細的解釋。作者通過分析真實的HTTP報文,讓我直觀地理解瞭客戶端和服務器之間是如何交互的。這本書不僅是知識的傳遞,更是一種思維的啓迪,讓我從一個網絡使用者,逐漸轉變為一個網絡世界的理解者。
评分我一直以來都對網絡通信的底層原理抱有濃厚的興趣,而《TCP/IP詳解 捲1:協議(原書第2版)》這本書,無疑是我在這條探索之路上的重要裏程碑。它不是那種流於錶麵的講解,而是真正深入到協議的每一個細節,讓我對網絡通信的理解達到瞭一個新的高度。我特彆喜歡書中對IP多播(IP Multicast)的講解。IP多播是一種點對多點的通信方式,它能夠高效地將數據分發給多個感興趣的接收者。本書詳細介紹瞭IP多播的地址空間、IGMP(Internet Group Management Protocol)協議以及多播路由的原理。這讓我瞭解到,為什麼在視頻會議、在綫直播等場景下,能夠實現高效的數據傳輸。我之前總覺得,要嚮多個用戶發送相同的數據,隻能一對一地發送,而IP多播的齣現,徹底顛覆瞭我的認知。此外,書中對IPSec的詳細解析,特彆是其AH(Authentication Header)和ESP(Encapsulating Security Payload)兩種協議的對比和應用,讓我對網絡安全有瞭更深入的認識。我纔明白,IPSec是如何通過加密和驗證來保護數據傳輸的,這為理解VPN等安全技術奠定瞭基礎。這本書的專業性和深度,讓我感覺物超所值,它不僅僅是一本書,更是一次深入的網絡原理的“洗禮”。
评分這本《TCP/IP詳解 捲1:協議(原書第2版)》是我在網絡知識海洋中發現的一艘“探險船”,它帶領我深入探索瞭網絡協議的每一個角落。我之所以如此鍾愛這本書,是因為它在講解過程中,並沒有迴避那些看似復雜的技術細節,而是以一種非常坦誠的態度,將它們一一剖析。我特彆喜歡書中關於NAT(網絡地址轉換)技術的講解。NAT技術在現代網絡中扮演著極其重要的角色,它允許內部網絡中的多個設備共享一個公共IP地址,從而有效地解決瞭IPv4地址枯竭的問題。本書詳細解釋瞭NAT的各種類型,包括靜態NAT、動態NAT和PAT(端口地址轉換),以及它們在實際網絡中的應用場景。我纔瞭解到,我們傢中使用的路由器,就是通過PAT技術,讓傢裏所有設備都能接入互聯網。書中對於SNMP(簡單網絡管理協議)的介紹也讓我大開眼界。SNMP協議在網絡設備的管理和監控中發揮著關鍵作用,它允許網絡管理員遠程管理各種網絡設備。本書詳細介紹瞭SNMP的版本、MIB(管理信息庫)的概念,以及GET, SET, TRAP等操作。通過對SNMP的理解,我纔意識到,網絡運維的背後,有著一套成熟的管理和監控體係。這本書的語言風格非常嚴謹,但又不失生動,讓我在學習的過程中,不僅掌握瞭知識,更培養瞭對網絡技術的興趣。
评分作為一名對網絡技術充滿熱情但又初涉此道的人,《TCP/IP詳解 捲1:協議(原書第2版)》這本書無疑是我學習旅途中的一盞明燈。它不是那種泛泛而談的入門讀物,也不是那種深奧到讓人望而卻步的專業手冊,而是恰到好處地介於兩者之間,提供瞭一種既有深度又不失易懂的學習體驗。我尤其欣賞書中對於OSI七層模型與TCP/IP四層模型的對比分析。雖然TCP/IP模型更為實用,但瞭解OSI模型有助於更全麵地理解網絡通信的各個層次。本書在介紹TCP/IP協議時,巧妙地將其與OSI模型相對應,讓我能夠將已有的知識體係與之融閤,從而構建一個更完整、更清晰的網絡概念框架。在講解應用層協議時,本書並沒有止步於HTTP,而是深入探討瞭FTP(文件傳輸協議)。FTP協議在文件傳輸領域有著悠久的曆史和廣泛的應用。本書詳細解釋瞭FTP的控製連接和數據連接的建立過程,以及各種FTP命令(如USER, PASS, LIST, RETR, STOR)的含義和作用。我之前在使用FTP客戶端上傳下載文件時,雖然能夠正常工作,但對其背後的通信機製卻知之甚少。通過這本書的講解,我纔明白瞭FTP是如何通過兩條獨立的TCP連接來完成文件傳輸的。這本書的結構安排非常閤理,每一章節都承上啓下,讓我能夠有條不紊地學習。
评分對我而言,《TCP/IP詳解 捲1:協議(原書第2版)》這本書就像是打開瞭網絡世界的一扇天窗。此前,我對網絡傳輸的理解僅僅停留在“發送數據”、“接收數據”這樣的層麵,具體是如何實現的,有哪些協議在背後默默工作,我一無所知。這本書的齣現,徹底改變瞭我的認知。它以一種非常係統化的方式,將TCP/IP協議族中的各個協議,從概念到實現,都進行瞭詳盡的剖析。我特彆喜歡書中對UDP協議的講解。很多人覺得UDP就是簡單地封裝數據然後發送,但這本書揭示瞭UDP的本質——一種無連接、不可靠的傳輸協議。它詳細解釋瞭UDP數據報的頭部結構,以及它在哪些場景下比TCP更具優勢,例如對實時性要求極高的音視頻傳輸。書中對於UDP端口號的分配和使用也做瞭詳細的說明,讓我理解瞭為什麼不同的應用程序可以使用相同的IP地址,但卻能夠區分開不同的服務。此外,這本書對於ICMP協議的講解也讓我受益匪淺。ICMP作為網絡層的控製協議,在網絡故障診斷和錯誤報告方麵起著至關重要的作用。作者詳細介紹瞭ICMP的各種消息類型,例如迴顯請求(ping)和迴顯應答,以及目的地不可達等。通過對ICMP的深入理解,我纔能更好地利用ping命令等工具來排查網絡問題。這本書的圖示非常豐富,能夠形象地展示數據在網絡中流轉的過程,這對於我這樣初學者來說,是極大的幫助。它不僅僅是理論知識的堆砌,更是將抽象的概念具體化,讓我能夠真正地“看懂”網絡。
评分我一直對網絡通信中的“萬物互聯”充滿好奇,而《TCP/IP詳解 捲1:協議(原書第2版)》這本書,就像是為我揭開這場奇妙的“互聯”之旅的麵紗。它以一種非常係統和深入的方式,將TCP/IP協議族中的核心協議進行瞭詳細的闡述。我尤其欣賞書中對IPSec(Internet Protocol Security)的講解。IPSec是一套用於保護IP數據包的協議集,它在網絡安全領域扮演著至關重要的角色。本書詳細介紹瞭IPSec的兩種主要模式:傳輸模式和隧道模式,以及其提供的認證頭(AH)和封裝安全載荷(ESP)機製。這讓我瞭解到,如何通過IPSec來保證數據的機密性、完整性和真實性,從而實現安全的遠程訪問和VPN連接。我之前一直對VPN是如何工作的感到睏惑,而IPSec的講解,讓我茅塞頓開。此外,書中對SSL/TLS(Secure Sockets Layer/Transport Layer Security)的介紹也讓我獲益匪淺。SSL/TLS是用於在網絡上建立安全通信通道的協議,廣泛應用於HTTPS、SMTP等應用。本書詳細闡述瞭SSL/TLS的握手過程,以及公鑰加密、對稱加密和數字證書在其中的作用。我纔明白,為什麼我們在訪問銀行網站時,能夠確保信息的安全。這本書的講解方式非常注重細節,而且邏輯清晰,讓我能夠從根本上理解網絡安全背後的原理。
评分編程
评分編程
评分妙啊 翻譯是真的不行,可以感受到譯者敷衍瞭事的心態,能不能像羅老師一樣有點工匠精神(手動狗頭
评分各種TCP/IP模型實現的細節,像看工具手冊一樣
评分翻譯問題比較嚴重,瑕不掩瑜
相關圖書




本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈圖書下載中心 版权所有