
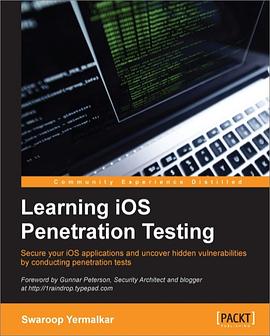
Learning iOS Penetration Testing pdf epub mobi txt 电子书 下载 2026
- iOS
- 信息安全
- iOS
- Penetration Testing
- Mobile Security
- Reverse Engineering
- Exploitation
- Security Auditing
- iPhone
- iPad
- App Security
- Cybersecurity
- 漏洞挖掘

具体描述
作者简介
目录信息
读后感
用户评价
这本书简直是为我这种初涉 iOS 安全领域的人量身定做的!从一开始的理论基础铺垫,到后来的实战演练,作者的讲解深入浅出,逻辑性极强。特别是对于那些复杂的底层原理,他总能用非常直观的比喻来解释,让原本晦涩难懂的概念变得清晰起来。我印象最深的是关于应用程序沙盒机制的章节,作者不仅详细分析了每个权限的含义和潜在的绕过点,还贴心地附带了多个实战案例的代码片段,让人能够立刻上手尝试。这种“理论+实践”相结合的教学方式,极大地提升了我的学习效率。读完这部分内容,我感觉自己对 iOS 应用的安全边界有了更清晰的认识,不再是雾里看花。而且,书中对各种常用工具的介绍也非常全面,从静态分析到动态调试,每一步操作都有详细的截图和指令说明,即便是第一次接触这些工具的新手也能很快上手。整本书的排版设计也十分考究,重点内容突出,阅读体验极佳,完全不会产生阅读疲劳感。这对于一本技术深度如此之高的书籍来说,是非常难得的。
评分作为一名已经有几年经验的安全工程师,我通常对市面上的入门级安全书籍持保留态度,但这本书确实给了我一些惊喜。最让我欣赏的是它在安全设计哲学层面的探讨,而不仅仅是教你如何“黑入”系统。书中有一章专门讨论了安全编码的最佳实践,它不是简单地罗列 OWASP Top 10,而是结合了苹果官方的 Human Interface Guidelines (HIG) 和安全开发生命周期 (SDL) 流程,讲解了如何在需求阶段就植入安全思维。这种自上而下的思考方式,是很多纯粹的“漏洞利用”书籍所欠缺的。我发现,当我从开发者的角度去理解某个漏洞的成因时,我能更好地设计出防御性测试用例。书中对 App Transport Security (ATS) 策略的深度解析也令人印象深刻,它不仅仅是教你如何禁用 ATS,而是详细阐述了信任链的建立和中间人攻击的防护机制,非常适合需要进行合规性审计的读者。这本书的深度足以让有经验的专业人士也能找到新的视角。
评分我对这本书的评价,主要集中在它的前瞻性和对最新漏洞类型的覆盖深度上。现在的安全领域发展太快,很多老旧的教材内容很快就会过时。然而,这本书明显花费了大量精力去研究和收录近两年内出现的、具有代表性的 iOS 漏洞模式。例如,在处理 Swift 语言特性带来的安全挑战时,作者并未止步于泛泛而谈,而是深入挖掘了 ARC 机制在特定场景下的内存管理陷阱,并给出了具体的 PoC(概念验证)代码。这种对细节的把控和对前沿技术的关注,使得这本书的实用价值远超一般的教程。此外,书中对越狱环境和非越狱环境下的测试差异分析得尤为到位,这对于理解企业级应用的安全测试策略至关重要。作者没有把所有测试都限定在越狱设备上,而是清晰地划分了不同测试场景下的侧重点和限制,这体现了作者非常成熟的安全从业经验。可以说,这本书提供了一个非常全面的、与时俱进的 iOS 安全攻防地图。
评分我必须得说,这本书的实操指导部分堪称业界典范。很多技术书籍的难点在于,描述操作的文字往往无法替代实际的视觉反馈。这本书完美地解决了这个问题。无论是使用 Frida 进行运行时 Hook 注入,还是配置复杂的代理环境进行流量嗅探,书中的每一步配置和代码注入,都配上了高分辨率的屏幕截图,甚至连终端命令的输出结果都清晰地展示出来。这种细致入微的指导,极大地降低了初学者在环境配置和调试过程中可能遇到的挫败感。我尤其喜欢它在处理权限提升和数据持久化问题时采用的对比分析法——先展示一个常见的错误做法,然后立即给出正确的、更安全的实现方式。这种“反面教材”的教学方式,让知识点在我的脑海里留下了非常深刻的印象,远比单纯的理论说教有效得多。这本工具书式的指南,放在我的工作桌上随时可以翻阅参考。
评分这本书的叙事风格非常个人化,读起来一点也不枯燥,更像是一位经验丰富的导师在手把手带你进入一个充满挑战但又极其迷人的领域。作者在描述某些高风险操作时,总会穿插一些他自己早期犯过的错误或者遇到的“坑”,这种真诚的分享拉近了与读者的距离。例如,在解释如何正确地进行二进制文件重打包时,作者就分享了他因为一个微小的签名错误导致应用闪退了好几天的经历,这让读者在学习技能的同时,也学会了保持细心和耐心。而且,书中对 iOS 版本更新带来的兼容性问题处理得非常周到,它通常会针对近三个主要版本(比如 iOS 16, 17)分别说明测试方法的细微差异,确保了书籍内容的长期有效性。这种对读者学习路径的全面关怀,使得整本书的阅读体验流畅而愉悦。它不仅仅是一本技术手册,更像是一份精心准备的“职业成长路线图”。
评分200页,一会就看完了。讲了好多东西,数据储存的安全,数据泄漏,动态分析,还有调查取证等等,但是基本上只是给开了一个头,堆了一堆工具,更详细的还需要自己去深入研究。对iOS安全感兴趣的都应该看一下,大师级别的就免了,没啥帮助。已加入进阶套餐。
评分200页,一会就看完了。讲了好多东西,数据储存的安全,数据泄漏,动态分析,还有调查取证等等,但是基本上只是给开了一个头,堆了一堆工具,更详细的还需要自己去深入研究。对iOS安全感兴趣的都应该看一下,大师级别的就免了,没啥帮助。已加入进阶套餐。
评分200页,一会就看完了。讲了好多东西,数据储存的安全,数据泄漏,动态分析,还有调查取证等等,但是基本上只是给开了一个头,堆了一堆工具,更详细的还需要自己去深入研究。对iOS安全感兴趣的都应该看一下,大师级别的就免了,没啥帮助。已加入进阶套餐。
评分200页,一会就看完了。讲了好多东西,数据储存的安全,数据泄漏,动态分析,还有调查取证等等,但是基本上只是给开了一个头,堆了一堆工具,更详细的还需要自己去深入研究。对iOS安全感兴趣的都应该看一下,大师级别的就免了,没啥帮助。已加入进阶套餐。
评分200页,一会就看完了。讲了好多东西,数据储存的安全,数据泄漏,动态分析,还有调查取证等等,但是基本上只是给开了一个头,堆了一堆工具,更详细的还需要自己去深入研究。对iOS安全感兴趣的都应该看一下,大师级别的就免了,没啥帮助。已加入进阶套餐。
相关图书







本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈图书下载中心 版权所有