
具体描述
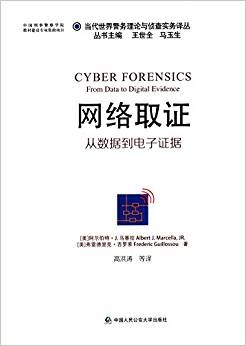
《网络取证:从数据到电子证据》由数据基础;二进制到十进制;十六进制的力量;文件;引导过程和主引导记录(MBR);字节序与分区表;卷与分区;FAT12/16文件系统;NTFS及其他文件系统;网络取证:明智的调查策略;时间取证;调查案件结束;网络取证过程总结13章构成。
作者简介
目录信息
基数2的编码系统:二进制和字符编码
两态通信
电和磁
构建块:数据的来源
拓展数据构建块
超越基数2
美国信息交换标准码
字符编码:处理文本数据的基础
扩展ASCII编码和Unicode编码
第2章二进制到十进制
ASCII
作为计算器的计算机
为什么进 制转换在取证中是十分重要的?
数据表示
二进制到十进制的转换
进制转换分析
取证案例:数学的应用
十进制到二进制:重新审查
第3章十六进制的力量
十六进制是什么?
位、字节与半字节
半字节和比特
二进制到十六进制的转换
二进制(十六进制)编辑器
干草堆里的针
第4章文件
文件、文件结构和文件格式
文件扩展名
更改文件扩展名以逃避调查
文件和十六进制编辑器
文件签名
ASCII不是文本或十六进制
文件签名的价值
复杂文件:复合、压缩和加密文件
为什么复合文件会存在?
压缩文件
取证和加密文件
密码文件结构
第5章引导过程和主引导记录(MBR)
引导启动过程
引导过程的主要功能
取证镜像和证据收集
BIOS
BIOS小结
BIOS设置实用程序
主引导记录(MBR)
分区表
硬盘分区
第6章字节序与分区表
字节序的种类
字节序
字节序的词源
MBR中的分区表
第7章卷与分区
技术回顾
柱面、磁头、扇区和逻辑块寻址
卷与分区
第8章FAT12/16文件系统
技术回顾
文件系统
元数据
文件分配表(FAT)文件系统
松弛空间
十六进制复习笔记
目录项
FAT
簇大小如何确定
扩展簇大小
目录项和FAT
FAT文件系统的限制
目录项的限制
第9章NTFS及其他文件系统
新技术文件系统
分区引导记录
MFT
NTFS文件系统小结
exFAT
其他文件系统概念
第10章网络取证:明智的调查策略
取证过程
明智的取证调查策略
时间
第11章时间取证
时间是什么?
网络时间协议
时间戳
时间追踪
时钟模型和时间边界:时间取证基础
MS—DOS的32位时间戳:日期和时间
日期确定
时间确定
时间的不精确性
第12章调查案件结束
明智的取证调查策略
步骤五:调查(续)
步骤六:通报发现
一份优秀的网络取证报告的特征
报告内容
步骤七:保留和管理证据
步骤八:调查总结和结论
调查人员作为专家证人的任务
第13章网络取证过程总结
二进制
二进制一十进制——ASCII码
数据与编码
十六进制
从原始数据到文件
存取文件
字节序
分区
文件系统
时间
调查过程
附录AABC公司的取证调查
附录B术语表
致谢
· · · · · · (收起)
读后感
用户评价
我一直对信息安全领域抱有浓厚的兴趣,而《网络取证》这本书,可以说是满足了我对这一领域的好奇心。它不像一些泛泛而谈的书籍,而是非常扎实地深入到网络取证的核心。作者在书中详细介绍了各种取证工具和技术,从数据恢复到痕迹分析,再到恶意软件分析,几乎涵盖了网络取证的各个方面。我特别喜欢书中关于“取证的四大原则”的讲解,它让我明白,在进行网络取证时,我们不仅要关注技术的实现,更要注重证据的完整性、合法性和可靠性。书中的案例分析部分也非常精彩,作者通过一个个真实或模拟的案例,将复杂的取证过程分解成一个个可操作的步骤,让我能够清晰地理解每一步操作的意义和目的。例如,在处理一起网络欺诈案件时,作者是如何从电子邮件的头部信息、IP地址的解析、以及相关的服务器日志中,一步步锁定犯罪嫌疑人的。这种循序渐进的讲解方式,让我在学习技术的同时,也掌握了分析问题的逻辑和方法。读完这本书,我感觉自己在网络安全方面又向前迈进了一大步,对如何保护自己和他人免受网络威胁有了更深刻的认识。
《网络取证》这本书,简直就是一堂生动形象的“数字侦探课”。我一直以为网络取证离普通人很遥远,但这本书的出现,彻底改变了我的看法。作者以一种非常接地气的方式,解释了我们在日常上网过程中,会留下哪些“数字脚印”,以及这些脚印如何被用来还原事件真相。这本书最让我震撼的地方在于,它揭示了信息在网络世界中的“不可擦除性”,即使我们自以为删除得干干净净,但总会留下一些蛛丝马迹。作者详细讲解了各种取证技术,比如如何从手机的碎片化存储中恢复被删除的照片,如何分析网络浏览器的历史记录来追踪用户的活动轨迹,以及如何在社交媒体平台上搜集线索。更重要的是,它还讲解了这些技术在实际应用中的法律边界和伦理规范,让我认识到,网络取证是一把双刃剑,既可以用来伸张正义,也可能被滥用。书中的案例分析非常贴近生活,比如如何追踪网络谣言的源头,或者如何找到丢失的个人数据。读完这本书,我感觉自己对网络世界充满了敬畏,也对数字证据的力量有了更深的理解,更加意识到保护个人信息的重要性。
我是在一次工作相关的培训中偶然接触到《网络取证》这本书的,原本以为会是一本晦涩难懂的技术手册,没想到它写得如此易于理解,甚至可以说是引人入胜。作者的叙事方式非常独特,他没有一开始就抛出复杂的术语,而是通过一些生动形象的比喻,来解释像“数字证据”这样的概念。我印象最深刻的是他对“证据固定”的讲解,他用了一个很贴切的比喻——就像是你在现场找到一枚指纹,你不能用手去擦拭,而是需要小心翼翼地用特殊的工具去收集,生怕破坏了它。在书中,我学到了各种不同的取证技术,从内存取证到磁盘取证,再到网络流量分析,每一种技术都有其适用的场景和特定的方法。而且,作者并没有停留在“是什么”层面,而是深入探讨了“为什么”要这样做,比如为什么需要创建磁盘映像,为什么分析日志文件要考虑时间戳的准确性,这些都让我对整个取证过程有了更系统、更全面的理解。这本书给我最大的启发是,网络取证不仅仅是发现问题,更重要的是如何客观、公正地还原事实真相,这对于维护网络空间的秩序和正义至关重要。
坦白说,《网络取证》这本书的阅读体验超出了我的预期。我原本是抱着学习一些技术操作的心态去翻阅的,结果发现它更多地是在构建一种思维模式。作者不仅仅是罗列了各种取证工具的使用方法,而是着重于讲解在面对复杂的网络犯罪时,我们应该如何去思考,如何去规划取证的步骤。我发现,很多时候,取证的难度不在于技术本身,而在于如何有效地组织和利用有限的资源,以及如何在法律框架内进行操作。书中对“数字证据的有效性”进行了非常详尽的阐述,包括证据的收集、存储、分析以及在法庭上的呈现,每一个环节都有严格的要求,这让我深刻体会到了网络取证的专业性和严谨性。作者还花了大量篇幅来讲解不同类型的网络攻击留下的痕迹,以及如何去识别和追踪这些痕迹。比如,针对分布式拒绝服务攻击(DDoS),它会留下怎样的网络流量特征,我们又该如何从海量的流量数据中找到关键的攻击源IP。读完这本书,我感觉自己不仅仅是学会了一些技术,更重要的是提升了分析问题和解决问题的能力,能够以一种更系统、更全面的视角去看待网络安全事件。
这本《网络取证》真的让我大开眼界,我本来以为这方面的技术都是那种电影里才会出现的炫酷桥段,但看完这本书,我才明白其中的奥秘和严谨。它并没有直接给我一堆工具和指令,而是从最基础的概念讲起,比如数据是怎么产生的,在网络上传输时会留下哪些痕迹,以及这些痕迹在法律意义上有多么重要。作者花了很大的篇幅来讲解取证的原则,像是“证据链”的建立、保存和转移,还有为什么要遵守这些规范,一旦哪个环节出了问题,辛辛苦苦收集到的证据可能就毫无价值。我特别喜欢它在案例分析部分,虽然是虚构的,但足够贴近现实,让我能直观地理解理论知识在实际场景中的应用。比如,针对一起数据泄露事件,作者是如何一步步追踪到源头,又是如何从海量日志文件中抽丝剥茧,找到关键线索的。这让我意识到,网络取证不仅仅是技术活,更是一门侦探艺术,需要耐心、细致和逻辑推理能力。读完这本书,我感觉我对网络安全有了更深层次的认识,不再仅仅是防火墙和杀毒软件,而是对网络世界中无处不在的“数字足迹”有了更敏锐的觉察,也让我对保护个人信息和企业资产有了更清晰的认识。
这书不应该被计算机专业的人看,会被笑死的,写太浅了,应该就是初级入门书。
这书不应该被计算机专业的人看,会被笑死的,写太浅了,应该就是初级入门书。
这书不应该被计算机专业的人看,会被笑死的,写太浅了,应该就是初级入门书。
这书不应该被计算机专业的人看,会被笑死的,写太浅了,应该就是初级入门书。
这书不应该被计算机专业的人看,会被笑死的,写太浅了,应该就是初级入门书。