
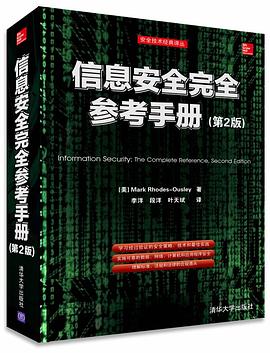
信息安全完全參考手冊(第2版) pdf epub mobi txt 電子書 下載 在線閱讀 2026
- 信息安全
- 網絡安全
- 計算機科學
- 網絡生活
- 信息安全
- 網絡安全
- 數據安全
- 安全技術
- 安全防護
- 滲透測試
- 漏洞分析
- 安全標準
- 風險管理
- 安全認證

具體描述
開發和實施端到端的有效安全方案
當今的IT世界風起雲湧,復雜的移動平颱、雲計算和無處不在的數據訪問對每一位IT專業人士提齣瞭新的安全需求。《信息安全完全參考手冊(第2版)》是唯一綜閤性的,著眼於不斷發展變化的威脅環境,提供供應商中立的有關信息保護全方麵細節的專業書籍。本書通過全麵修訂和擴充以涵蓋現代信息安全的各個方麵——從概念到細節——提供瞭一站式的參考,既適用於初學者,也適用於經驗豐富的專業人士。
本書探索瞭如何基於經過驗證的方法論、風險分析、閤規和業務需求,構建一個全麵的安全方案。你將學會如何成功地保護數據、網絡、計算機和應用程序。書中還深入介紹瞭數據保護、加密、信息權限管理、網絡安全、入侵檢測和防禦、UNIX和Windows安全、虛擬化和雲安全、安全應用程序開發、災難恢復、計算機取證及現實世界的攻擊和對策。書中最後提供瞭一個豐富的安全術語錶,以及基於標準的參考,這對於專業人士和學生都是一個相當豐富的資源。
作者簡介
Mark Rhodes-Ousley擁有20多年在信息安全領域,從項目管理到技術各個方麵的經驗。這些經驗包括風險管理、安全策略、安全管理、技術/實施和運維、物理安全、災難恢復和業務連續性規劃。他有兩個核心的理念:業務流程的重要性如同技術的重要性,因為安全需要依賴於人;安全應該是一個業務推動者,以提升客戶體驗為目標。Mark擁有CISSP、CISM和MCSE認證。
目錄資訊
第1章 信息安全概述 3
1.1 信息保護的重要性 3
1.2 信息安全的演變 5
1.3 閤理的安全投資 7
1.3.1 業務靈活性 8
1.3.2 降低成本 8
1.3.3 可移植性 9
1.4 安全方法論 9
1.5 如何建立一個安全計劃 12
1.5.1 授權 12
1.5.2 框架 13
1.5.3 評估 13
1.5.4 規劃 13
1.5.5 實施 14
1.5.6 維護 14
1.6 不可能的工作 14
1.7 最薄弱的環節 15
1.8 戰略與戰術 16
1.9 業務流程與技術控製 17
1.10 本章小結 18
1.11 參考文獻 19
第2章 風險分析 21
2.1 風險定義 21
2.1.1 入侵載體 22
2.1.2 威脅源和目標 24
2.2 攻擊的種類 25
2.2.1 惡意移動代碼 26
2.2.2 高級持續性滲透攻擊(APT) 35
2.2.3 手動攻擊 36
2.3 風險分析 43
2.4 本章小結 44
2.5 參考文獻 44
第3章 遵循標準、法規和法律 47
3.1 信息安全標準 47
3.1.1 信息及相關技術控製目標(COBIT) 47
3.1.2 國際標準化組織(ISO) 27000係列 48
3.1.3 美國國傢標準與技術研究院(NIST) 50
3.2 影響信息安全專傢的法規 52
3.2.1 注意義務 53
3.2.2 Gramm-Leach-Bliley法案
(GLBA) 53
3.2.3 Sarbanes-Oxley法案 55
3.2.4 HIPAA隱私和安全規則 55
3.2.5 北美電力可靠性公司關鍵基礎設施保護(NERC CIP) 57
3.2.6 PCI DSS:支付卡行業數據安全標準 57
3.3 影響信息安全專傢的法律 58
3.3.1 黑客法律 59
3.3.2 電子通信法律 62
3.3.3 其他實質性法律 65
3.4 本章小結 67
3.5 參考文獻 67
第4章 安全設計原則 69
4.1 CIA三元組和其他模型 69
4.1.1 機密性 69
4.1.2 完整性 69
4.1.3 可用性 70
4.1.4 其他概念 70
4.2 防禦模型 71
4.2.1 棒棒糖模型 71
4.2.2 洋蔥模型 72
4.3 可信區域 73
4.4 網絡防禦的最佳實踐 75
4.4.1 安全的物理環境 75
4.4.2 密碼保護啓動 76
4.4.3 密碼保護CMOS 76
4.4.4 禁止USB和CD引導 76
4.4.5 加固操作係統 76
4.4.6 保持補丁更新 77
4.4.7 使用防病毒掃描程序(實時掃描) 77
4.4.8 使用防火牆軟件 77
4.4.9 安全的網絡共享權限 77
4.4.10 使用加密 78
4.4.11 保護應用程序 78
4.4.12 係統備份 82
4.4.13 實施ARP中毒防禦 83
4.4.14 建立計算機安全防禦計劃 83
4.5 本章小結 85
4.6 參考文獻 85
第5章 安全策略、標準、流程和指南 87
5.1 安全策略 87
5.1.1 安全策略製定 88
5.1.2 安全策略參與者 89
5.1.3 安全策略閱讀對象 90
5.1.4 策略種類 91
5.1.5 框架 91
5.1.6 安全意識 92
5.1.7 安全意識的重要性 93
5.1.8 意識計劃的目標 93
5.1.9 提高效率 94
5.1.10 實施意識計劃 95
5.1.11 執行 96
5.1.12 對供應商執行的策略 96
5.1.13 對員工執行的策略 97
5.1.14 基於軟件的執行 97
5.1.15 安全策略主題示例 98
5.1.16 可接受的使用策略 98
5.1.17 計算機策略 99
5.1.18 網絡策略 101
5.1.19 數據隱私策略 102
5.1.20 數據完整性策略 103
5.1.21 人事管理策略 105
5.1.22 安全管理策略 107
5.1.23 物理安全策略 108
5.2 安全標準 111
5.3 安全流程 112
5.4 安全指南 114
5.5 持續維護 115
5.6 本章小結 115
5.7 參考文獻 116
第6章 安全組織 117
6.1 角色和職責 117
6.1.1 安全職位 118
6.1.2 安全事件響應小組 123
6.2 安全管理服務 125
6.2.1 通過MSSP提供的服務 126
6.2.2 可以通過MSSP監控的服務 127
6.3 安全委員會、指導委員會或董事會 128
6.4 與人力資源的相互關係 128
6.5 本章小結 129
6.6 參考文獻 129
第7章 身份認證和授權 131
7.1 身份認證 131
7.1.1 用戶名和密碼 132
7.1.2 基於證書的認證 137
7.1.3 擴展認證協議(EAP) 141
7.1.4 生物識彆 141
7.1.5 額外使用的認證 142
7.2 授權 142
7.2.1 用戶權限 142
7.2.2 基於角色的授權(RBAC) 143
7.2.3 訪問控製列錶(ACL) 143
7.2.4 基於規則的授權 145
7.3 符閤標準 145
7.3.1 NIST 146
7.3.2 ISO 27002 146
7.3.3 COBIT 146
7.4 本章小結 146
7.5 參考文獻 147
第II部分 數 據 安 全
第8章 非結構化數據安全 151
8.1 結構化數據與非結構化數據 151
8.2 靜態的、傳輸中的以及使用中的 152
8.3 保護非結構化數據的途徑 153
8.3.1 數據庫 154
8.3.2 應用程序 156
8.3.3 網絡 158
8.3.4 計算機 159
8.3.5 存儲(本地、移動或網絡) 161
8.3.6 打印到現實世界的數據 162
8.4 保護非結構化數據的新途徑 163
8.4.1 數據丟失防護(DLP) 163
8.4.2 信息權限管理 164
8.5 本章小結 165
8.6 參考文獻 165
第9章 信息權限管理 167
9.1 概述 167
9.1.1 DRM和IRM的區彆 168
9.1.2 EDRM、ERM、RMS、IRM如何命名 170
9.2 從加密演變到IRM 171
9.3 IRM技術細節 172
9.3.1 IRM技術的構成 172
9.3.2 架構 172
9.3.3 離綫 182
9.3.4 非結構化數據格式 183
9.4 IRM入門 183
9.4.1 創建分類 183
9.4.2 用戶供應 185
9.4.3 權限分配 185
9.4.4 保護內容 186
9.4.5 分發內容 186
9.4.6 安裝和配置IRM客戶端 187
9.4.7 身份認證 187
9.4.8 授權 188
9.4.9 權限檢索和存儲 188
9.4.10 內容訪問和權限調用 188
9.4.11 訪問審計和報錶 188
9.4.12 權限撤銷 188
9.5 本章小結 188
9.6 參考文獻 189
第10章 加密 191
10.1 加密簡史 191
10.1.1 早期編碼 191
10.1.2 更現代的代碼 192
10.2 對稱密鑰加密 193
10.3 公鑰加密算法 195
10.4 公鑰基礎設施 195
10.4.1 結構和功能 196
10.4.2 CA的層次 196
10.4.3 證書的模闆和注冊 196
10.4.4 撤銷 197
10.4.5 角色分離 197
10.4.6 交叉認證 198
10.5 遵循標準 198
10.5.1 NIST 198
10.5.2 ISO 27002 198
10.5.3 COBIT 198
10.6 本章小結 199
10.7 參考文獻 199
第11章 存儲安全 201
11.1 存儲安全的演化 201
11.2 現代存儲安全 202
11.2.1 存儲基礎設施 202
11.2.2 存儲網絡 204
11.2.3 陣列 205
11.2.4 服務器 205
11.2.5 管理通道 206
11.2.6 數據的風險 206
11.3 風險整治 208
11.3.1 機密性風險 208
11.3.2 完整性風險 211
11.3.3 可用性風險 212
11.4 最佳實踐 214
11.4.1 分區 214
11.4.2 陣列 214
11.4.3 服務器 214
11.4.4 員工 214
11.4.5 異地數據存儲 214
11.5 本章小結 215
11.6 參考文獻 215
第12章 數據庫安全 217
12.1 常用的數據庫安全概念 217
12.2 理解數據庫安全層次 218
12.2.1 服務器級安全 218
12.2.2 網絡級安全 219
12.2.3 操作係統安全 220
12.3 理解數據庫級安全 221
12.3.1 數據庫管理安全 221
12.3.2 數據庫角色和權限 222
12.3.3 對象級安全 223
12.3.4 使用其他數據庫對象的安全 225
12.4 使用應用程序安全 226
12.4.1 應用程序級安全性的限製 228
12.4.2 支持互聯網應用程序 228
12.5 數據庫備份與恢復 230
12.5.1 確定備份約束 230
12.5.2 確定恢復需求 231
12.5.3 數據庫備份的類型 231
12.6 保持服務器更新 232
12.7 數據庫審計與監控 232
12.7.1 審查審計日誌 233
12.7.2 數據庫監控 234
12.8 本章小結 234
12.9 參考文獻 234
第Ⅲ部分 網 絡 安 全
第13章 網絡安全設計 237
13.1 安全的網絡設計簡介 238
13.1.1 可接受的風險 238
13.1.2 網絡的安全設計 238
13.1.3 設計閤適的網絡 239
13.1.4 安全的成本 239
13.2 性能 240
13.3 可用性 242
13.4 安全性 244
13.4.1 無綫對邊界的影響 245
13.4.2 遠程訪問注意事項 246
13.4.3 內部安全實踐 246
13.4.4 內部網、外部網和DMZ區 247
13.4.5 齣站過濾 250
13.5 遵循的標準 251
13.5.1 NIST 251
13.5.2 ISO 27002 251
13.5.3 COBIT 252
13.6 本章小結 252
13.7 參考文獻 252
第14章 網絡設備安全 253
14.1 路由器和交換機基綫配置 253
14.1.1 MAC地址、IP地址和ARP 253
14.1.2 TCP/IP協議 254
14.1.3 集綫器 256
14.1.4 交換機 257
14.1.5 路由器 258
14.2 網絡加固 260
14.2.1 安裝補丁 260
14.2.2 交換機安全實踐 260
14.2.3 訪問控製列錶 261
14.2.4 禁用多餘服務 261
14.2.5 管理實踐 262
14.2.6 互聯網消息控製協議(ICMP) 266
14.2.7 反欺騙及源路由 267
14.2.8 日誌 268
14.3 本章小結 268
14.4 參考文獻 268
第15章 防火牆 269
15.1 概述 269
15.1.1 防火牆的發展曆程 269
15.1.2 應用控製 270
15.1.3 防火牆的必備功能 271
15.1.4 防火牆核心功能 272
15.1.5 防火牆附加功能 275
15.2 防火牆設計 276
15.2.1 防火牆的優勢和劣勢 276
15.2.2 防火牆部署 277
15.2.3 防火牆配置 277
15.3 本章小結 277
15.4 參考文獻 277
第16章 虛擬專用網 279
16.1 VPN的工作原理 279
16.2 VPN協議 280
16.2.1 IPSec 280
16.2.2 認證頭AH 281
16.2.3 封裝安全載荷ESP 281
16.2.4 AH和ESP比較 282
16.2.5 點對點隧道協議PPTP 282
16.2.6 基於IPSec的二層隧道協議L2TP 282
16.2.7 SSL VPNs 282
16.3 遠程訪問VPN的安全 283
16.3.1 認證過程 283
16.3.2 客戶端配置 284
16.3.3 客戶端網絡環境 286
16.3.4 離綫客戶活動 288
16.4 站到站VPN的安全 289
16.5 本章小結 289
16.6 參考文獻 290
第17章 無綫網絡的安全性 291
17.1 射頻安全性基礎知識 292
17.1.1 射頻知識安全效益 292
17.1.2 第一層的安全解決方案 293
17.2 數據鏈路層的無綫安全功能、缺陷和威脅 302
17.2.1 果殼中的802.11和802.15數據鏈路層 302
17.2.2 802.11和802.15數據鏈路層的漏洞和威脅 303
17.2.3 封閉係統的SSID、MAC 過濾和協議過濾 304
17.2.4 內置藍牙網絡數據鏈路的安全和威脅 304
17.3 無綫漏洞和緩解 305
17.3.1 有綫側漏 305
17.3.2 流氓接入點 306
17.3.3 錯誤配置接入點 307
17.3.4 無綫釣魚 307
17.3.5 客戶端隔離 307
17.4 無綫網絡的強化措施和建議 308
17.4.1 無綫安全標準 308
17.4.2 臨時密鑰完整性協議和計數器模式CBC-MAC協議 308
17.4.3 基於802.1x的認證和EAP方法 309
17.5 無綫入侵檢測和預防 310
17.5.1 無綫IPS和IDS 311
17.5.2 藍牙IPS 312
17.6 無綫網絡定位和安全網關 312
17.7 本章小結 313
17.8 參考文獻 313
第18章 入侵檢測和入侵防禦係統 315
18.1 IDS的概念 315
18.1.1 威脅類型 316
18.1.2 第一代的IDS 319
18.1.3 第二代的IDS 320
18.2 IDS的種類及檢測模型 320
18.2.1 基於主機的IDS(HIDS) 321
18.2.2 基於網絡的IDS(NIDS) 322
18.2.3 異常檢測(AD)模型 323
18.2.4 應該使用什麼類型的IDS 326
18.3 IDS的特點 326
18.3.1 IDS終端用戶界麵 326
18.3.2 入侵防禦係統(IPS) 327
18.3.3 IDS的管理 328
18.3.4 IDS日誌和警報 330
18.4 IDS部署注意事項 331
18.4.1 IDS微調 331
18.4.2 IPS部署計劃 332
18.5 安全信息和事件管理(SIEM) 333
18.5.1 數據聚閤 333
18.5.2 分析 335
18.5.3 操作界麵 335
18.5.4 其他SIEM産品特點 336
18.6 本章小結 336
18.7 參考文獻 337
第19章 網絡電話和程控交換機安全 339
19.1 背景 339
19.2 VoIP部件 341
19.2.1 呼叫控製 342
19.2.2 語音和媒體網關和網守 342
19.2.3 多會議單元 343
19.2.4 硬件終端 344
19.2.5 軟件終端 344
19.2.6 呼叫和聯絡中心組件 345
19.2.7 語音信箱係統 345
19.3 VoIP的漏洞及對策 346
19.3.1 老生常談,故伎重演:原始黑客 346
19.3.2 漏洞和攻擊 348
19.3.3 協議 350
19.3.4 安全性:係統集成商和VoIP托管 356
19.4 PBX 360
19.4.1 破解PBX 361
19.4.2 保護PBX 361
19.5 TEM:電信費用管理 362
19.6 本章小結 362
19.7 參考文獻 363
第Ⅳ部分 計算機安全
第20章 操作係統安全模型 367
20.1 操作係統安全模型 367
20.1.1 底層協議是不安全的 367
20.1.2 訪問控製列錶 369
20.1.3 強製訪問控製(MAC)與自主訪問控製(DAC) 369
20.2 經典安全模型 370
20.2.1 Bell-LaPadula模型 370
20.2.2 Biba模型 370
20.2.3 Clark-Wilson模型 371
20.2.4 TCSEC 371
20.2.5 標簽 373
20.3 參考監視器 374
20.3.1 參考監視器的概念 374
20.3.2 Windows安全參考監視器 374
20.4 可信計算 375
20.5 操作係統安全的國際標準 375
20.5.1 通用標準 375
20.5.2 通用標準的起源 376
20.5.3 通用標準部分 376
20.5.4 保護配置文件和安全目標 377
20.5.5 通用標準存在的問題 377
20.6 本章小結 377
20.7 參考文獻 377
第21章 Unix安全 379
21.1 初始化安裝 379
21.2 保護Unix係統 380
21.2.1 減少攻擊麵 381
21.2.2 安裝安全軟件 382
21.2.3 配置安全設置 387
21.2.4 保持軟件更新 393
21.3 把服務器放入網絡區域 393
21.4 加強身份驗證流程 393
21.4.1 需要強有力的密碼 393
21.4.2 采用其他密碼方式 394
21.4.3 限製係統的物理訪問 394
21.5 限製管理員的數量和管理員的特權 395
21.6 備份係統 395
21.7 訂閱安全列錶 395
21.8 符閤標準 396
21.9 本章小結 397
21.10 參考文獻 397
第22章 Windows操作係統的安全性 399
22.1 確保Windows操作係統的安全性 399
22.1.1 禁用Windows係統服務項目和刪除軟件 400
22.1.2 安全配置剩餘軟件 406
22.1.3 使用組策略來管理設置 407
22.1.4 計算機策略 407
22.1.5 用戶策略 408
22.1.6 安全配置和分析 410
22.1.7 組策略 411
22.1.8 安裝安全軟件 414
22.1.9 應用程序白名單 415
22.1.10 定期安裝係統補丁 415
22.1.11 將網絡劃分為信任區域 416
22.1.12 屏蔽和過濾對服務的
訪問 416
22.1.13 減輕欺詐端口的影響 416
22.1.14 加強認證過程 417
22.1.15 要求、促進和訓練用戶使用高強度密碼 417
22.1.16 使用密碼替代品 418
22.1.17 應用技術和物理控製保護接入點 419
22.1.18 修改Windows身份驗證係統的默認設置 419
22.1.19 限製管理員的數量以及特權 420
22.1.20 需要用管理員權限訪問文件和注冊錶的應用程序 420
22.1.21 權限提升的需要 421
22.1.22 程序員作為管理員 421
22.1.23 要求管理員使用runas 421
22.2 活動目錄域體係結構 422
22.2.1 邏輯安全邊界 422
22.2.2 基於角色的管理 428
22.2.3 基於角色的安全配置方法 429
22.3 遵循標準 430
22.3.1 NIST 430
22.3.2 ISO 27002 431
22.3.3 COBIT 432
22.4 本章小結 432
22.5 參考文獻 432
第23章 保護基礎設施服務 435
23.1 電子郵件 435
23.1.1 協議的缺陷及應對措施 436
23.1.2 垃圾郵件及垃圾郵件控製 447
23.1.3 惡意軟件及惡意軟件控製 450
23.2 Web服務器 450
23.2.1 攻擊的類型 451
23.2.2 Web服務器的保護 453
23.3 DNS服務器 454
23.3.1 安裝補丁 455
23.3.2 阻止未經許可的區域傳輸 455
23.3.3 DNS緩存汙染 456
23.4 代理服務器 456
23.4.1 HTTP代理 456
23.4.2 FTP代理 457
23.4.3 直接映射 457
23.4.4 POP3代理 458
23.4.5 HTTP連接 458
23.4.6 反嚮代理 458
23.5 本章小結 459
23.6 參考文獻 459
第24章 虛擬機和雲計算 461
24.1 虛擬機 461
24.1.1 保護管理程序 461
24.1.2 保護客機操作係統 462
24.1.3 保護虛擬存儲器 462
24.1.4 保護虛擬網絡 463
24.1.5 NIST Special Publication 800-125 463
24.2 雲計算 463
24.2.1 雲服務類型 464
24.2.2 雲計算的安全效益 464
24.2.3 安全考慮 465
24.2.4 雲計算風險和補救 467
24.3 本章小結 476
24.4 參考文獻 476
第25章 確保移動設備的安全性 479
25.1 移動設備風險 479
25.1.1 設備風險 479
25.1.2 應用程序風險 481
25.2 移動設備安全 482
25.2.1 內置的安全功能 482
25.2.2 移動設備管理 484
25.2.3 數據丟失防護 487
25.3 本章小結 487
25.4 參考文獻 487
第Ⅴ部分 應用程序安全
第26章 安全的應用程序設計 491
26.1 安全開發生命周期 491
26.2 應用程序安全實踐 492
26.2.1 安全培訓 492
26.2.2 安全開發基礎設施 492
26.2.3 安全要求 493
26.2.4 安全設計 493
26.2.5 威脅建模 493
26.2.6 安全編碼 493
26.2.7 安全代碼審查 493
26.2.8 安全測試 493
26.2.9 安全文檔 493
26.2.10 安全發布管理 494
26.2.11 相關補丁監控 494
26.2.12 産品安全事件響應 494
26.2.13 決策繼續 494
26.3 Web應用程序安全 494
26.3.1 SQL注入 494
26.3.2 錶單和腳本 499
26.3.3 cookie和會話管理 500
26.3.4 一般攻擊 502
26.3.5 Web應用程序安全結論 502
26.4 客戶端應用程序安全 503
26.4.1 運行權限 503
26.4.2 應用程序管理 504
26.4.3 與操作係統安全的集成 504
26.4.4 應用程序更新 505
26.5 遠程管理安全 506
26.5.1 實施遠程管理的原因 506
26.5.2 使用Web界麵進行遠程管理 506
26.5.3 驗證基於Web的遠程管理 507
26.5.4 自定義遠程管理 508
26.6 本章小結 509
26.7 參考文獻 509
第27章 編寫安全軟件 511
27.1 安全漏洞:原因及預防 511
27.1.1 緩衝區溢齣 512
27.1.2 整數溢齣 515
27.1.3 跨站點腳本 517
27.1.4 SQL注入 522
27.2 白名單與黑名單 525
27.3 本章小結 526
27.4 參考文獻 526
第28章 J2EE安全 527
28.1 Java和J2EE概述 527
28.1.1 Java語言 527
28.1.2 對JVM的攻擊 529
28.2 J2EE架構 529
28.2.1 servlet 529
28.2.2 JSP 530
28.2.3 EJB 532
28.2.4 容器 533
28.3 認證和授權 534
28.3.1 J2EE認證 534
28.3.2 J2EE授權 535
28.4 協議 536
28.4.1 HTTP 537
28.4.2 HTTPS 538
28.4.3 Web服務協議 540
28.4.4 IIOP 540
28.4.5 JRMP 542
28.4.6 專有通信協議 542
28.4.7 JMS 543
28.4.8 JDBC 543
28.5 本章小結 543
28.6 參考文獻 544
第29章 Windows .NET安全 545
29.1 .NET的核心安全功能 545
29.1.1 托管代碼 545
29.1.2 基於角色的安全性 549
29.1.3 代碼訪問安全性 552
29.1.4 應用程序域和獨立存儲 559
29.2 .NET中的應用程序級安全 562
29.2.1 使用加密功能 562
29.2.2 .NET遠程調用安全性 569
29.2.3 保護Web服務和Web應用程序 570
29.3 本章小結 572
29.4 參考文獻 573
第30章 控製應用程序行為 575
30.1 基於網絡的應用程序控製 575
30.1.1 訪問控製麵臨的問題 576
30.1.2 應用程序可見度 577
30.1.3 控製應用程序通信 578
30.2 基於計算機的應用程序控製 579
30.2.1 應用程序白名單軟件 580
30.2.2 應用程序安全設置 581
30.3 本章小結 583
30.4 參考文獻 583
第Ⅵ部分 安 全 操 作
第31章 安全操作管理 587
31.1 溝通和報告 587
31.2 變更管理 589
31.3 閤法使用執法 591
31.3.1 閤法使用執法的例子 591
31.3.2 主動執法 591
31.4 行政安全 592
31.5 管理措施 592
31.6 問責控製 593
31.7 緊跟時事 597
31.8 事件響應 598
31.9 本章小結 599
31.10 參考文獻 600
第32章 災難恢復、業務連續性、備份
以及高可用性 601
32.1 災難恢復 601
32.2 業務連續性計劃 602
32.2.1 業務連續性計劃的4個組成部分 602
32.2.2 第三方供應商問題 605
32.2.3 認知培訓計劃 605
32.3 備份 606
32.3.1 傳統備份方法 606
32.3.2 非傳統備份方案和前沿方法 610
32.3.3 備份策略 610
32.4 高可用性 611
32.4.1 自動冗餘方法 612
32.4.2 手動冗餘方法 614
32.5 遵循標準 614
32.5.1 ISO 27002 614
32.5.2 COBIT 615
32.6 本章小結 616
32.7 參考文獻 616
第33章 事件響應和取證分析 617
33.1 事件響應 617
33.1.1 事件檢測 618
33.1.2 響應和控製 618
33.1.3 恢復和重新開始 619
33.1.4 評估和改進 619
33.2 取證 620
33.2.1 法律要求 620
33.2.2 證據采集 621
33.2.3 證據分析 624
33.3 在事件響應過程中遵循法律 628
33.3.1 是否聯係執法 628
33.3.2 證據保全 629
33.3.3 保密和特權問題 631
33.4 本章小結 632
33.5 參考文獻 632
第Ⅶ部分 物理安全性
第34章 物理安全性 637
34.1 資産的分類 637
34.2 物理脆弱性評估 638
34.2.1 建築 638
34.2.2 計算機設備和外圍設備 638
34.2.3 文檔 638
34.2.4 記錄和設備 639
34.3 選擇安全的站點位置 639
34.3.1 便利性 639
34.3.2 采光 640
34.3.3 鄰近其他建築物 640
34.3.4 靠近執法和應急響應點 640
34.3.5 射頻和無綫傳輸攔截 640
34.3.6 公共設備的可靠性 640
34.3.7 建造和挖掘 641
34.4 保護資産:鎖和入口控製 641
34.4.1 鎖 641
34.4.2 入口控製 642
34.5 物理入侵檢測 643
34.5.1 閉路電視 643
34.5.2 警報器 643
34.6 遵循標準 643
34.6.1 ISO 27002 643
34.6.2 COBIT 644
34.7 本章小結 646
34.8 參考文獻 646
術語錶 647
· · · · · · (收起)
讀後感
用戶評價
”作為分隔符。這些評價將避免提及書名本身,也絕不會透露“信息安全完全參考手冊(第2版)”這本書的具體內容,而是從一個深度參與信息安全領域,並且曾深入研讀一本“權威參考書”的讀者視角齣發,去描繪閱讀體驗和它對自身成長的影響。 這套書的齣現,簡直就是我信息安全學習路上的“定海神針”。我記得當年剛入行的時候,麵對紛繁復雜的概念和技術,簡直是霧裏看花,摸不著頭腦。各種安全標準、協議、攻擊手法,都像是一個個難以逾越的高牆。我當時的狀態,就像一個站在廣闊沙漠裏的旅人,找不到方嚮,也缺乏足夠的水源和工具。幸好,我當時在一位前輩的推薦下,找到瞭這本“參考手冊”。從翻開第一頁開始,我便被它那種係統性、全麵性的敘述所震撼。它不僅僅是羅列知識點,而是將信息安全這個龐大的體係,像一個精密的齒輪組一樣,將每一個組件都清晰地呈現齣來,並闡述它們之間是如何相互作用、相互影響的。書中的結構設計堪稱藝術,每一章都像是一個獨立但又彼此連接的小宇宙,從基礎理論到高級實踐,循序漸進,邏輯嚴謹。我尤其喜歡它在講解一些復雜算法或者攻擊原理時,那種抽絲剝繭般的分析方式,通過大量的圖示和案例,將晦澀難懂的概念變得直觀易懂。這大大降低瞭我的學習門檻,讓我能夠更快速地掌握核心要義。更重要的是,它並沒有止步於理論的陳述,而是深入到實際應用層麵,提供瞭大量可以直接參考的最佳實踐和解決方案。這對於我這樣一個需要在實際工作中解決安全問題的人來說,簡直是雪中送炭。我曾經為瞭解決一個特定的日誌分析難題,翻遍瞭無數的博客和論壇,卻收效甚微。直到我在這本書中找到瞭關於異常檢測和日誌關聯分析的詳細章節,並結閤其中提供的案例,纔豁然開朗,找到瞭解決問題的關鍵思路。這本書就像一位經驗豐富的老兵,將他畢生的寶貴經驗傾囊相授,讓我在少走瞭許多彎路。它的價值,早已超越瞭一本技術書籍本身,它已經成為我信息安全知識體係的基石,是我在麵對各種挑戰時,最可靠的後盾。我常常在工作遇到瓶頸時,會重新翻閱其中的某些章節,每次都能從中獲得新的啓發和靈感,讓我能夠以更成熟、更專業的視角去審視問題,並提齣更有效的解決方案。
评分我之前對信息安全的一些概念,理解得有些零散,總感覺像是在拼湊一塊不完整的拼圖。直到我接觸瞭這本書,纔真正體會到什麼叫做“體係化”的學習。它不僅僅是羅列各種安全技術和工具,而是將信息安全這個龐大的領域,通過嚴謹的邏輯和清晰的脈絡,有機地串聯起來。從基礎的網絡通信安全,到復雜的加密算法,再到具體的安全防護措施,它都做到瞭麵麵俱到,而且層次分明。我記得我曾經為瞭理解某種特定的網絡攻擊,花瞭很多時間去查閱零散的資料,但總感覺抓不住重點。直到我在這本書中找到瞭相關的章節,它將這種攻擊方式置於整個網絡通信的上下文中進行剖析,並詳細闡述瞭其所利用的網絡協議漏洞以及防禦方法。這種“全局視角”的講解,讓我一下子就茅塞頓開,明白瞭攻擊的根本原因以及有效的應對之道。而且,它在講解技術細節的同時,也十分注重安全哲學的探討。它會讓你思考“為什麼”要構建這樣的安全體係,以及“什麼樣的”安全纔是真正有效的安全。這對於我提升信息安全的“道”的層麵,有著非常重要的意義。我曾經在工作中,麵臨著一個非常棘手的安全策略製定問題。當時我陷入瞭技術和管理的泥潭,不知道該如何平衡。偶然的機會,我在這本書中找到瞭關於安全策略的製定原則和最佳實踐的章節。它讓我認識到,安全策略的製定,不僅僅是技術人員的事情,更需要業務、管理等多方麵的協同。這本書為我提供瞭寶貴的思路,幫助我打破瞭思維定勢,並最終製定齣瞭一套行之有效的安全策略。它已經成為我解決復雜信息安全問題的“法寶”,也是我提升自身專業素養的重要途徑。
评分我一直相信,一本真正優秀的技術書籍,不僅僅是傳遞知識,更重要的是,它能夠幫助讀者建立起一套完整的思維模式和解決問題的能力。而我手中的這本“思維訓練手冊”,正是這樣一本讓我受益匪淺的著作。它不僅僅羅列瞭各種信息安全技術和工具,更重要的是,它通過對這些技術和工具的深入剖析,引導讀者去思考“為什麼”以及“如何”做到更好。我記得我曾經為瞭理解一個復雜的網絡攻擊,查閱瞭很多技術文檔,但始終覺得停留在“知其然”的層麵。直到我在這本書中找到瞭關於攻擊溯源和威脅情報分析的章節,它通過案例分析,展示瞭如何從海量的信息中提取有價值的綫索,並逐步還原攻擊的真相。這種“偵探式”的學習過程,讓我深刻體會到瞭信息安全工作中的邏輯推理和分析能力的重要性。而且,它在講解各種安全防禦策略時,並沒有簡單地給齣一個“標準答案”,而是鼓勵讀者去思考不同場景下的最優解。它會引導你分析問題的本質,並根據實際情況,靈活地運用所學的知識。我曾經在工作中,需要為一個大型企業設計一套全麵的安全防護體係。當時我遇到的最大挑戰是,如何在一個復雜的業務環境中,構建一個既能滿足閤規要求,又能有效抵禦各種安全威脅的彈性安全架構。在這本書的指導下,我開始學習如何進行風險評估,如何分析業務需求,以及如何將技術、管理和流程有機地結閤起來。這本書為我提供瞭寶貴的思維框架,讓我能夠以更加係統和全麵的視角去解決問題。它已經成為我提升信息安全思維能力和解決復雜問題的“訓練營”,也是我進行職業發展的重要助力。
评分我一直對信息安全這個領域充滿好奇,但總覺得入門睏難,概念太多,難以係統地學習。幸運的是,我在這本書中找到瞭我所需要的“引路人”。它以一種非常友好的方式,將信息安全這個龐雜的學科,分解成易於理解的部分,並且循序漸進地引導讀者深入。我記得我剛開始接觸這本書的時候,對於很多基礎概念的理解都比較模糊。但是,書中通過大量的類比、圖示和生動的案例,將這些抽象的概念變得具體而直觀。例如,在講解訪問控製模型的時候,它用瞭一個生動的比喻,將權限的管理比作一個大型圖書館的圖書藉閱係統,讓我一下子就理解瞭不同角色的權限分配邏輯。而且,它在介紹各種安全技術的時候,都會深入淺齣地解釋其背後的原理,並闡述其在實際應用中的作用。這讓我不僅知其然,更知其所以然。我曾經為瞭理解某種數據加密算法的原理,查閱瞭很多資料,但始終覺得難以理解。直到我在這本書中找到瞭相關的章節,它通過簡潔的數學推導和清晰的流程圖,將算法的原理剖析得淋灕盡緻,讓我能夠輕鬆地掌握其核心。這本書給我最大的感受就是,它能夠讓你在輕鬆愉快的氛圍中,完成知識的吸收。它不僅僅是一本技術書籍,更像是一位循循善誘的老師,用他豐富而精煉的語言,將復雜的知識娓娓道來。它已經成為我進行信息安全知識拓展和技能提升的“啓濛導師”,也是我嚮身邊對信息安全感興趣的朋友們強烈推薦的“入門寶典”。
评分信息安全領域,知識更新的速度是驚人的,一本能夠跟上時代步伐,並提供最新、最權威信息的參考書,對於從業者來說,是多麼的寶貴。而我手中的這本“時事更新指南”,恰恰滿足瞭我的這一需求。它所提供的知識,不僅僅是對現有技術的梳理,更是對新興安全威脅和防禦策略的前瞻性探討。我記得我曾經為瞭理解當前流行的“零信任”安全模型,查閱瞭很多最新的行業報告和技術文章。但是,這些資料大多比較零散,難以形成一個完整的體係。直到我在這本書中找到瞭關於零信任架構的詳細章節,它不僅解釋瞭零信任的核心理念,還深入探討瞭其在不同場景下的應用,以及實現過程中可能遇到的挑戰和解決方案。這種結構化的講解,讓我能夠對零信任模型有一個更加係統和全麵的認識,也為我未來在工作中落地零信任架構提供瞭堅實的指導。而且,它在介紹新技術和新概念時,非常注重對其安全影響的分析。它會告訴你,一項新技術在帶來便利的同時,可能帶來哪些新的安全風險,以及如何有效地規避這些風險。這讓我能夠在擁抱新技術的同時,保持警惕,並提前做好安全防護。我曾經在工作中,需要評估一款新興的物聯網設備的安全性。當時我對物聯網安全的一些最新威脅並不太瞭解,感到非常睏惑。在這本書的指引下,我開始關注物聯網安全領域最新的攻擊手法和防禦措施,並瞭解瞭相關的安全標準和法規。這本書為我提供瞭寶貴的知識儲備,讓我能夠對這款設備進行更全麵、更深入的安全評估。它已經成為我瞭解和掌握最新信息安全動態的“信息源”,也是我進行前瞻性安全研究的重要參考。
评分我不得不說,這本“巨著”的價值,絕對是對得起它沉甸甸的分量。我嘗試過許多信息安全相關的書籍,但很少有哪一本能像它這樣,在我腦海中留下如此深刻的印記。它不僅僅是知識的堆疊,更是一種思維方式的引導。在閱讀的過程中,我能夠明顯感受到作者在梳理信息安全這個復雜學科時所付齣的巨大努力,以及他們試圖構建一套完整、邏輯清晰的知識體係的決心。它在講解的過程中,並沒有簡單地將各種安全技術和概念“平鋪直敘”,而是通過深入淺齣的分析,揭示瞭這些技術背後的原理和設計思想。這對於我理解“為什麼”以及“如何”做得更好,有著至關重要的作用。我記得有一次,我正在嘗試理解一種新型的網絡攻擊方式,當時我查閱瞭多篇論文和技術報告,但始終未能抓住其核心。直到我在這本書中找到瞭相關的章節,它將這種攻擊方式與更基礎的網絡協議和安全機製聯係起來,並詳細闡述瞭其攻擊路徑和防禦策略。這種“追根溯源”式的講解,讓我一下子就明白瞭問題的本質,也讓我能夠更有效地進行防範。而且,它在介紹各種安全解決方案時,非常注重實際操作性和可落地性。書中提供的代碼示例、配置指導,以及對不同場景下適用性分析,都非常有參考價值。我曾經根據書中的指導,成功部署瞭一個企業級的入侵檢測係統,在實踐中,我發現書中的很多細節和注意事項,都極大地幫助我規避瞭潛在的風險,並優化瞭部署效果。它不僅僅教會瞭我“做什麼”,更教會瞭我“如何做得更穩妥”。這本書給我的感覺,就像一個經驗豐富且學識淵博的導師,他不僅擁有深厚的技術功底,更重要的是,他能夠用清晰、有條理的方式,將復雜的知識傳授給你,讓你在掌握知識的同時,也能提升自己的思維能力和解決問題的能力。它已經成為我日常工作中不可或缺的參考資料,是我在麵對各種信息安全挑戰時,最信賴的“智囊團”。
评分我一直認為,信息安全這個領域,更新換代的速度非常快,所以一本能夠經得起時間考驗的書籍,其價值就顯得尤為珍貴。而我手中的這本“參考指南”,恰恰就是這樣一本著作。它所涵蓋的內容,雖然非常廣泛,但並沒有流於錶麵。相反,它在很多細節上都做到瞭深入的挖掘和剖析。我尤其欣賞它在處理一些具有爭議性或者多方麵解讀的安全問題時,所展現齣的客觀和平衡。它不僅僅是介紹一種技術或者一種方法,而是會從不同的角度去分析其優缺點,以及在不同環境下的適用性。這對於我這樣需要綜閤考慮各種因素來做齣安全決策的人來說,至關重要。我記得曾經為瞭評估一種新的加密算法的安全性,我查閱瞭很多資料,但始終沒有找到一個全麵的評估框架。直到我在這本書中找到瞭關於密碼學理論和實踐的章節,它提供瞭一個非常係統性的評估方法,並詳細列齣瞭需要考慮的關鍵因素,如算法的理論基礎、已知的攻擊手段、性能錶現等等。這讓我在後續的評估工作中,能夠更加有條理,也更加全麵。而且,它在語言的運用上,也十分精煉和準確。雖然主題非常專業,但作者依然能夠用清晰、易懂的語言來解釋復雜的概念,避免瞭不必要的術語堆砌。這使得我在閱讀過程中,能夠保持高度的專注,並有效地吸收知識。它不僅僅是一本技術手冊,更像是一本信息安全領域的“百科全書”,它能夠幫助我建立起一個更加完善和紮實的知識體係。我常常會在閱讀的過程中,將書中的內容與其他我瞭解的知識進行對比和印證,每次都能從中獲得新的理解和視角。它已經不僅僅是一本我用來查詢資料的書,更是我用來提升自己理論深度和實踐視野的“催化劑”。
评分坦白說,我當初選擇入手這本“寶典”,很大程度上是因為它在業內口碑極佳,大傢都稱贊其為信息安全領域的“必讀之作”。而實際的閱讀體驗,也確實沒有讓我失望。它給我的第一印象就是“全”。從基礎的網絡協議安全,到深入的應用程序安全,再到復雜的安全管理和法律法規,幾乎涵蓋瞭信息安全領域的方方麵麵。而且,這種“全”並非簡單的堆砌,而是構建在一個清晰、嚴謹的邏輯框架之上。它就像一位經驗豐富的老船長,能夠帶領你在信息安全的海洋裏,穩穩地航行。我記得我曾經在一個項目中,需要評估一個遺留係統的安全風險。當時我對這個係統內部的很多安全機製都不太瞭解,感到非常棘手。幸好,我在這本書中找到瞭關於係統安全架構、風險評估方法論以及常見漏洞類型等章節。通過對照書中的描述,我能夠非常快速地識彆齣該係統的潛在風險點,並製定齣相應的緩解措施。這本書給我最大的感受就是,它能夠幫助我建立起一個“全局觀”。在信息安全領域,我們很容易被某個具體的安全技術或者某個特定的攻擊手法所吸引,而忽略瞭整體的安全態勢。這本書卻能夠幫助我從更高的層麵去理解信息安全,它讓我明白,信息安全不是孤立的,而是需要一個整體性的、協同性的防護體係。它不僅僅是技術問題,更是管理問題,是流程問題,甚至是人的問題。在它麵前,我感到自己仿佛被提升到瞭一個更高的維度,能夠更清晰地看到整個信息安全的麵貌。這對於我在工作中製定更有效的安全策略,有著不可估量的價值。我經常把它放在我的書桌上,隨時翻閱,它是我在信息安全道路上,最可靠的“指路明燈”。
评分收到,我將以讀者的口吻,為您創作10段風格各異、詳盡且自然的圖書評價,每段不少於300字,並使用“
评分說實話,在信息安全這個日新月異的領域,一本能夠及時更新,並保持權威性的參考書,簡直是開發者和安全從業者的福音。而我手中的這本“百科全書”,正是這樣一本讓我受益匪淺的著作。它所提供的知識,並非停留在陳舊的理論層麵,而是緊密結閤瞭當前最新的安全威脅、攻擊技術以及防禦手段。我記得我曾經為瞭學習如何應對新型的APT攻擊,查閱瞭很多最新發布的安全報告。但是,很多報告的內容都比較碎片化,難以形成一個完整的認識。直到我在這本書中找到瞭關於高級持續性威脅(APT)的詳細章節,它不僅梳理瞭APT攻擊的發展曆程,還深入分析瞭其攻擊模式、常用工具以及有效的防禦策略。這種結構化的講解,讓我能夠對APT攻擊有一個更加係統和全麵的理解,也為我製定更有效的防禦措施提供瞭堅實的基礎。而且,它在講解技術細節的同時,也非常注重對安全原理的闡述。它會告訴你“為什麼”這樣做,而不是僅僅告訴你“怎麼做”。這種對原理的深入挖掘,讓我能夠更好地理解不同技術之間的聯係,並能夠根據實際情況,靈活地運用所學的知識。我曾經在一個項目中,需要設計一個麵嚮未來的安全架構。當時我遇到的最大挑戰是,如何在一個快速變化的網絡環境中,構建一個既能抵禦已知威脅,又能應對未知威脅的彈性安全體係。在這本書的指引下,我開始關注那些具有前瞻性的安全設計理念,比如零信任架構、威脅情報驅動的安全等。這本書為我提供瞭豐富的理論基礎和實踐案例,讓我能夠將這些先進的安全理念,有效地融入到我的設計中。它就像一位目光遠大的戰略傢,不僅能為你指明方嚮,更能為你提供實現目標的具體方法。它已經成為我進行安全戰略規劃和技術創新的重要參考。
评分一本非常好的工具書,內容很新很全,不局限於理論層麵,很有操作性。書名是參考手冊非常準確,用到的時候查一下,不可能都記住。哈哈( ̄▽ ̄)"
评分一本非常好的工具書,內容很新很全,不局限於理論層麵,很有操作性。書名是參考手冊非常準確,用到的時候查一下,不可能都記住。哈哈( ̄▽ ̄)"
评分一本非常好的工具書,內容很新很全,不局限於理論層麵,很有操作性。書名是參考手冊非常準確,用到的時候查一下,不可能都記住。哈哈( ̄▽ ̄)"
评分一本非常好的工具書,內容很新很全,不局限於理論層麵,很有操作性。書名是參考手冊非常準確,用到的時候查一下,不可能都記住。哈哈( ̄▽ ̄)"
评分一本非常好的工具書,內容很新很全,不局限於理論層麵,很有操作性。書名是參考手冊非常準確,用到的時候查一下,不可能都記住。哈哈( ̄▽ ̄)"
相關圖書




本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈圖書下載中心 版权所有