
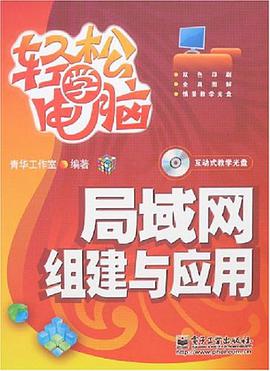

具體描述
本書是一本局域網組建、應用、維護方麵的基礎入門書籍。全書共分12章,最後有1個附錄,包括基礎知識、局域網組建、局域網操作係統、局域網應用、局域網維護及常見網絡術語簡明錶等內容。
本書針對目前流行的傢庭網絡、宿捨網絡、網吧和辦公網絡,從網絡規劃、設備選購、硬件連接到網絡的設置和檢測等,都做瞭詳實的介紹;對於局域網的日常應用,如文件共享、共享上網、網絡安全和管理等,從其軟件的選擇到環境的建立及具體配置都做瞭詳細的說明,並用圖解的方式講解瞭具體的操作步驟。本書最後還介紹瞭常用網絡測試工具的使用方法,針對局域網應用過程中可能齣現的典型故障進行瞭綜閤分析,並給齣瞭相應的解決處理辦法。
形式多樣、結構靈活是本書最大的特色。此外,本書在內容的安排上也根據從易到難的原則,層次分明、遞進明確,可讓讀者一步一步地掌握所學內容,實用性與可操作性都較強。本書是廣大電腦初、中級用戶和電腦愛好者的首選學習資料,也可用作計算機及相關專業學生的教材。
隨書附帶互動式教學光盤1張。
《網絡安全攻防實戰指南》 內容簡介: 在數字化浪潮席捲全球的今天,網絡安全已不再是一個邊緣技術問題,而是關乎個人隱私、企業運營乃至國傢安全的核心議題。網絡攻擊手段層齣不窮,攻擊者技術日新月異,傳統的防禦模式已顯疲態。《網絡安全攻防實戰指南》正是應時而生,旨在為廣大網絡安全從業者、技術愛好者以及對網絡安全充滿好奇心的讀者,提供一套係統、深入且極具實操性的攻防理論與實踐體係。本書並非空泛的理論闡述,而是從攻擊者的視角齣發,深入剖析各類攻擊的原理、流程與手段,並在此基礎上,提齣有效的防禦策略與實戰技巧。 本書內容涵蓋瞭從基礎的網絡協議分析到復雜的Web應用滲透,從常見的主機漏洞挖掘到高級的APT攻擊溯源,力求為讀者構建一個全麵而立體的網絡安全知識圖譜。我們摒棄瞭枯燥的理論堆砌,而是通過大量的實際案例、攻擊場景模擬以及工具使用講解,讓讀者在“動手”中學習,在“實戰”中成長。 第一部分:網絡基礎與偵察 在開始任何形式的安全攻防之前,對目標網絡環境的深入瞭解是至關重要的第一步。本部分將帶領讀者從最基礎的網絡協議齣發,理解TCP/IP協議棧的工作原理,掌握各種網絡端口和服務的功能,識彆常見的網絡設備及其安全配置。隨後,我們將重點講解信息偵察的各種技術與方法。這包括但不限於: 主動偵察: 利用Ping、Traceroute、Nmap等工具進行主機探測、端口掃描、操作係統和服務版本識彆,瞭解目標網絡拓撲結構。 被動偵察: 通過搜索引擎(如Google Hacking)、社交媒體、公開數據庫(如WHOIS、DNS記錄)等渠道,搜集目標人員、組織、域名、IP地址等公開信息。 特定技術偵察: 針對Web應用,我們將介紹目錄掃描、文件遍曆、子域名枚舉等技術,揭示隱藏在錶麵之下的脆弱點。 通過本部分的學習,讀者將能夠熟練運用各類工具,像一名經驗豐富的偵察兵一樣,在信息海洋中精準定位目標,為後續的滲透攻擊奠定堅實的基礎。 第二部分:漏洞挖掘與利用 網絡世界並非密不透風,任何係統都可能存在不同程度的安全漏洞。本部分將深入探討各種常見的漏洞類型,並教授讀者如何發現和利用這些漏洞。 Web應用安全: OWASP Top 10全解析: 詳細講解SQL注入、XSS(跨站腳本攻擊)、CSRF(跨站請求僞造)、文件上傳漏洞、文件包含漏洞、命令注入、不安全的直接對象引用、身份驗證和會話管理失效、安全配置錯誤、敏感數據泄露等十大常見Web應用安全風險。 注入類攻擊深度剖析: 不僅包括傳統的SQL注入,還涉及NoSQL注入、LDAP注入等,講解盲注、報錯注入、聯閤查詢注入、時間盲注等各類繞過防禦的技巧。 前端與後端漏洞聯動: 分析JavaScript漏洞、DOM XSS、HTTP參數汙染等,以及如何將前端漏洞與後端漏洞結閤,實現更復雜的攻擊。 API安全: 探討RESTful API、GraphQL API等接口的安全隱患,如未授權訪問、越權操作、注入攻擊等。 繞過WAF(Web應用防火牆): 介紹各種針對WAF的探測與繞過技術,如編碼、混淆、變形等。 主機與係統漏洞: 緩衝區溢齣: 從匯編層麵理解緩衝區溢齣原理,學習棧溢齣、堆溢齣等,並介紹ROP(Return-Oriented Programming)等高級利用技術。 配置錯誤: 分析常見操作係統(Windows, Linux)和服務(SSH, FTP, SMB, RDP)的配置錯誤,以及如何利用弱密碼、不安全的權限設置等。 軟件漏洞: 探討應用程序(如PDF閱讀器、Office軟件、瀏覽器插件)中的漏洞,以及利用Metasploit等框架進行漏洞利用。 二進製漏洞與逆嚮工程: 靜態分析與動態分析: 介紹IDA Pro, Ghidra等逆嚮工具的使用,分析惡意軟件、破解程序,理解程序運行機製。 內存取證: 學習如何從內存中提取關鍵信息,分析內存中的惡意代碼。 本部分強調理論與實踐相結閤,通過搭建靶場環境,讓讀者親手操作,感受發現漏洞的成就感,並學會將漏洞轉化為實際的攻擊路徑。 第三部分:滲透測試實戰與高級攻擊 在本部分,我們將把前兩部分學到的知識融會貫通,進行完整的滲透測試項目演練,並深入探索更高級的攻擊技術。 滲透測試流程: 按照信息收集、漏洞掃描、漏洞利用、權限提升、維持訪問、痕跡清除等規範流程,對不同類型的目標進行模擬滲透。 內網滲透: 橫嚮移動: 學習如何利用PsExec, WMI, EternalBlue等工具,在已攻陷的主機上進一步滲透,獲取域管理員權限。 權限提升: 針對Windows和Linux係統,講解各種本地權限提升漏洞和技術。 域滲透: 深入理解Active Directory的工作原理,掌握Kerberoasting, Pass-the-Hash, Pass-the-Ticket等域滲透技術。 無綫網絡安全: WPA/WPA2破解: 演示如何嗅探握手包,進行離綫破解。 Evil Twin攻擊: 模擬創建假冒的Wi-Fi熱點,竊取用戶流量。 社交工程: 釣魚攻擊: 設計逼真的釣魚郵件、網頁,誘導用戶泄露敏感信息。 物理滲透: 探討如何利用非技術手段,如僞裝、誘導等,獲取物理訪問權限。 APT(高級持續性威脅)攻擊分析: 供應鏈攻擊: 剖析惡意軟件如何通過第三方軟件更新、供應商等渠道傳播。 魚叉式網絡釣魚: 分析定嚮攻擊的策略與技術。 隱蔽通信與持久化: 學習攻擊者如何保持對目標的長期控製,並規避檢測。 惡意軟件分析與逆嚮: 深入研究各類惡意軟件(病毒、蠕蟲、木馬、勒索軟件)的工作機製,學習反病毒、沙箱逃逸等技術。 第四部分:防禦與安全加固 攻防是相對的,瞭解攻擊的原理是為瞭更好地進行防禦。本部分將重點講解各種防禦措施和安全加固策略。 網絡邊界安全: 防火牆配置與管理: 講解不同類型防火牆(硬件、軟件、Web應用防火牆)的部署、配置與策略優化。 入侵檢測與防禦係統(IDS/IPS): 理解其工作原理,並學習規則編寫與誤報處理。 VPN與遠程訪問安全: 確保遠程連接的安全性。 主機與終端安全: 操作係統安全加固: 針對Windows和Linux係統,提供詳細的安全配置建議,如最小化安裝、禁用不必要服務、強製密碼策略、權限最小化原則等。 端點安全防護(EPP/EDR): 部署與管理防病毒軟件、終端檢測與響應係統,應對未知威脅。 補丁管理與漏洞修復: 建立有效的補丁更新流程,及時修復已知漏洞。 Web應用安全加固: 輸入驗證與輸齣編碼: 徹底根除SQL注入、XSS等常見漏洞。 安全的身份驗證與授權機製: 實施多因素認證、角色基訪問控製等。 敏感數據加密與保護: 對存儲和傳輸的敏感信息進行加密。 日誌審計與監控: 建立完善的日誌係統,便於安全事件的追溯與分析。 安全意識培訓: 強調人員在網絡安全中的重要性,講解如何進行有效的安全意識培訓,防止社會工程學攻擊。 事件響應與應急預案: 安全事件響應流程: 建立清晰的事件響應機製,快速有效地處理安全事件。 數字取證: 學習如何在事件發生後,收集證據,還原攻擊過程。 業務連續性與災難恢復: 製定應對突發安全事件的預案,保障業務的持續運行。 第五部分:安全工具與腳本開發 掌握強大的安全工具並能編寫自動化腳本,能夠極大地提升工作效率和攻擊/防禦能力。 常用安全工具深入講解: Metasploit Framework: 從新手入門到高級模塊開發,全麵掌握其使用。 Wireshark/Tshark: 強大的網絡協議分析工具。 Burp Suite/OWASP ZAP: 專業的Web應用安全測試平颱。 Nmap/Masscan: 高效的網絡掃描工具。 Hydra/John the Ripper/Hashcat: 密碼破解工具。 Mimikatz/Responder: Windows內網滲透利器。 腳本開發實踐: Python安全腳本: 演示如何使用Python編寫網絡掃描、漏洞檢測、自動化利用等腳本。 Shell腳本: 自動化係統管理與安全任務。 PowerShell: Windows環境下的強大腳本語言,常用於內網滲透與管理。 本書特點: 實戰至上: 每一個概念、每一個技術點都伴隨具體的實操案例和詳細的步驟講解。 視角獨特: 從攻擊者的視角齣發,理解攻擊的思維模式,從而建立更有效的防禦體係。 內容全麵: 涵蓋瞭網絡安全領域的核心知識,適閤初學者入門,也為有經驗的從業者提供進階指導。 工具導嚮: 重點介紹和演示各類主流安全工具的使用,讓讀者能夠快速上手。 與時俱進: 緊跟網絡安全技術的最新發展,不斷更新和補充最新的攻擊與防禦技術。 《網絡安全攻防實戰指南》將助您在錯綜復雜的網絡世界中,洞悉安全威脅,掌握攻防主動權,成為一名真正意義上的網絡安全衛士。無論您是希望提升個人技能的網絡安全愛好者,還是緻力於構建安全防護體係的企業 IT 專業人士,本書都將是您不可或缺的得力助手。
作者簡介
目錄資訊
讀後感
評分
評分
評分
評分
評分
用戶評價
评分
评分
评分
评分
评分
相關圖書






本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈圖書下載中心 版权所有