
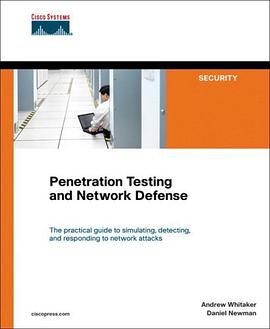
Penetration Testing and Network Defense (Networking Technology) pdf epub mobi txt 电子书 下载 2026
- 渗透测试
- 网络安全
- 网络防御
- 网络技术
- 信息安全
- 漏洞分析
- 安全测试
- 网络协议
- 安全实践
- 攻击防御

具体描述
<P style="MARGIN: 0in 0in 0pt" soNormal>The practical guide to simulating, detecting, and responding to network attacks </P> <UL> <LI>Create step-by-step testing plans <LI>Learn to perform social engineering and host reconnaissance <LI>Evaluate session hijacking methods <LI>Exploit web server vulnerabilities <LI>Detect attempts to breach database security <LI>Use password crackers to obtain access information <LI>Circumvent Intrusion Prevention Systems (IPS) and firewall protections and disrupt the service of routers and switches <LI>Scan and penetrate wireless networks <LI>Understand the inner workings of Trojan Horses, viruses, and other backdoor applications <LI>Test UNIX, Microsoft, and Novell servers for vulnerabilities <LI>Learn the root cause of buffer overflows and how to prevent them <LI>Perform and prevent Denial of Service attacks</LI></UL> <P style="MARGIN: 0in 0in 0pt" soNormal>Penetration testing is a growing field but there has yet to be a definitive resource that instructs ethical hackers on how to perform a penetration test with the ethics and responsibilities of testing in mind. Penetration Testing and Network Defense offers detailed steps on how to emulate an outside attacker in order to assess the security of a network. </P> <P style="MARGIN: 0in 0in 0pt" soNormal> </P> <P style="MARGIN: 0in 0in 0pt" soNormal>Unlike other books on hacking, this book is specifically geared towards penetration testing. It includes important information about liability issues and ethics as well as procedures and documentation. Using popular open-source and commercial applications, the book shows you how to perform a penetration test on an organization’s network, from creating a test plan to performing social engineering and host reconnaissance to performing simulated attacks on both wired and wireless networks.</P> <P style="MARGIN: 0px"> </P> <P style="MARGIN: 0in 0in 0pt" soNormal>Penetration Testing and Network Defense also goes a step further than other books on hacking, as it demonstrates how to detect an attack on a live network. By detailing the method of an attack and how to spot an attack on your network, this book better prepares you to guard against hackers. You will learn how to configure, record, and thwart these attacks and how to harden a system to protect it against future internal and external attacks.</P> <P style="MARGIN: 0in 0in 0pt" soNormal> </P> <P style="MARGIN: 0in 0in 0pt" soNormal>Full of real-world examples and step-by-step procedures, this book is both an enjoyable read and full of practical advice that will help you assess network security and develop a plan for locking down sensitive data and company resources.</P> <P style="MARGIN: 0in 0in 0pt" soNormal> </P> <P style="MARGIN: 0in 0in 0pt" soNormal>âThis book goes to great lengths to explain the various testing approaches that are used today and gives excellent insight into how a responsible penetration testing specialist executes his trade.â</P> <P style="MARGIN: 0in 0in 0pt" soNormal>–Bruce Murphy, Vice President, World Wide Security Services, Cisco Systems®</P>
作者简介
目录信息
读后感
用户评价
这本书的语言风格非常独特,它不像传统的教科书那样严肃刻板,反而带有一种资深专家在与同行交流时的那种自信与坦诚。通篇阅读下来,我感受到的不是被动接受知识,而是一种主动参与到安全思维构建的过程。例如,在讨论渗透测试报告的撰写时,作者强调的重点不在于列举多少个漏洞,而在于如何用清晰、有说服力的商业语言,将技术风险转化为管理层能够理解的业务影响。这种高度的职业化要求,让这本书的价值远远超出了单纯的技术指南范畴,它更像是一本关于网络安全职业素养的养成手册。此外,书中对法律法规和伦理边界的探讨也做得非常平衡。在介绍渗透技术时,作者反复强调了“授权范围”和“道德黑客”的界限,这对于初学者树立正确的职业价值观至关重要,避免了将技术滥用于非法目的。总而言之,这是一本集技术深度、实践指导和职业伦理于一体的优秀著作,阅读体验令人身心愉悦,收获颇丰。
评分说实话,这本书的篇幅相当可观,初次拿起时略感沉重,但一旦沉浸其中,时间仿佛都过得飞快。我最喜欢它在技术深度上的把握,既能让初学者理解基础,又不至于让资深人士感到乏味。这本书的结构设计堪称典范,它不像某些教材那样,把所有东西一股脑堆砌在一起,而是采用了模块化的结构。你可以根据自己的需求,选择性地深入研究某个特定的主题。比如,我对无线网络的安全评估特别感兴趣,可以直接跳到相关的章节,书中对WPA3协议的破解尝试和防御措施的描述详尽而富有洞察力,涵盖了理论推导、实验环境搭建到结果分析的全过程。更难能可贵的是,作者在讲述复杂的技术概念时,常常会引用一些历史上的著名安全事件作为背景铺垫,比如早期的蠕虫爆发或大型数据泄露事件,这使得抽象的攻击流程变得有血有肉,极大地增强了学习的代入感和记忆的持久性。这种“历史感”的融入,让学习过程不再是冷冰冰的技术堆砌,而是变成了一场对网络安全演进史的探索之旅。
评分这本《渗透测试与网络防御(网络技术)》的封面设计得相当有力量感,深蓝色和黑色的主调,配上一些电路图的线条,立刻让人联想到网络世界的复杂与严谨。我最初抱着试试看的心态买下它,主要是因为我对网络安全领域的好奇心,想了解黑客们是如何思考和行动的,以及我们普通用户该如何更好地保护自己的数字财产。坦白说,刚翻开目录时,那种专业术语的密集程度让我有点胆怯,什么“缓冲区溢出”、“SQL注入”、“跨站脚本攻击”等等,感觉自己像个初学者闯入了一间高级实验室。然而,作者的叙事方式非常巧妙,他没有一上来就抛出那些深奥的技术细节,而是先从宏观的网络架构讲起,描绘了一个清晰的网络拓扑图,这极大地缓解了我的焦虑。他用非常形象的比喻,比如把网络比作一座城市,数据包就是穿梭其中的车辆,防火墙就是海关和边境检查站,让原本枯燥的理论瞬间鲜活起来。这种循序渐进的引导,真的体现了编写者对新手读者的尊重和耐心,让我觉得安全知识并非遥不可及的“天书”,而是可以通过系统学习掌握的实用技能。后续章节中,关于各种攻击向量的讲解,虽然细节丰富,但总能穿插一些现实案例的分析,让我深刻体会到理论与实践之间的紧密联系,不再是纸上谈兵的空泛概念。
评分我是一名在职的网络工程师,日常工作内容大多集中在网络设备的配置与日常维护上,对于安全攻防这块,一直感觉自己像是“守门员”,知道怎么关门上锁,但不太清楚“小偷”会从哪个角度撬窗户。这本书的出现,恰恰填补了我的知识盲区。我特别欣赏它在介绍防御策略时所采用的“知彼知己”的辩证法。它不只是罗列各种安全工具的使用手册,而是深入剖析了每种攻击背后的技术逻辑和人性弱点。例如,在讲解社会工程学的那一章,作者花了相当大的篇幅来分析人类心理的易受骗性,而不是仅仅停留在技术层面讨论钓鱼邮件的伪装技巧。这对我触动很大,因为在实际工作中,人为失误往往是安全事件的第一道缺口。书中对当前主流安全框架的对比分析也十分到位,它没有盲目推崇某一家厂商或某一特定标准,而是客观地展示了不同安全模型的优劣势,为像我这样需要为企业制定长期安全战略的人提供了非常宝贵的参考视角。读完关于“零信任架构”的那几节,我感觉自己对未来网络安全的演进方向有了更清晰的判断,不再是碎片化地修补漏洞,而是需要构建一个更具韧性的整体防御体系。
评分我是一位大学信息技术专业的学生,正在准备我的毕业设计,主题是关于物联网(IoT)设备的安全性。在寻找合适的参考资料时,我发现了这本书。我发现它在处理新兴技术安全问题上展现出了非凡的前瞻性。虽然主线内容聚焦于传统网络安全,但书中专门辟出了一块内容来探讨嵌入式系统和边缘计算环境下的安全挑战。作者没有停留于表面现象,而是深入挖掘了资源受限设备在加密算法实现和固件更新机制上可能存在的固有缺陷。这一点对我撰写毕业论文至关重要,它提供了坚实的理论基础和现有的最佳实践作为对比参照。书中对自动化安全测试工具的介绍和评估也极其到位,不仅仅是介绍工具的名称,更重要的是分析了这些工具在不同场景下的适用性边界,以及它们可能产生的误报或漏报问题。这种批判性的视角,教导我们不能迷信任何单一的工具,而应该形成一套结合了工具、流程和人员培训的综合防御策略。这本书无疑为我的研究工作提供了极高质量的参考框架。
评分 评分 评分 评分 评分相关图书









本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈图书下载中心 版权所有