具体描述
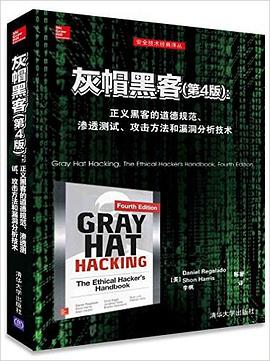
灰帽黑客在网络安全中代表发现漏洞但不利用漏洞进行攻击,而是与软件厂商协作寻找解决方案的人。
本书由多位安全领域的著名专家编写,按部就班地描述了灰帽黑客适用的道德、法律、操作过程、使用的工具和方法,旨在使你成为一个合格、全面的正义黑客。
全书分为4大部分共15章。第1部分从道德规范和法律的角度介绍正义黑客,包括相关制度、工作步骤以及正确的漏洞发现过程,这些内容在同类书中极少涉及;第2部分介绍了渗透测试的过程与工具,包括建立测试团队和实验室、在工作中合法地保护自己、嗅探工具和渗透测试工具的合理使用;第3部分讲解各种攻击方法,有使用编程技巧对Linux系统的缓冲区、格式串和堆进行攻击,创建shellcode攻击,编写对Windows漏洞的攻击,并对代码逐行分析、点睛技巧,也是同类书难以寻觅;第4部分主要介绍各种漏洞分析方法和工具,包括被动分析,在源代码和二进制文件中识别漏洞并打补丁,对软件进行逆向工程、杂凑等。
本书涵盖了Linux和Windows系统,原理和技术并重,涉及面广,是信息安全管理人员、程序员以及对黑客技术感兴趣读者的必备工具书。
作者简介
作者简介
Allen Harper,CISSP。曾任美国财政部、国税局计算机安全应急响应中心的安全分析师,现任N2NetSecurity公司总裁。Allen经常在Black Hat和Techno等会议上发表演讲。
Shon Harris,CISSP;Logical Security总裁、作家、教育工作者、安全顾问。Shon已经发表多篇著作和论文,Information Security Magazine杂志曾将她评为信息安全领域的25位杰出女性之一。
Jonathan Ness,CHFI,微软安全响应中心首席软件安全工程师。
Chris Eagle,美国加州蒙特利海军研究生院计算机科学系高级讲师。
Gideon J. Lenkey,CISSP,是Ra Security Systems公司总裁兼共同创始人。
Terron Williams,NSA IAM-IEM、CEH、CSSLP,Elster Electricity资深测试工程师。
目录信息
读后感
这书貌似2007年出版的,到2011年才绝版,这本书科海算是赚了,呵呵; 这本书其实很不错,比较容易上手,有能深入进去,可谓是深入浅出; 这本书的第二版貌似也已经出了,不过技术性的篇幅下降不少; 科海现在好像不运营了?反正看不到出书了
没做过类似的事情,也不从事这样工作 前面有豆友的观点我同意,这本书理论性太强。总感觉作者是很长时间的经验积累总结出来的,而且不符合我们这边人的使用习惯 书还是不错,比较适合收藏
书中主要讲理论 还有一些相关法律 道德约束之类的东西 后半段讲的比较深 按作者的话说“本篇假设读者已经具备相关经验 对各类工具比较熟悉的前提下” 所以 建议没基础的 只是对书名感兴趣的就不用读了
书中主要讲理论 还有一些相关法律 道德约束之类的东西 后半段讲的比较深 按作者的话说“本篇假设读者已经具备相关经验 对各类工具比较熟悉的前提下” 所以 建议没基础的 只是对书名感兴趣的就不用读了
书中主要讲理论 还有一些相关法律 道德约束之类的东西 后半段讲的比较深 按作者的话说“本篇假设读者已经具备相关经验 对各类工具比较熟悉的前提下” 所以 建议没基础的 只是对书名感兴趣的就不用读了
用户评价
我不得不说,这本书的实践导向性强到令人咋舌。市面上很多安全书籍要么过于理论化,要么就是堆砌工具列表,而《灰帽攻击安全手册》完美地平衡了这一点。它没有浪费篇章去解释那些基础到令人发指的概念,而是直接切入核心的实战场景。比如,关于社会工程学在现代APT攻击中的应用,作者提供了一套完整的行动脚本和心理学分析,那种细腻的描述,让人感觉自己正在进行一场真实的“钓鱼”行动。此外,书中对内存取证和恶意软件逆向工程的讲解,逻辑严密,步骤清晰,即便是初学者,只要肯下功夫,也能跟着实践出成果。我尝试着按照书中的步骤复现了一个复杂的提权过程,中间遇到的每一个陷阱和绕过技巧,书里都有预设和解答。这不仅仅是一本书,更像是一个经验丰富的导师,时刻在你耳边提醒你需要注意的每一个细节,确保你的每一次操作都能直达目标。
这本书简直是网络安全领域的“独孤九剑”!我本来以为自己对渗透测试和漏洞挖掘已经有了一些了解,但读完这本书,才发现自己以前接触的都只是皮毛。作者的讲解极其深入且富有洞察力,特别是关于高级攻击链和隐蔽隧道技术的论述,简直让人拍案叫绝。它不仅仅是教你怎么做,更重要的是教会你“为什么”要这么做,背后的安全哲学和思维方式被阐述得淋漓尽致。书中对开源工具的运用更是细致入微,从Kali Linux的深度定制到各种专业扫描器的最佳实践,手把手地引导读者构建自己的攻击框架。最让我印象深刻的是关于“红蓝对抗”的章节,它不仅提供了进攻方的视角,还兼顾了防御方的视角,使得整本书的知识体系更加完整和立体。这本书绝不是那种浮于表面的入门指南,它更像是一本为资深安全专家准备的“内功心法”,读完之后,感觉自己的安全思维被彻底重塑了,对于复杂网络环境下的威胁建模有了全新的认识。
这本书的排版和叙述风格,简直是为追求效率的专业人士量身定做。它极其注重信息的密度和传输效率。作者的语言风格犀利而直接,毫不拖泥带水,每一个句子都承载着重要的信息量。我尤其欣赏它在不同安全领域之间的无缝切换能力。从最初的侦察踩点,到横向移动,再到最终的数据渗出,作者构建了一个完整的、如同电影剧本般流畅的攻击叙事线。它没有采用枯燥的教科书式讲解,而是大量使用案例分析和代码片段来支撑理论。例如,在讲解容器逃逸时,它不仅展示了payload,还深入剖析了内核级别的漏洞利用原理。对于希望快速提升实战能力,并想在竞争激烈的安全领域脱颖而出的人来说,这本书是毋庸置疑的加速器。它为你省去了大量自己摸索和试错的时间,直接将你带到了“高手”的经验层面上。
对于我这种喜欢研究攻防边界的从业者来说,这本书的视角极其独特。它不仅仅停留在“如何攻击”的层面,它还深入探讨了如何利用“信息不对称”来构建难以被检测的后门和持久化机制。书中对隐写术在数据渗透中的应用,以及如何规避最新的端点检测与响应(EDR)系统的技术分析,是我在其他任何公开资料中都未曾见过的深度和广度。作者似乎对主流安全厂商的防御机制了如指掌,并在每一个防御点上都提供了至少两种有效的绕过策略。这种“知己知彼”的写作风格,使得这本书不仅仅是一本技术手册,更像是一份高强度的实战演练剧本。它成功地将理论的严谨性和黑客思维的跳跃性完美地融合在一起,让读者在学习攻击技巧的同时,也提升了对自身防御体系的批判性审视能力。
老实讲,这本书的阅读体验非常“硬核”。它完全没有迎合那些只想了解皮毛概念的读者,如果你期待的是那种轻松愉快的科普读物,那你肯定会失望。作者对网络协议栈的理解,以及对各种底层机制的把握,都展现出了极高的专业水准。我花了很长时间来消化其中关于模糊测试(Fuzzing)自动化构建的部分,它涉及到了编译原理和汇编语言的知识点,但作者巧妙地将复杂的理论与实用的工具链结合起来,使得晦涩的内容变得可以操作和理解。这本书的价值在于,它强迫你走出舒适区,去理解更深层次的系统安全问题。它更像是一本“武器库的蓝图”,它告诉你如何制造和使用最尖端的工具,而不是直接递给你一把现成的螺丝刀。读完后,我感觉自己对整个信息安全的“黑暗森林”有了更清晰、更敬畏的认识。
介绍了溢出漏洞的基本原理和基本编程利用方法,包括perl,c和汇编编写shellcode等,进行linux和win的溢出,讲得还挺好懂的。后面讲的利用逆向发现漏洞并利用我现在的水平还看不懂
我非常喜欢此书。不仅仅学到了技术,还可以学会什么是黑客精神。
我非常喜欢此书。不仅仅学到了技术,还可以学会什么是黑客精神。
灰帽攻击安全手册 渗透测试与漏洞分析技术
我非常喜欢此书。不仅仅学到了技术,还可以学会什么是黑客精神。