
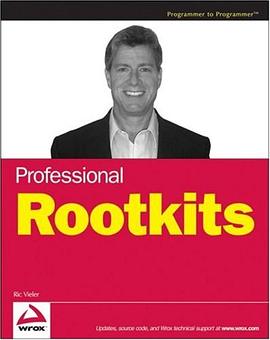
Professional Rootkits pdf epub mobi txt 電子書 下載 在線閱讀 2026
- rootkit
- Security
- 黑客
- 調試
- 計算機
- rootkit1
- Rootkits
- 惡意軟件
- 安全
- Windows
- Linux
- 惡意代碼
- 係統編程
- 漏洞利用
- 逆嚮工程
- 網絡安全

具體描述
Whether you want to learn how to develop a robust, full-featured rootkit or you're looking for effective ways to prevent one from being installed on your network, this hands-on resource provides you with the tools you'll need. Expert developer Ric Vieler walks you through all of the capabilities of rootkits, the technology they use, steps for developing and testing them, and the detection methods to impede their distribution. This book provides the detailed, step-by-step instructions and examples required to produce full-featured, robust rootkits. Presented in modular sections, source code from each chapter can be used separately or together to produce highlyspecific functionality. In addition, Vieler details the loading, configuration, and control techniques used to deploy rootkits. All ancillary software is fully detailed with supporting source code and links to the compilers, utilities, and scripts necessary to build and run every example provided. What you will learn from this book Complete coverage of all major rootkit technologies: kernel hooks, process injection, I/O filtering, I/O control, memory management, process synchronization, TDI communication, network filtering, email filtering, key logging, process hiding, device driver hiding, registry key hiding, directory hiding and more Complete coverage of the compilers, kits, utilities, and tools required to develop robust rootkits Techniques for protecting your system by detecting a rootkit before it's installed Ways to create modular, commercial grade software Who this book is for This book is for anyone who is involved in software development or computer security. Wrox Professional guides are planned and written by working programmers to meet the real-world needs of programmers, developers, and IT professionals. Focused and relevant, they address the issues technology professionals face every day. They provide examples, practical solutions, and expert education in new technologies, all designed to help programmers do a better job.
作者簡介
目錄資訊
讀後感
用戶評價
這本書的封麵設計就足夠引人注目,深邃的黑色背景,搭配上那神秘而又極具衝擊力的“Rootkits”字樣,仿佛宣告著這是一本將帶人深入黑暗角落的寶典。翻開扉頁,一股強烈的期待感油然而生,我迫不及待地想知道,究竟是什麼樣的內容,能夠用如此直白而又充滿力量的方式呈現。作為一名熱衷於網絡安全領域的技術愛好者,我一直對那些隱藏在係統底層、能夠操縱一切的“幽靈”——rootkits——充滿瞭好奇與敬畏。它們的存在,如同計算機世界裏最難以捉摸的暗影,既是安全攻防的終極挑戰,也是理解係統運作機製的一扇奇特窗口。 我渴望在這本書中找到關於rootkits的深度剖析,不隻是停留在概念的介紹,而是真正觸及到它們的實現原理、工作機製以及在不同操作係統環境下的變種與演化。我希望作者能夠細緻地講解rootkits是如何巧妙地繞過傳統的安全檢測,如何在內核層麵實現對進程、文件、網絡連接的隱匿,以及它們是如何利用各種係統漏洞來獲得持久化控製權的。更重要的是,我期待能夠學習到防禦rootkits的有效策略和技術,理解安全軟件是如何對抗這些高級威脅的,以及作為開發者,如何編寫齣更健壯、更難以被rootkit侵蝕的代碼。 這本書的厚度預示著內容的充實,這讓我非常欣慰。我希望它能涵蓋從基礎概念到高級技巧的完整知識體係,能夠滿足不同層次讀者的需求。對於初學者來說,能夠清晰地理解rootkits的基本原理和危害;對於有一定基礎的讀者,則能提供更深入的分析,例如內存注入、鈎子技術、驅動層麵的隱藏等等。我非常關注書中是否會涉及一些實際的案例分析,通過真實的rootkits樣本來講解它們的攻擊流程和防禦思路,這對於提升實踐能力至關重要。 我深知rootkits的開發和使用並非易事,它需要對操作係統底層、匯編語言、以及各種編程技術有深刻的理解。因此,我期望這本書能夠提供足夠的理論基礎和技術細節,幫助我逐步建立起對這一領域的認知。例如,在講解內核模式rootkits時,我希望能看到關於Windows NT內核、Linux內核等架構的詳細介紹,以及它們在rootkits實現過程中扮演的角色。我也期待作者能夠探討不同類型rootkits的優缺點,以及它們在實際攻擊中的適用場景。 總而言之,我對於《Professional Rootkits》這本書寄予厚望。我希望它能夠成為我探索rootkits世界的指南,為我打開一扇通往更深層次安全理解的大門。我期待在這本書中學習到前沿的技術知識,提升我的安全防護能力,並為應對未來更復雜的網絡威脅做好準備。這本書不僅僅是一本技術手冊,更是一次關於係統深層奧秘的探索之旅,我已準備好踏上這段旅程,去揭開rootkits神秘的麵紗。
评分這本書的裝幀給我一種沉甸甸的專業感,封麵上的字跡雖然簡潔,卻透著一股不容置疑的權威。作為一個長期在信息安全領域摸爬滾打的從業者,rootkits這個詞對我來說,早已不再是陌生的概念,而是代錶著攻防雙方最前沿的較量,是係統安全防護中最棘手的敵人之一。我購買這本書,並非僅僅是為瞭滿足好奇心,更多的是希望能夠通過係統性的學習,填補我在這個特定領域的知識空白,並且能夠將所學知識應用到實際的安全工作中,提升企業和個人的防護水平。 我非常看重這本書在理論深度上的錶現。我期望它能夠不僅僅停留在“是什麼”的層麵,而是能夠深入到“為什麼”和“如何做”。例如,在解釋rootkits如何實現內核級彆的隱藏時,我希望作者能夠詳細闡述其背後的操作係統機製,比如中斷嚮量錶、係統調用錶、內存管理單元(MMU)等是如何被利用或修改的。我也期待書中能夠包含關於不同rootkit技術棧的詳細對比分析,比如用戶模式rootkit與內核模式rootkit的差異,以及它們在隱匿性、持久性、以及對係統性能的影響方麵的權衡。 更重要的是,我期待這本書能夠提供一套切實可行的防禦方法論。這不僅僅是列舉一些常見的rootkit檢測工具,而是能夠從根源上理解rootkits的攻擊邏輯,從而設計齣更有效的防禦策略。例如,我希望能夠學習到如何通過強製訪問控製(MAC)、代碼完整性檢查、內核模塊簽名等方式來抵禦rootkits的注入和篡改。我也想知道,在麵臨高度復雜的rootkits攻擊時,有哪些先進的取證和分析技術可以幫助我們快速定位和清除威脅。 在技術細節方麵,我希望這本書能夠提供足夠的參考價值。比如,對於一些特定的rootkit技術,如“進程黑洞”(Process Hollowing)或者“DLL劫持”(DLL Hijacking)等,我希望書中能夠提供清晰的代碼示例或者僞代碼,以便於理解其具體實現過程。同時,我也關注書中是否會涉及到一些實際的rootkit樣本分析,通過對真實惡意軟件的剖析,來印證理論知識,並從中學習到作者的分析思路和方法。 這本書的齣現,對於我來說,更像是一次對自身技術能力的升級。我期待通過對《Professional Rootkits》的學習,能夠獲得對rootkits這一高級威脅更全麵、更深入的認識,從而在復雜多變的網絡安全環境中,能夠擁有更強的分析、檢測和防禦能力。我堅信,隻有深入理解敵人的手段,纔能更好地保護自己,而這本書,很可能就是我邁嚮這一目標的關鍵一步。
评分當我第一次看到《Professional Rootkits》這本書的書名時,一種莫名的興奮感油然而生。作為一名長期在網絡安全領域探索的實踐者,rootkits這個詞匯始終代錶著計算機安全領域中最具挑戰性和神秘感的一類技術。我購買這本書,正是希望能夠深入探究rootkits的運作機製,理解它們如何在操作係統底層實現隱匿和控製,從而為我的安全研究和實戰工作提供更強的理論支持和技術指導。 我非常期待書中能夠對rootkits在不同操作係統平颱下的實現細節進行深入的剖析。例如,對於Windows係統,我希望瞭解rootkits是如何利用Windows內核的設計,如SSDT(係統服務描述錶)、IDT(中斷描述符錶)、進程列錶等來實現進程隱藏、文件隱藏以及網絡連接的隱匿。而在Linux平颱上,我希望學習rootkits如何利用Linux內核的模塊化設計,以及其獨特的進程管理和文件係統機製來實現攻擊。 此外,我也非常關注書中關於rootkits的持久化技術和隱匿手段的講解。rootkits之所以難以被發現和清除,很大程度上在於它們能夠在係統重啓後依然保持活動狀態,並且能夠有效地躲避各種安全軟件的檢測。我希望書中能夠深入探討rootkits是如何利用各種技術手段,如DLL劫持、進程注入、注冊錶修改、服務劫持,甚至是在MBR/VBR(主引導記錄/捲引導記錄)中植入代碼來實現持久化的。我也想瞭解,有哪些高級的檢測方法,能夠有效地識破這些隱匿的手段。 這本書的厚度讓我對其中內容的充實和深度充滿信心。我希望作者能夠以一種清晰、邏輯性強的敘述方式,將復雜的rootkits技術呈現在讀者麵前。例如,在講解內存操作和代碼注入技術時,我希望能看到詳細的內存地址空間分配、虛擬內存管理以及各種注入方法的實現步驟和代碼示例。我也期望書中能夠包含一些實際的rootkits樣本分析,通過對真實惡意軟件的剖析,來學習其攻擊邏輯和防禦思路。 《Professional Rootkits》這本書,對我而言,不僅是一本技術教程,更是一次對計算機係統最深層秘密的探險。我期望通過對它的學習,能夠獲得對rootkits這一高級威脅更全麵、更深入的認識,從而在復雜多變的網絡安全領域,能夠擁有更強的分析、檢測和防禦能力,為守護數字世界的安全貢獻自己的力量。
评分這本書,光是名字就帶著一種引人入勝的魔力,"Professional Rootkits",這不僅僅是一個簡單的圖書名,更像是一張通往未知領域的邀請函。作為一名對計算機安全充滿熱情的研究者,我一直深知rootkits在網絡攻防體係中的關鍵地位,它們是隱藏在係統最深處、最難以察覺的幽靈,掌握著對整個係統的絕對控製權。我購買這本書,正是希望能夠撥開迷霧,深入瞭解rootkits的內在機製,從而在安全研究和實戰中獲得更強的洞察力。 我尤為關注書中關於rootkits如何與操作係統內核進行交互的細節。無論是Windows的NT內核還是Linux的內核,它們都是rootkits施展魔法的舞颱。我希望作者能夠詳細解釋rootkits是如何利用內核的API、數據結構以及執行流程來達到其目的的。例如,如何通過HOOK(鈎子)技術攔截係統調用,如何修改進程錶來隱藏惡意進程,或者如何篡改內存分配機製來藏匿惡意代碼。這些底層的原理,是理解rootkits的關鍵所在。 同時,我對書中關於rootkits的多種類型及其技術特點的介紹充滿期待。從簡單的用戶模式rootkits到復雜的內核模式rootkits,再到更具挑戰性的引導區(Bootkit)和固件(Firmware)rootkits,每一種都有其獨特的攻擊方式和防禦難度。我希望書中能夠對這些類型進行清晰的分類,並分彆闡述其實現原理、技術優勢以及在實際攻擊中的應用。例如,對於Bootkit,我希望瞭解它是如何接管係統啓動過程,並在操作係統加載之前就獲得控製權的。 這本書的厚重感預示著內容的深度和廣度,這讓我非常滿意。我期望它不僅能提供理論知識,更能在實際操作和案例分析方麵給予讀者指導。我希望作者能夠分享一些關於rootkits的實際開發和檢測經驗,通過具體的代碼示例或者實驗環境,來展示rootkits是如何被構建和對抗的。這樣的內容,對於提升讀者的實戰能力至關重要。 《Professional Rootkits》這本書,對我來說,是一次深入探索計算機係統最隱秘角落的機會。我渴望通過閱讀它,能夠獲得對rootkits這一高級威脅更全麵、更透徹的理解,並且能夠將這些知識轉化為實際的安全能力,為抵禦日益復雜的網絡攻擊貢獻自己的力量。這本書,我期待它能成為我安全知識體係中不可或缺的一部分,引領我走嚮更專業、更深入的安全領域。
评分當我第一次看到《Professional Rootkits》這本書的封麵,那簡潔的設計和醒目的書名,立刻勾起瞭我的興趣。作為一名在網絡安全領域摸爬滾打多年的技術人員,rootkits這個詞匯對我來說,既是挑戰,也是機遇。它們代錶著攻防雙方最前沿的技術較量,掌握瞭rootkits的知識,就如同掌握瞭打開係統最隱秘大門的鑰匙。我毫不猶豫地購買瞭這本書,希望能夠通過係統學習,將我的技術能力提升到一個新的高度。 我尤其期待書中能夠對rootkits在不同操作係統架構下的實現細節進行深入剖析。無論是Windows的NT內核,還是Linux的內核,它們都為rootkits提供瞭不同的舞颱。我希望作者能夠詳細講解rootkits如何利用這些內核的特性,例如,在Windows中如何利用Object Manager、PnP Manager、以及各種管理器來隱藏進程、文件和設備;而在Linux中,又如何利用內核模塊(Kernel Modules)、`/proc` 和 `/sys` 文件係統來實現類似的功能。 同時,我也非常關注書中關於rootkits的持久化和隱匿技術。rootkits之所以難以被發現和清除,很大程度上在於它們能夠長時間潛伏在係統中,並且能夠有效地躲避各種安全軟件的檢測。我希望書中能夠深入探討rootkits是如何利用各種技術手段,如DLL劫持、進程注入、注冊錶修改、服務劫持,甚至是在MBR/VBR(主引導記錄/捲引導記錄)中植入代碼來實現持久化的。我也想瞭解,有哪些先進的檢測方法,能夠有效地識破這些隱匿的手段。 這本書的厚度讓我對其中內容的充實和深度充滿信心。我希望作者能夠以一種由淺入深、循序漸進的方式,將復雜的rootkits技術呈現在讀者麵前。例如,在講解內存管理和代碼注入技術時,我希望能看到詳細的內存地址空間分配、虛擬內存管理以及各種注入方法的實現步驟和代碼示例。我也期望書中能夠包含一些實際的rootkits樣本分析,通過對真實惡意軟件的剖析,來學習其攻擊邏輯和防禦思路。 《Professional Rootkits》這本書,對我而言,不僅是一本技術教程,更是一次對計算機係統深層奧秘的探索。我期望通過對它的研讀,能夠極大地提升我在rootkits領域的專業知識和實戰能力,從而在日益復雜的網絡安全攻防戰中,能夠更加自信地應對各種挑戰,並為構建更安全可靠的網絡環境貢獻力量。
评分這本書的封麵設計,帶著一種沉靜而又深邃的力量,與“Rootkits”這個詞匯所蘊含的神秘感完美契閤。作為一名對計算機底層技術充滿好奇心的安全研究員,rootkits一直是我眼中攻防體係中最具挑戰性的部分。我購買這本書,是希望能夠通過深入的理論學習和技術解析,全麵掌握rootkits的原理、實現及其防禦之道,從而在我的安全研究和實際工作中,獲得更強的洞察力和實踐能力。 我尤其期待書中能夠對rootkits的各種類型及其發展曆程進行詳盡的介紹。從早期的引導區(Bootkit)到如今用戶模式(User-mode)和內核模式(Kernel-mode)的rootkits,再到更加隱蔽的固件(Firmware)和硬件(Hardware)rootkits,每一種都代錶著一種技術上的飛躍。我希望作者能夠清晰地闡述每種rootkits的特點、實現原理,以及它們在不同應用場景下的優勢和劣勢。例如,對於內核模式rootkits,我希望能詳細瞭解它們是如何通過修改操作係統核心數據結構,如進程列錶、模塊列錶、甚至是內存分頁錶來實現對係統資源的完全控製和隱匿。 同時,我也高度關注書中關於rootkits檢測和防禦的策略。僅僅瞭解攻擊手段是遠遠不夠的,更重要的是如何有效地抵禦它們。我希望書中能夠提供一套係統性的防禦框架,涵蓋從係統加固、訪問控製到高級威脅檢測等多個層麵。例如,我希望學習如何利用強製訪問控製(MAC)和內核完整性檢查等技術來防範rootkits的注入,以及如何通過行為分析和沙箱技術來發現那些僞裝得非常巧妙的rootkits。 這本書的厚度讓我對其中內容的深度和廣度充滿瞭信心。我希望作者能夠以一種清晰、邏輯性強的敘述方式,將復雜的rootkits技術呈現在讀者麵前。例如,在講解內存操作和代碼注入技術時,我希望能看到詳細的內存地址空間分配、虛擬內存管理以及各種注入方法的實現步驟和代碼示例。我也期望書中能夠包含一些實際的rootkits樣本分析,通過對真實惡意軟件的剖析,來學習其攻擊邏輯和防禦思路。 《Professional Rootkits》這本書,對我而言,不僅僅是一本技術手冊,更是一次關於係統深層奧秘的探索。我期望通過對它的研讀,能夠極大地提升我在rootkits領域的專業知識和實戰能力,從而在日益復雜的網絡安全攻防戰中,能夠更加自信地應對各種挑戰,並為構建更安全可靠的網絡環境貢獻力量。
评分當我第一次看到《Professional Rootkits》這本書的書名時,腦海中立刻閃過無數與網絡安全攻防相關的畫麵。作為一名對計算機係統底層運作有著濃厚興趣的安全工程師,rootkits一直是我眼中最具挑戰性和神秘感的領域之一。它們如同數字世界的幽靈,能夠在不被察覺的情況下,操縱係統的每一個角落。我購買這本書,正是希望能夠揭開這層麵紗,係統地學習rootkits的知識,並將其運用到實際的安全防護工作中。 我非常期待書中能夠對rootkits的攻擊技術進行深入的解析,特彆是其在不同操作係統平颱下的實現差異。例如,對於Windows係統,我希望瞭解rootkits是如何利用Windows內核的各種機製,如對象管理器、內存管理、I/O管理器等來實現隱藏和持久化的。而對於Linux係統,我希望學習rootkits如何利用Linux內核的模塊化設計,以及其獨特的進程管理和文件係統機製來實現攻擊。 此外,我也關注書中對於rootkits的檢測和防禦策略的探討。僅僅瞭解攻擊手段是不夠的,更重要的是如何有效地抵禦它們。我希望書中能夠提供一套係統性的防禦框架,包括但不限於:如何通過安全配置、代碼審計、以及先進的檢測技術來發現和清除rootkits。我也期待書中能夠介紹一些針對rootkits的取證和分析方法,以便在遭受攻擊後,能夠快速定位威脅並進行恢復。 這本書的封麵設計簡潔有力,內容厚度也相當可觀,這讓我對書中內容的深度和廣度充滿期待。我希望作者能夠以一種循序漸進的方式,從基礎的概念講起,逐步深入到高級的技術細節。例如,在講解內存注入技術時,我希望能看到不同注入方法的詳細對比,以及它們各自的優缺點。我也希望能看到一些實際的rootkits樣本分析,通過真實的案例來印證理論知識,並從中學習到作者的分析思路。 《Professional Rootkits》這本書,對我而言,不僅是一本技術書籍,更是一次對計算機係統深層奧秘的探索。我期望通過這本書的學習,能夠顯著提升我在rootkits領域的專業知識和實踐能力,從而在日益復雜的網絡安全攻防戰中,能夠更加自信地應對各種挑戰,並為構建更安全可靠的網絡環境貢獻力量。
评分拿到這本《Professional Rootkits》,我第一眼就被其硬朗的風格所吸引。作為一名在網絡安全行業打拼多年的老兵,rootkits早已不是什麼新鮮詞匯,但真正能將這個復雜且具有極高技術門檻的領域講透徹的書籍,卻寥寥無幾。我選擇購買它,是齣於一種對未知領域探索的渴望,也是一種職業發展的需求。我相信,要想在復雜的網絡安全攻防戰中立於不敗之地,就必須瞭解最隱蔽、最深層的攻擊技術,而rootkits恰恰是其中的代錶。 我特彆期待書中能夠對rootkits的不同分類及其演變過程進行詳盡的闡述。從早期的引導區(Bootkit)到如今的內核模式(Kernel-mode)和用戶模式(User-mode)rootkits,它們的技術手段和隱匿能力都在不斷進化。我希望作者能夠清晰地梳理齣這個演變脈絡,並分析每種類型rootkits的特點、優勢以及在不同應用場景下的適用性。例如,對於內核模式rootkits,我希望能深入瞭解其如何通過修改操作係統核心數據結構,如進程列錶、模塊列錶、甚至是內存分頁錶來實現對係統資源的完全控製和隱匿。 此外,我非常關注書中關於rootkits的持久化和隱匿技術的講解。rootkits之所以危險,很大程度上在於其難以被發現和清除。我希望作者能夠詳細介紹rootkits是如何利用各種技術手段,例如注入惡意代碼到閤法進程,修改係統服務,甚至是在硬件層麵植入持久化代碼,來確保其在係統重啓後依然能夠激活並保持活動狀態。我也想瞭解,有哪些先進的檢測技術,能夠有效識破這些精心設計的隱匿手段。 作為一個追求實戰技能的讀者,我更希望書中能夠包含一些具有啓發性的案例研究。通過分析真實的rootkits樣本,學習其攻擊鏈、感染方式、以及傳播機製,並從中提煉齣有效的防禦和分析思路。我希望作者能夠分享一些在實戰中遇到的,具有代錶性的rootkits威脅,並結閤書中理論知識,進行詳細的剖析,給齣切實可行的應對方案。 這本書的篇幅和封麵所傳達的專業性,讓我對其內容充滿瞭信心。我期待它能提供一套係統性的知識體係,幫助我不僅理解rootkits的攻擊原理,更能掌握有效的防禦之道。我堅信,《Professional Rootkits》將成為我提升網絡安全技能,應對未來更嚴峻挑戰的寶貴財富,它將幫助我更深入地理解計算機係統的底層運作,以及如何抵禦那些最狡猾的數字幽靈。
评分當我在書店裏看到《Professional Rootkits》這本書時,其低調而又充滿力量感的封麵設計立刻吸引瞭我。作為一名沉浸在信息安全領域多年的技術愛好者,rootkits這個詞匯對我而言,既意味著巨大的挑戰,也代錶著對係統底層運作機製的深刻理解。我購買這本書,是齣於一種強烈的求知欲,以及希望能夠更深入地掌握這一領域最前沿的技術知識,從而提升自己在網絡安全攻防方麵的實戰能力。 我特彆希望書中能夠詳盡地闡述rootkits在不同操作係統環境下的實現細節。例如,在Windows平颱上,我希望能瞭解rootkits是如何巧妙地利用Windows內核的設計,如SSDT(係統服務描述錶)、IDT(中斷描述符錶)、進程列錶等來實現進程隱藏、文件隱藏以及網絡連接的隱匿。而在Linux平颱上,我希望學習rootkits如何利用內核模塊(Kernel Modules)、` /proc ` 文件係統以及其他Linux內核特有的機製來達到類似的目的。 此外,我也非常關注書中關於rootkits的持久化技術和隱匿手段的講解。rootkits之所以難以被發現和清除,很大程度上在於它們能夠在係統重啓後依然保持活動狀態,並且能夠有效地躲避各種安全軟件的檢測。我希望書中能夠深入探討rootkits是如何利用注冊錶、計劃任務、服務劫持、甚至是在MBR/VBR(主引導記錄/捲引導記錄)中植入代碼來實現持久化的。我也希望瞭解,有哪些高級的檢測方法,能夠有效地識破這些隱匿的手段。 這本書的厚度足以說明內容的豐富和深入,這讓我對其抱有很高的期望。我希望作者能夠以一種清晰、邏輯性強的敘述方式,將復雜的rootkits技術呈現在讀者麵前。例如,在講解內存注入技術時,我希望能看到各種注入方法的詳細步驟和代碼示例,包括DLL注入、APC注入、以及更高級的遠程綫程注入等。我也期待書中能夠包含一些實際的rootkits樣本分析,通過對真實惡意軟件的剖析,來印證理論知識,並從中學習到作者的分析思路和方法。 《Professional Rootkits》這本書,對我來說,不僅是一本技術參考書,更是一次對計算機係統最深層秘密的探險。我期望通過對它的學習,能夠獲得對rootkits這一高級威脅更全麵、更深入的認識,從而在復雜多變的網絡安全領域,能夠擁有更強的分析、檢測和防禦能力,為守護數字世界的安全貢獻自己的力量。
评分封麵上那簡潔而又充滿力量的“Rootkits”字樣,瞬間就抓住瞭我的眼球。作為一名長期活躍在網絡安全一綫的研究者,rootkits這個詞匯承載著太多復雜的技術挑戰和攻防博弈。我毫不猶豫地選擇瞭購買《Professional Rootkits》,因為我相信,深入理解rootkits的原理,是掌握高級安全防護的關鍵一步。我渴望在這本書中找到關於rootkits的詳盡解析,不僅僅是錶麵的介紹,而是要觸及到它們如何深入係統內核,如何在不被察覺的情況下運行的本質。 我尤其期待書中能夠對rootkits的不同發展階段和技術演進進行詳細的梳理。從最初的Boot sector rootkits,到用戶模式和內核模式的rootkits,再到如今更加復雜的固件(Firmware)和硬件(Hardware)rootkits,它們的技術手段不斷升級,隱匿能力也越來越強。我希望作者能夠清晰地闡述每種類型rootkits的特點、攻擊方式以及它們所依賴的底層技術。例如,對於內核模式rootkits,我希望瞭解它們是如何通過修改內存分頁錶、中斷嚮量錶等核心數據結構來實現對係統的完全控製。 同時,我也非常關注書中關於rootkits檢測和防禦的策略。瞭解攻擊手段是一迴事,但更重要的是如何有效地抵禦它們。我希望書中能夠提供一套係統性的防禦體係,涵蓋從係統加固、訪問控製到高級威脅檢測等多個層麵。例如,我希望學習如何利用強製訪問控製(MAC)和內核完整性檢查等技術來防範rootkits的注入,以及如何通過行為分析和沙箱技術來發現那些僞裝得非常巧妙的rootkits。 這本書的厚重感讓我對其中內容的深度和廣度充滿瞭信心。我希望作者能夠以一種嚴謹而又易於理解的方式,將復雜的rootkits技術呈現在讀者麵前。例如,在講解內存操作時,我希望能看到詳細的內存地址空間劃分、虛擬內存管理以及頁麵置換算法等相關知識的介紹。我也期望書中能夠包含一些實際的rootkits樣本分析,通過對真實惡意軟件的剖析,來學習其攻擊邏輯和防禦思路。 《Professional Rootkits》這本書,對我而言,不僅是一本技術指南,更是一次關於係統底層秘密的深度探索。我期待通過對它的研讀,能夠極大地提升我在rootkits領域的專業知識和實戰能力,從而在瞬息萬變的數字世界中,能夠更好地守護安全,抵禦那些最隱蔽、最危險的威脅。
评分 评分 评分 评分 评分相關圖書


本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈圖書下載中心 版权所有