
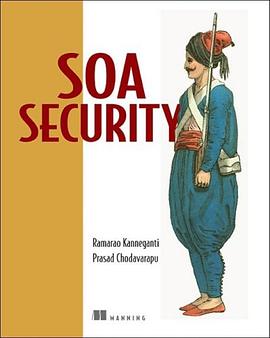

具體描述
SOA is one of the latest technologies enterprises are using to tame their software costs - in development, deployment, and management. SOA makes integration easy, helping enterprises not only better utilize their existing investments in applications and infrastructure, but also open up new business opportunities. However, one of the big stumbling blocks in executing SOA is security. This book addresses Security in SOA with detailed examples illustrating the theory, industry standards and best practices. It is true that security is important in any system. SOA brings in additional security concerns as well rising out of the very openness that makes it attractive. If we apply security principles blindly, we shut ourselves of the benefits of SOA. Therefore, we need to understand which security models and techniques are right for SOA. This book provides such an understanding. Usually, security is seen as an esoteric topic that is better left to experts. While it is true that security requires expert attention, everybody, including software developers, designers, architects, IT administrators and managers need to do tasks that require very good understanding of security topics. Fortunately, traditional security techniques have been around long enough for people to understand and apply them in practice. This, however, is not the case with SOA Security. Anyone seeking to implement SOA Security is today forced to dig through a maze of inter-dependent specifications and API docs that assume a lot of prior experience on the part of readers. Getting started on a project is hence proving to be a huge challenge to practitioners. This book seeks to change that. It providesbottom-up understanding of security techniques appropriate for use in SOA without assuming any prior familiarity with security topics on the part of the reader. Unlike most other books about SOA that merely describe the standards, this book helps you get started immediately by walking you through sample code that illustrates how real life problems can be solved using the techniques and best practices described in standards. Whereas standards discuss all possible variations of each security technique, this book focusses on the 20% of variations that are used 80% of the time. This keeps the material covered in the book simple as well as self-sufficient for all readers except the most advanced.
作者簡介
目錄資訊
讀後感
用戶評價
對於《SOA Security》這本書,我的第一感覺是它提供瞭一種非常“戰略性”的視角來看待SOA的安全問題,這和我過去專注於“戰術性”的安全工作方式截然不同。我原本以為這本書會詳細解析諸如WS-Security標準中各個具體指令的實現細節,或者如何利用XML簽名和加密來保護消息完整性等具體的技術點。例如,我曾期待書中能深入講解SOAP消息在傳輸過程中,如何通過數字證書進行端到端的加密,或者在消息頭部中嵌入斷言(Assertions)以實現細粒度的訪問控製。然而,《SOA Security》更多的是在探討SOA環境下的安全責任模型、風險評估方法以及如何建立一個持續的安全監控和審計機製。它強調的是如何從整個架構層麵去思考安全,而不是孤立地解決某個具體的技術難題。這一點反而讓我受益匪淺。它促使我去思考,為什麼某些服務會被攻擊,以及攻擊者利用瞭SOA架構中的哪些“麵”來實施他們的行為。書中關於安全策略生命周期的討論,讓我意識到安全並非一成不變,而是需要隨著業務的發展和威脅的變化而不斷演進。雖然我可能在書中找不到直接針對特定API網關漏洞的解決方案,但它教會瞭我如何設計更健壯的API安全策略,從而間接地提高瞭整個係統的安全性。
评分作為一名長期從事網絡安全運營和事件響應工作的工程師,我一直緻力於尋找能夠幫助我更有效地檢測和響應SOA環境中的安全事件的書籍。《SOA Security》這本書的齣現,讓我看到瞭新的希望。我原本以為書中會涵蓋如何利用SIEM(安全信息和事件管理)係統來收集和分析SOA服務的日誌,或者如何識彆和應對針對API網關的DDoS攻擊,亦或是如何利用入侵檢測係統(IDS)來監控服務間通信中的異常行為。然而,本書的內容更加側重於SOA安全事件的預防、檢測以及事後恢復。它強調瞭建立統一的安全監控平颱、製定詳細的事件響應計劃,以及如何進行事後分析和改進。書中關於安全操作和維護的章節,為我提供瞭一個新的視角,讓我思考如何在日常運維中融入更多的安全考量。它並沒有直接告訴我如何編寫特定的腳本來分析某個服務日誌中的SQL注入嘗試,但它教會瞭我如何從整體上構建一個能夠快速發現和響應安全威脅的運營體係。這本書的價值在於它提供瞭一個戰略性的指導,幫助我構建一個更具韌性的SOA安全運營框架。
评分作為一名在安全審計領域摸索瞭多年的專業人士,我一直在尋找能夠指導我如何係統性地評估SOA架構安全性的工具和方法。當我拿到《SOA Security》這本書時,我抱著極大的期待,希望能從中找到一些具體的審計檢查清單,或者關於如何利用自動化工具來掃描SOA服務的安全漏洞的詳盡指導。例如,我原以為書中會包含如何檢查服務注冊錶(Service Registry)的訪問權限,或者如何驗證服務描述(WSDL)的安全性,以及如何檢測潛在的XML注入攻擊。但齣乎意料的是,這本書的內容更加宏觀,它側重於SOA安全治理、閤規性要求以及如何建立有效的安全度量體係。它並沒有直接提供“一鍵式”的安全審計解決方案,而是教會我如何構建一個全麵的安全審計框架。書中關於風險管理和安全意識培訓的章節,對於我這樣一個需要與眾多利益相關者溝通和協作的審計人員來說,提供瞭非常有價值的思路。它幫助我理解瞭,安全審計不僅僅是技術層麵的檢查,更是對組織流程和人員意識的全麵評估。雖然我可能需要花費更多的時間去將書中的原則轉化為具體的審計實踐,但這本書無疑為我提供瞭一個更加係統化、更具前瞻性的審計視角。
评分在我對分布式係統安全進行深入研究的過程中,一直對如何構建可信的、安全的分布式服務交互機製感到睏惑。我曾滿懷希望地認為,《SOA Security》這本書會詳細介紹諸如OAuth 2.0協議在SOA環境下的具體應用,或者如何利用JSON Web Token(JWT)來在不同服務之間傳遞身份信息和授權聲明。我期望書中能有關於如何保護API密鑰、如何處理令牌撤銷,以及如何在微服務架構中實現服務間的端到端身份驗證和授權的詳細案例。然而,這本書的內容更傾嚮於SOA安全設計原則和架構模式。它探討瞭服務治理、安全領域(Security Domain)的劃分,以及如何處理跨服務的安全信任關係。書中關於安全模式(Security Patterns)的介紹,例如“斷言傳遞”或“安全代理”等,為我提供瞭一個思考如何設計更安全的分布式係統交互的全新維度。雖然我可能需要自己去研究如何將這些模式具體實現到我的技術棧中,但這本書為我提供瞭一個堅實的安全理論基礎,讓我能夠更好地理解分布式係統安全的核心挑戰。它就像一本安全領域的“哲學書”,啓發我從更深層次的原理去思考問題。
评分作為一名在IT安全領域摸爬滾打多年的技術人員,我一直對服務導嚮架構(SOA)的安全實踐保持著高度關注。市麵上關於SOA的書籍不少,但真正能深入淺齣、觸及核心的安全挑戰的書籍卻不多見。最近,我閱讀瞭《SOA Security》一書,雖然書中並未直接探討我過去幾年一直在攻剋的特定網絡協議漏洞,但它提供瞭一個極其寶貴的框架,讓我能夠從更高的維度重新審視我對那些底層安全問題的理解。這本書並沒有像我期望的那樣,逐一拆解某些特定技術的安全弱點,比如TCP/IP握手過程中的某些潛在攻擊嚮量,或者DNS解析過程中可能被利用的反射放大機製。然而,它通過對SOA安全原則的係統性闡述,讓我明白瞭為何這些底層協議的安全是整個SOA生態安全不可或缺的一環。書中關於身份驗證和授權機製的討論,雖然沒有直接列齣SSH密鑰交換的每一步細節,卻讓我意識到,無論底層的通信有多麼復雜,最終都要歸結到“誰能訪問什麼”這個根本問題上。這本書更像是為你繪製瞭一張 SOA 安全的大地圖,而不是詳細的指南針。它指引瞭方嚮,讓你知道需要去哪裏,但具體的尋路技巧,還需要你自己根據地圖上的指示去探索。我尤其欣賞書中對於安全策略設計與實施的篇章,它幫助我理解瞭如何從業務需求齣發,構建一套與SOA架構相匹配的安全體係,即使這些策略的落地細節我還需要進一步的實踐來驗證。
评分 评分 评分 评分 评分相關圖書









本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈圖書下載中心 版权所有