
具体描述
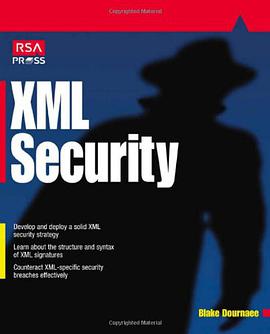
Use this book as both an XML primer and to get up to speed on XML-related security issues. Written by the experts at RSA Security, Inc., you'll get inside tips on how to prevent denial of service attacks, and how to implement security measures to keep your XML programs protected.
作者简介
目录信息
读后感
用户评价
这本书的叙事节奏,与我读过的大多数安全书籍截然不同,它没有过多地渲染“黑客如何入侵”的戏剧性场面,而是以一种近乎工程手册的冷静和严谨,剖析了XML安全框架的每一个组件。我尤其欣赏它对XML签名验证过程的层层剥茧,从摘要算法的选择,到规范化(Canonicalization)步骤的细微差异,都做了深入的探讨。记得有一次,我们在一个复杂的SOAP集成项目中遇到了签名验证失败的问题,错误信息模糊不清,调试起来犹如在迷雾中摸索。最终,是我们参照书中关于“如何处理命名空间在规范化过程中的影响”的那一节,才定位到是客户端和服务器端对文档结构解析的细微偏差导致的。这种深入底层的讲解,对于那些不仅仅满足于调用API库,而是希望构建健壮、可审计的安全系统的工程师来说,是无可替代的财富。这本书的价值不在于教你如何快速实现一个“能跑”的加密功能,而在于让你明白,为什么某种实现方式比另一种更安全,以及在标准允许的范围内,有哪些隐藏的陷阱需要避开。它更像是一本“反模式”的警示录,而非“最佳实践”的速成指南,需要读者具备一定的耐心和基础的密码学知识才能完全吸收其精髓。
如果让我用一个词来形容阅读这本书的体验,那可能是“沉重”。这种沉重感并非指其内容难度大,而是指它所承载的技术规范本身的重量感。XML安全,本质上是试图在高度灵活的XML结构之上,强行施加一致的、可验证的安全约束,这本身就是一个充满妥协和复杂性的过程。书中对XML加密的介绍,着重强调了密钥管理和内容保护的维度,它详细地阐述了为什么仅仅对数据进行对称加密是不够的,必须结合公钥基础设施(PKI)来安全地传输密钥信息。我记得书中对于如何使用KeyInfo元素来描述密钥获取方式的各种变体进行了详尽的对比,这对于我们在设计需要跨越多个信任域进行数据交换的系统时,提供了极大的参考框架。它很少使用生硬的术语,而是通过大量的流程图和架构图来辅助理解,这些图示成为了我当时理解SAML断言结构复杂性的重要桥梁。对于一个习惯了JSON/RESTful架构的现代开发者来说,这本书可能显得有些“厚重”,但对于理解互联网早期企业级服务(如Web Services)的安全基石是如何搭建起来的,它提供了最直接、最无修饰的视角。
这本书的封面设计,坦率地说,充满了那个年代特有的、略显老派的IT书籍风格,深色背景配上略显突兀的黄色和白色文字,让人一眼就能认出这是“官方指南”系列的产物。拿到手的时候,我首先关注的是其厚度,这本《RSA Security's Official Guide to XML Security》的篇幅,着实让人感受到一股“不把问题讲透不算完”的决心。我记得当时购买它是出于一种既好奇又无奈的心态。好奇是因为XML安全在当时(我初次接触相关技术栈时)是一个新兴的、充满陷阱的领域,业界对于最佳实践尚未形成统一的认识,而RSA作为安全领域的巨头,其官方解读无疑具有重要的参考价值。无奈则是因为,面对如XML签名(XML Signatures)、XML加密(XML Encryption)这些复杂的规范,如果没有一本详尽的参考书来梳理标准、解析晦涩的法律条文式的技术描述,单纯依赖网络上的零散资料,效率实在太低。这本书的排版中规中矩,大量的代码示例占据了视觉焦点,这对于动手能力强的开发者来说是件好事,意味着理论与实践的结合度很高。尽管初读时会觉得某些章节略显枯燥,但当我真正需要深入理解XPath如何被用于定位需要加密或签名的部分时,我才体会到这种详尽的、近乎逐字的解释是多么宝贵。它不像现代网络教程那样追求快速入门,而是更像一本需要泡一杯咖啡,静下心来研读的学术著作,每当你对某个安全漏洞的原理感到困惑时,回过头来查阅这本书,总能找到最原始、最权威的解释路径。
从一个纯粹的、注重实用性的角度来看,这本书的“时效性”确实是一个需要正视的问题。毕竟XML安全在当今的微服务和API网关时代,其主角的地位已经被JSON Web Token(JWT)等更轻量级的技术所取代。然而,将这本书仅仅视为过时的技术手册是片面的。它提供的关于安全设计的思维模型,特别是关于“身份断言的传输与验证”这一核心安全理念的阐述,是跨越技术栈的。书中对XML Dsig(Digital Signatures)和XML Enc(Encryption)的深入剖析,构建了一个完整的、基于公私钥体系的文档完整性和保密性框架。当我后来转而研究JWT的某些高级扩展,例如JWT的声明(Claims)如何安全地绑定到特定上下文时,我发现其底层逻辑与书中对XML安全上下文(Context)处理的精髓是相通的。这本书的价值在于它建立了一个强大的安全概念基础,教会读者如何用一套严谨的密码学原语去保护结构化数据,这种对安全原理的深刻理解,远比记住特定技术的最新语法更为重要和持久。它是一份关于企业级安全基础设施设计哲学的历史文献。
这本书的实战价值,更多地体现在其对标准冗余部分的“翻译”能力上。W3C的标准文档往往以极其正式和抽象的方式来描述技术要求,初学者很容易被那些关于“Must”、“Should”、“May”的措辞绕晕,从而在实际部署中做出不安全或不兼容的决定。而RSA的这本官方指南,则像是为这些标准文档提供了一本“用户友好型”的注解本。它不会轻易跳过任何一个可选的步骤,而是会明确指出,虽然标准允许你选择A或B,但在实际的业务场景中,选择C往往能带来更清晰的审计路径和更低的互操作性风险。例如,在处理时间戳和重放攻击的防御机制时,书中对不同签名应用场景下的时间同步策略进行了细致的探讨,这部分内容,即使在今天看来,也具有相当的参考价值。它教导的不是如何编程,而是如何“思考安全问题”,如何在一个由多方参与的、缺乏中央权威的环境中,建立起可信赖的数字契约。因此,这本书的阅读过程更像是一场与标准制定者的“对话”,通过官方的解读,消除了那些因语言晦涩而产生的误解。
顺次罗列了一些XML相关的安全标准,没有什么作者自己的感悟,直接上网search就可以,浪费纸张。没想到我是第一个评价的,没有看过的就不要浪费时间了。
顺次罗列了一些XML相关的安全标准,没有什么作者自己的感悟,直接上网search就可以,浪费纸张。没想到我是第一个评价的,没有看过的就不要浪费时间了。
顺次罗列了一些XML相关的安全标准,没有什么作者自己的感悟,直接上网search就可以,浪费纸张。没想到我是第一个评价的,没有看过的就不要浪费时间了。
顺次罗列了一些XML相关的安全标准,没有什么作者自己的感悟,直接上网search就可以,浪费纸张。没想到我是第一个评价的,没有看过的就不要浪费时间了。
顺次罗列了一些XML相关的安全标准,没有什么作者自己的感悟,直接上网search就可以,浪费纸张。没想到我是第一个评价的,没有看过的就不要浪费时间了。