
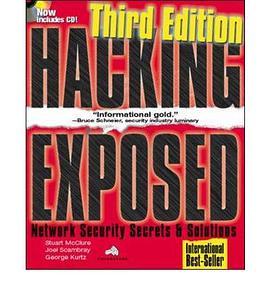
Hacking Exposed: Network Security Secrets&Solutions, Third Edition pdf epub mobi txt 电子书 下载 2026
- 网络安全
- 渗透测试
- 黑客技术
- 网络防御
- 安全漏洞
- 信息安全
- 网络协议
- 安全解决方案
- 防火墙
- 入侵检测

具体描述
The new edition of this powerful best-seller contains a CD-ROM with links to security tools mentioned in the book, key security tools for download from the CD, and a password database. Inside the book
作者简介
目录信息
读后感
用户评价
这本书带来的最大的心智上的冲击,来自于它对“攻防对抗”本质的深刻揭示。它成功地打破了许多初级安全人员认为“安全就是打补丁”的简单化认知。作者通过大量的实例说明,安全是一个动态的、持续演进的博弈过程,一方的防御提升必然会迫使另一方寻找新的、更隐蔽的攻击路径。这种“军备竞赛”的思维模式,贯穿了全书始终。尤其是在讨论无线网络安全时,它不仅讲了WEP/WPA的破解方法,更着重于现代企业级WLAN环境中如何建立隔离和监控机制来应对侧信道攻击和中间人攻击的变种,这显示出作者紧跟时代脉搏的专业能力。阅读此书,我不再仅仅将安全视为一个技术部门的工作,而是一个需要全公司范围投入的战略任务。书中对安全策略制定、风险评估的探讨,甚至涉及到了合规性标准(如某些行业标准)的解读,虽然不是重点,但提供了极具价值的宏观视角。总而言之,这本书是一次全方位的安全思想的洗礼,它培养的不是操作员,而是能够预见未来威胁并设计出有效长期策略的安全架构师。
评分这本书的结构设计体现了作者极高的专业素养和对读者学习曲线的深刻理解。它并不是简单地将网络安全的所有知识点堆砌在一起,而是构建了一个清晰的“发现问题—分析问题—解决问题”的逻辑框架。每个章节的过渡都显得那么自然而然,仿佛是精心编排的一出技术大戏。例如,在深入讨论渗透测试的技巧之前,作者会先用一个章节来阐述法律和道德的边界,这确保了读者在获取“破坏性知识”的同时,不会偏离正确的轨道。我特别喜欢其中对于“社会工程学”的独立论述,它几乎是用一种心理学教科书的严谨度来解剖人性的弱点,揭示了技术防护体系中最容易被忽略的一环——人。这种跨学科的视角,极大地拓宽了我对安全领域的认知边界,让我明白安全并非纯粹的IT问题,而是一个涉及组织文化、流程管理和心理博弈的综合体。阅读过程中,我时常会停下来,反思自己团队现有的安全流程中是否存在类似的盲点。这本书的价值在于,它不仅教授了“如何做”,更重要的是教会了“如何思考”,引导我们建立起一个全面的、多维度的安全视角。
评分坦白说,这本书的深度和广度确实超出了我原先的预期,它绝非市面上那种只停留在工具层面介绍的“速成秘籍”。最让我印象深刻的是其对现代防御策略的探讨,那种前瞻性和实用性简直无懈可击。作者并没有沉溺于陈旧的防御模型,而是聚焦于如何构建一个具备韧性的安全态势感知体系。书中关于入侵检测和响应(IDS/IPS)机制的剖析,细致到了规则集(Signature Set)的编写艺术,甚至探讨了如何通过混淆流量来规避被发现的技巧。在应对APT(高级持续性威胁)方面,书中给出的不仅仅是简单的防火墙配置建议,而是上升到了“狩猎”层面——如何主动地、系统性地在自己的网络中寻找那些潜伏的“幽灵”。这种主动防御的理念,对我所在的环境,一个追求零信任架构的组织来说,提供了极具价值的行动纲领。特别是关于内存取证和恶意软件动态分析章节,虽然技术性极强,但作者的讲解思路清晰流畅,使得原本晦涩的汇编代码分析和系统调用追踪,变得可以被系统地掌握。这种将理论知识与高对抗性实战技能无缝结合的能力,是这本书最宝贵的地方。它强制你去思考,如果攻击者明天就突破了你的边界,你该如何应对,而不是一味地依赖被动防御。
评分这本新近入手的好书,真是让我对网络安全领域的理解提升到了一个新的层次。首先,它在基础概念的阐述上就显得格外扎实和深入,绝非那种走马观花式的介绍。作者似乎花了大量篇幅去剖析那些隐藏在日常操作背后的底层原理,比如TCP/IP协议栈的每一个细节是如何被巧妙地利用或防御的,这对我理解传统网络架构的脆弱性至关重要。书中对各种经典攻击向量的描述,不仅列举了攻击的步骤,更重要的是,它解释了“为什么”这些步骤会奏效,从攻击者的思维模式入手,构建了一个完整的逻辑闭环。我尤其欣赏它在描述攻击场景时所采用的类比和图示,即便是初次接触这些复杂概念的读者,也能迅速抓住核心要点。例如,对于缓冲区溢出这种看似高深的编程漏洞,作者通过非常形象化的比喻,将其还原成了一个简单的“容器装载过多液体”的问题,瞬间打消了我原有的畏惧感。此外,书中对历史安全事件的回顾也做得非常到位,通过分析真实的案例,让理论不再是空洞的口号,而是具有鲜活生命力的实战经验。读完前半部分,我感觉自己像是获得了一把万能钥匙,能够打开通往更高阶安全理解的大门,为后续更深入的学习打下了无比坚实的基础。它不仅仅是一本技术手册,更像是一本安全思维的入门指南,引导读者从根本上重新审视信息系统的构建方式。
评分如果非要说这本书有什么让人感到“挑战”的地方,那可能就是它对读者的要求相当高,但这种挑战正是其魅力所在。它不适合那种只想快速安装一个工具就想成为专家的读者。书中涉及的许多高级概念,比如路由欺骗(Rogue DHCP/ARP)的深层次实现,以及对特定操作系统内核机制的深入挖掘,确实需要读者具备扎实的计算机网络和操作系统原理知识作为铺垫。但正因如此,这本书的“含金量”才显得如此之高。我发现自己不得不经常查阅附注和外部资料来补充一些背景知识,但这绝不是枯燥的重复劳动,而是一个主动探索和知识内化的过程。每一次查阅都带来了更深一层的豁然开朗。这种设计,使得这本书的生命力很强,随着技术的发展,其核心的攻击逻辑和防御原则依然适用,而读者只需不断更新自己对新技术的理解,就能将书中的框架应用于新的场景。它更像是一本“内功心法”的宝典,而不是一本“招式”的速查手册,需要读者沉下心来,反复研磨,才能真正体会到其中的精妙之处和作者的匠心。
评分 评分 评分 评分 评分相关图书




本站所有内容均为互联网搜索引擎提供的公开搜索信息,本站不存储任何数据与内容,任何内容与数据均与本站无关,如有需要请联系相关搜索引擎包括但不限于百度,google,bing,sogou 等
© 2026 qciss.net All Rights Reserved. 小哈图书下载中心 版权所有