
具体描述
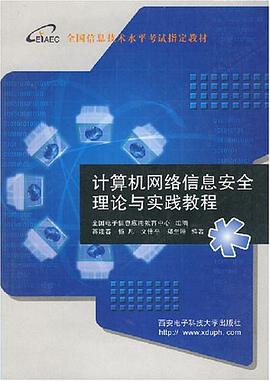
本书是全国信息技术水平考试“计算机网络信息安全高级技术证书”考试指定教材。
本书共21章,包括网络信息安全基础理论、网络安全技术与标准、网络安全管理实践及网络信息安全实验指导等四大部分。本书针对各种网络安全技术的特点,详细分析了各技术的原理,并给出了典型的应用实例。本书各章还配有思考与练习题,可方便读者学习。
本书集学术、教学和管理于一体,针对当前的各种网络安全问题,总结了一套完整的、科学的、切合实际的网络安全管理流程、网络安全防范体系与安全机制,并把各种具体的网络安全技术纳入其中。
本书是“计算机网络信息安全高级技术证书”水平考试人员的必备教材,也可以作为从事网络信息安全的广大技术人员和大专院校师生的参考用书。
作者简介
目录信息
读后感
用户评价
从排版和资料获取的角度来看,这本书的设计也体现了对读者的尊重。首先,图文并茂,核心概念图表清晰,复杂流程图逻辑严谨,大幅减轻了视觉负担。其次,书后附带的资源链接和GitHub仓库的维护情况也相当及时,这对于持续学习者来说至关重要。我查阅了它引用的几篇重要的RFC文档和学术论文,发现引用源头都非常权威且易于追溯。更让我感到惊喜的是,它在介绍不同的安全工具(如Wireshark, Nmap, Metasploit的特定模块)时,不仅说明了工具的用途,还针对其局限性和可能带来的法律风险进行了提示,这体现了作者强烈的职业道德和对读者负责的态度。总的来说,这是一套严谨、前沿且极具操作指导价值的工具书。
这本书在“实践”二字上的投入是毋庸置疑的,但它最可贵之处在于强调了“批判性思维”的培养。它没有直接给出标准答案,而是通过一系列设计精巧的实验和模拟环境,引导读者去发现系统中的薄弱环节。我尤其喜欢那些“反向工程”的练习,比如要求我们分析一个被恶意植入后门的配置文件,或者设计一个能够绕过IDS/IPS检测的流量混淆策略。这种主动探索的过程,远比被动接受知识来得有效。它训练的不是简单的配置能力,而是对系统行为模式的深度理解。读完这些实践环节,我感觉自己看待任何网络架构的眼光都变得更加审慎和挑剔,不再轻易相信默认的安全设置是可靠的。
坦白说,我对技术书籍的阅读常常感到疲劳,因为很多作者的笔触过于冷硬,缺乏必要的引导性。但这本书的叙事风格却出人意料地流畅和人性化。它在处理难度较大的密码学或安全协议时,采用了递进式的讲解策略,先给出高层级的目标和挑战,然后层层剥开技术细节,像剥洋葱一样,让读者在不知不觉中掌握了核心逻辑。书中穿插的一些“安全专家建议”栏目,更是像一位经验丰富的前辈在耳边指导,指点迷津,避免了初学者容易陷入的误区。例如,它关于安全策略制定的讨论,就非常贴近现实中的管理困境,提供了从合规性要求到技术落地的实用建议,让读者不仅学会了“怎么做”,也明白了“为什么这么做”。这种教学的温度,是很多纯技术手册难以企及的。
初次翻阅这本书时,最吸引我的是它对前沿安全威胁的追踪速度。现在安全领域日新月异,去年的“热点”可能今年就成了“历史遗留问题”。然而,这本书对于零日漏洞、APT攻击链的分析,以及在云环境和物联网(IoT)背景下的安全挑战,都有着非常与时俱进的阐述。特别是关于“零信任架构”的章节,它不是泛泛而谈,而是细致地拆解了如何从身份验证、微隔离到持续监控,逐步构建一个可信赖的网络环境。我对其中关于容器安全和DevSecOps流程集成的部分印象尤为深刻,它清晰地指出了传统边界防御在现代敏捷开发中的局限性,并提供了具体的工具链推荐和实践路线图。这表明编著者对当前IT基础设施的演变有着深刻的洞察力,确保了读者学到的知识不会过时。
这本《计算机网络信息安全理论与实践教程》的编排结构真是让人眼前一亮。它不是那种枯燥乏味的教科书堆砌,而是巧妙地将复杂的理论概念与实际应用场景紧密结合起来。我特别欣赏作者在介绍网络协议安全时,没有仅仅停留在TCP/IP模型的理论层面,而是深入剖析了数据包在不同网络层可能遭受的攻击类型,并且配以大量的实战案例和代码片段来佐证。比如,在讲解加密算法时,它不仅仅是罗列了RSA、AES的数学原理,还通过一个模拟企业内部VPN隧道的搭建过程,直观地展示了公钥基础设施(PKI)是如何保障数据传输的机密性和完整性的。这种“知其所以然,更能知其所以然”的讲解方式,极大地提升了学习的效率和兴趣。对于我这种既需要扎实理论基础又渴望快速上手实践的读者来说,这本书提供了一个完美的平衡点,让人感觉自己不是在啃教材,而是在进行一场精心设计的工程训练。