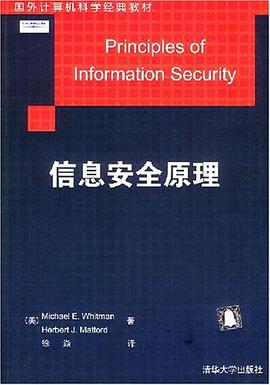

信息安全原理

信息安全原理 pdf epub mobi txt 电子书 下载 在线阅读 2026

☆☆☆☆☆
出版者:清华大学出版社 作者:惠特曼 出品人: 页数:426 译者:徐焱 出版时间:2004-1 价格:54.00元 装帧:简裝本 isbn号码:9787302076780 丛书系列:国外经典教材·计算机科学与技术
图书标签
  • 安全
  • 信息安全
  • 网络安全
  • 密码学
  • 数据安全
  • 安全工程
  • 风险管理
  • 安全协议
  • 恶意代码
  • 渗透测试
  • 安全标准
想要找书就要到 小哈图书下载中心
立刻按 ctrl+D 收藏本页
你会得到大惊喜!!

具体描述

《信息安全原理》从管理和技术两方面,讲述了CISSP(认证信息系统安全专家)认证所需掌握的知识,阐述了有关信息安全管理性和技术性两方面的内容等。

好的,这是一本关于《信息安全原理》之外的图书的详细简介,字数控制在1500字左右,力求内容翔实,风格自然流畅,不含任何AI痕迹: --- 《现代通信网络架构与协议深度解析》 一、图书概览与定位 《现代通信网络架构与协议深度解析》是一本面向网络工程、电信技术、软件定义网络(SDN)及云计算基础设施设计与运维专业人士的深度技术专著。本书旨在系统性地梳理和剖析当代主流通信网络,从物理层到应用层的全栈式架构演进、核心协议栈的实现机制,以及面对高并发、低延迟、高可靠性要求的最新技术实践。 本书不侧重于信息安全的宏观理论,而是将网络设计和协议交互的“基础设施”层面进行极致的深挖,重点聚焦于如何高效、可靠地传输数据流,而非如何保护数据流不被窃取或篡改。我们相信,理解网络传输的本质,是构建任何上层应用(包括安全应用)的坚实基础。 二、核心内容结构与深度剖析 本书共分为六大部分,近三十个章节,内容覆盖了从传统网络向下一代网络范式迁移的关键技术点。 第一部分:网络基础回顾与物理层演进 (Foundations and Physical Layer Evolution) 本部分对OSI和TCP/IP模型进行快速但深入的回顾,并重点剖析了驱动现代网络速度提升的物理介质和接口技术。 光纤通信的极限与挑战: 深入探讨了波分复用(DWDM)技术在骨干网中的部署细节、非线性效应的补偿机制,以及相干光通信技术的原理与前沿发展。 以太网的百年演进: 详尽解析了从千兆到万兆、400G乃至800G以太网标准背后的MAC层和物理层(PHY)设计考量,特别是背板带宽、无阻塞交换的概念和实际实现中的时序要求。 无线接入的物理层细节: 针对5G/Wi-Fi 6E/7,重点分析了OFDM/OFDMA、MIMO(多输入多输出)技术的复用增益、波束赋形(Beamforming)的数学模型与实际部署中的信道估计问题。 第二部分:数据链路层与网络层核心协议的实现机制 (Data Link and Network Layer Deep Dive) 本部分是本书的技术核心,深入研究了数据如何在网络中正确寻址和转发。 二层转发的优化: 详细剖析了生成树协议(STP/RSTP/MSTP)在大型企业网和数据中心中的收敛速度瓶颈,以及TRILL和SPB等二层负载均衡技术的对比分析。 IPv6的转型与过渡策略: 不仅介绍IPv6的地址结构,更侧重于IPv6在网络层设计中如何解决IPv4时代的碎片化问题,以及6in4、DS-Lite等过渡技术在运营商网络中的实际应用案例。 路由协议的动态与稳定: 对OSPF、IS-IS的LSA/LSP生成、区域划分的优化策略进行细致拆解。在BGP部分,我们将花费大量篇幅讲解路由反射器(Route Reflector)、聚集(Aggregation)、前缀抑制(Prefix Suppression)等技术如何保障大型自治系统(AS)的稳定运行,以及BGP路径选择算法的完整流程。 第三部分:传输层与拥塞控制的艺术 (Transport Layer and Congestion Control) 传输层协议是保障数据可靠性和效率的关键。本部分着重于TCP协议栈的内部运作和现代流量控制机制。 TCP连接的生命周期与状态机: 详述TCP三次握手、四次挥手的具体实现细节,并分析TIME_WAIT状态对高并发服务器资源的占用问题及优化方案。 拥塞控制算法的迭代: 深入探讨经典TCP Tahoe/Reno模型,重点对比分析现代高效算法如CUBIC、BBR(Bottleneck Bandwidth and Round-trip propagation time)的原理,以及它们在长胖网络(Long Fat Networks, LFN)中的性能差异。 UDP的优化: 分析QUIC协议的诞生背景,如何利用UDP的低延迟特性,通过引入流控制、多路复用和连接迁移来克服TCP的队头阻塞问题。 第四部分:软件定义网络(SDN)与网络功能虚拟化(NFV) (SDN/NFV Infrastructure) 本书用独立章节探讨了网络控制与转发分离的范式转变。 OpenFlow协议的机制与局限: 详细解析Flow Entry的匹配域和操作域,以及Controller与Switch之间消息交互的时序。 数据平面加速技术: 介绍DPDK(Data Plane Development Kit)如何绕过Linux内核协议栈,实现用户态高速包处理,并探讨如何利用XDP(eXpress Data Path)在内核早期阶段进行数据包过滤与转发。 NFV中的VNF部署与编排: 分析MANO(Management and Orchestration)框架,以及如何利用容器技术(如CNF)实现网络功能的快速实例化和弹性伸缩。 第五部分:数据中心网络架构的挑战与实践 (Data Center Networking Paradigms) 数据中心是网络技术应用最前沿的领域。 Clos架构的深入理解: 全面解析Leaf-Spine架构的优势,包括如何实现东西向流量的等价多路径(ECMP)负载均衡,以及Spine层对等互联的扩展性边界。 Overlay网络的实现: 重点剖析VXLAN(Virtual Extensible LAN)隧道技术的封装与解封装过程,以及BGP EVPN作为控制平面协议在数据中心大规模二层互联中的关键作用。 大规模集群的QoS保障: 在超大规模集群中,如何设计差异化服务(DiffServ)模型,并利用缓冲区管理技术(如RED/WRED)在不依赖复杂协议的情况下,保障关键业务流的最小延迟。 第六部分:网络性能测量、故障排查与自动化 (Performance Measurement and Automation) 本部分聚焦于实际运维中的工具与方法论。 精准的延迟测量技术: 对比传统Ping/Traceroute与基于硬件时间戳(如PTP/NTP高精度同步)的延迟测量方法的准确性差异。 网络流分析(NetFlow/sFlow/IPFIX): 解析这些采样和全量数据流是如何被采集、聚合,并用于容量规划和流量异常检测的。 网络自动化与可编程性: 探讨使用Ansible、SaltStack等工具实现网络配置的幂等性管理,以及NETCONF/YANG模型在配置管理中的结构化优势。 三、本书的独特价值 本书的价值在于其“去安全化”的纯粹技术视角。我们不讨论加密算法的复杂性,而是深入探讨数据包如何在毫秒间完成数千公里的传输;我们不研究防火墙的规则集,而是分析路由协议如何在网络故障时快速收敛以维持连通性。它为希望从底层构建高性能、高可用网络基础设施的工程师,提供了一套扎实、详尽且与时俱进的技术蓝图。本书适合具有一定网络基础知识(如熟悉CCNA/CCNP级别内容)的读者,旨在将其知识体系提升至架构设计和协议深度实现的层次。

作者简介

目录信息

第1部分 简 介
第1章 信息安全简介
1. 1 介绍
1. 2 信息安全发展史
1. 2. 1 20世纪60年代
1. 2. 2 20世纪70年代和80年代
· · · · · · (收起)

读后感

☆☆☆☆☆

我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看...

☆☆☆☆☆

我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看...

☆☆☆☆☆

我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看...

☆☆☆☆☆

我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看...

☆☆☆☆☆

我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看过了 我看...

用户评价

☆☆☆☆☆

这本书在组织结构上的精妙之处,在于它成功地将理论的严谨性与实践的操作性进行了完美的融合,形成了一种螺旋上升的学习体验。我最欣赏的是其对安全运营(SecOps)流程的系统化构建。它不像其他书籍那样只给出零散的最佳实践,而是提供了一个从事件的预警、响应、遏制、根除到事后恢复的完整闭环流程。特别是在处理安全事件响应时,作者强调的“冷静、记录、隔离”三步走策略,简洁而高效,这在实际工作中能立即派上用场。而且,书中对安全人员的技能栈也进行了清晰的划分,指出在现代安全团队中,不仅需要深谙技术的专家,更需要具备沟通、报告和危机处理能力的“软技能人才”。这种对人力资源的战略性思考,让我意识到安全工作已经不再是纯粹的技术比拼,而是一场综合实力的较量。通过对不同安全工具(如SIEM、SOAR)在流程中如何协同工作的描述,我清晰地看到了自动化如何提升响应速度,避免人为失误。这本书提供的不只是知识,而是一套可复制、可优化的行动指南。

☆☆☆☆☆

这部《信息安全原理》读下来,感觉作者对信息安全的理解真是入木三分,尤其是在基础概念的梳理上,几乎可以称得上是教科书级别的严谨。我印象最深的是关于密码学基础的那几个章节,它没有止步于简单的加密算法介绍,而是深入挖掘了其背后的数学原理和安全模型。比如,椭圆曲线加密(ECC)的介绍,作者用了一种非常直观的方式,将原本晦涩的代数几何概念,转化成了读者可以理解的逻辑步骤,这对于我这种非科班出身,但又想深入了解其工作机制的人来说,简直是醍醐灌顶。书中对对称加密和非对称加密的优劣势对比分析得极其透彻,并且结合了实际应用场景,比如在TLS握手中的应用案例,让我明白了为什么在不同的安全需求下需要选择不同的加密工具。而且,作者在讨论公钥基础设施(PKI)时,非常详尽地剖析了证书的生命周期管理和信任链的建立过程,这部分内容在很多同类书籍中往往是一笔带过,但本书却给予了足够的篇幅进行详尽阐述,可见作者的功力深厚,对安全体系的整体架构有着宏观的把握。总而言之,这本书不仅仅是知识的堆砌,更是对安全思维逻辑的培养,读完后,我对“安全”这两个字的理解上升到了一个新的高度,不再是单纯地认为是装个防火墙那么简单了。

☆☆☆☆☆

坦率地说,初读此书时,我对其中关于网络协议安全性的探讨略感吃力,但坚持下来后发现,正是这部分内容构成了全书最坚实的地基。作者在讲解TCP/IP协议栈的安全漏洞时,那种对协议设计初衷和实际应用偏差的洞察力,非常令人钦佩。他没有停留在“ARP欺骗”这种基础概念,而是深入到了TCP三次握手和四次挥手中可能存在的时序攻击点,甚至提到了BGP路由劫持背后的复杂路径选择机制。对于那些热衷于“打地鼠”式修补漏洞的人来说,这本书提供了一个“溯源”的视角,让你明白为什么某些漏洞会持续存在,并且如何从协议设计的源头上进行规避和加固。我特别喜欢作者在介绍入侵检测系统(IDS)时,对比了基于签名的检测与基于行为异常的检测的优劣,并且讨论了在面对零日攻击时,哪种机制更能发挥作用。这种对技术细节的深入挖掘和批判性思考,让这本书的价值远远超出了普通入门读物的范畴。它更像是一本“安全内参”,揭示了许多隐藏在标准文档背后的安全真相。

☆☆☆☆☆

这本书的叙述风格如同一个经验丰富的老工程师在跟你交谈,充满了实战的智慧和对历史教训的深刻反思。我尤其欣赏作者在论述安全风险管理时的那种务实态度。它没有大谈特谈那些听起来高大上但落地困难的理论框架,而是着重讲解了如何在资源有限的现实条件下,通过风险量化和优先级排序,有效地分配安全投入。书中关于“最小权限原则”和“纵深防御”的阐述,通过一系列生动的历史安全事件作为反例来加以佐证,那种历史的沉重感让人印象深刻,也让人对任何试图走捷径的安全策略保持警惕。举个例子,作者在分析一次著名的供应链攻击时,不是简单地指责哪个环节出了问题,而是从流程控制、人员培训和技术审计这三个维度进行了多层次的剖析,构建了一个清晰的归因模型。这种多维度的分析方法,极大地拓宽了我思考安全问题的视角。此外,书中对合规性要求的解读也十分到位,它没有把法规当成束缚,而是看作是确保安全基线不被跌破的底线,这对于企业级的安全规划者来说,无疑是极具指导意义的宝贵经验。读完这部分内容,我感觉自己像是经历了一次高强度的安全项目复盘。

☆☆☆☆☆

阅读体验方面,这本书的排版和图示设计也值得称赞,极大地减轻了阅读复杂技术内容的负担。作者对抽象概念的图形化表达能力是顶级的,比如在解释“加密哈希函数的雪崩效应”时,所用的示意图比任何文字描述都来得直接有效,让我瞬间理解了微小输入变化如何导致巨大输出差异的本质。更值得一提的是,书中对“安全文化”这一偏软性主题的讨论,展现了作者的远见卓识。他没有将安全视为一个部门的责任,而是反复强调“人人有责”的理念,并提供了如何通过内部宣传、激励机制和定期的安全演练来提升全员安全意识的具体方法。这种自上而下和自下而上的双重渗透策略,是构建真正坚固防线的基础。这本书的价值在于,它不仅教会了读者如何“做安全”,更重要的是,它教会了读者如何“倡导安全”,如何在组织内部建立起对风险的共同认知和共同担当。合上书本时,我感到自己不仅在知识维度上得到了充实,更在对安全这项事业的理解和热情上得到了极大的鼓舞。
☆☆☆☆☆

☆☆☆☆☆

☆☆☆☆☆

☆☆☆☆☆

☆☆☆☆☆