
黑客攻防入门秘笈

黑客攻防入门秘笈 pdf epub mobi txt 电子书 下载 2026

☆☆☆☆☆
出版者: 作者:恒盛杰资讯 出品人: 页数:274 译者: 出版时间:2012-6 价格:49.00元 装帧: isbn号码:9787111386674 丛书系列:
图书标签
  • 黑客攻防入门秘笈
  • 黑客
  • 黑客
  • 网络安全
  • 渗透测试
  • 攻防技术
  • 信息安全
  • 漏洞利用
  • 安全入门
  • 网络攻防
  • Kali Linux
  • 实战演练
想要找书就要到 小哈图书下载中心
立刻按 ctrl+D 收藏本页
你会得到大惊喜!!

具体描述

《黑客攻防入门秘笈》全面且详细地介绍了计算机黑客攻防的基础知识,主要包括黑客的定义,黑客必须掌握的常用术语和命令,网络信息的扫描与嗅探,Windows系统漏洞攻防,木马和病毒攻防,网页、QQ和E-mail攻防,破解常用密码以及提升系统安全性能等,让读者在了解黑客攻击手段的同时,也知道如何采取有效的防范措施。《黑客攻防入门秘笈》在安排知识点时,按照由易到难、循序渐进的顺序进行排列,最大限度地满足了初学者的学习要求。此书内容全面,图文对应,讲解深浅适宜,叙述条理清楚,并采用了一问一答的形式,让读者不仅能够知其然,而且还能知其所以然。此外,《黑客攻防入门秘笈》还配有多媒体教学光盘,光盘中提供了相关的视频教学演示,读者可通过观看视频来巩固所学的知识。

好的,以下是一本名为《网络安全实战指南:从基础到进阶》的图书简介,该书内容与您提到的《黑客攻防入门秘笈》无关,并且力求详尽、自然: --- 《网络安全实战指南:从基础到进阶》 构建坚不可摧的数字堡垒——系统性、实践导向的网络安全蓝图 在信息技术飞速发展的今天,数据已成为新的石油,而保护这些数据不受侵害,则是所有组织和个人的生命线。然而,网络攻击手段日益精进,传统防御体系面临着前所未有的挑战。本书《网络安全实战指南:从基础到进阶》并非停留在理论的纸上谈兵,而是旨在提供一套全面、系统且高度实战化的安全构建与防御策略。我们相信,真正的安全来自于深入理解攻击者的思维、熟练掌握防御工具的运用,并建立起一套可持续迭代的安全管理体系。 本书的编写团队由多位在企业安全架构、渗透测试、应急响应以及合规性审计领域深耕多年的资深专家组成。我们摒弃了晦涩难懂的学术术语堆砌,转而采用“问题驱动—理论支撑—工具实操—案例复盘”的结构,确保每一位读者,无论您是初入安全领域的新手,还是寻求系统化提升经验丰富的工程师,都能从中找到明确的成长路径。 --- 第一部分:安全基石的夯实——理解现代网络环境与威胁模型 (Foundation & Threat Modeling) 这一部分为后续的深度实践打下坚实的基础。我们首先从宏观视角审视当前复杂的网络环境,包括云计算、物联网(IoT)和移动办公带来的新型风险面。 1. 现代网络架构剖析与安全边界重塑: 深入解析零信任(Zero Trust)架构的设计原则、部署考量,以及如何有效管理云原生环境中的身份和访问管理(IAM)。我们将详细探讨传统边界防御向身份驱动防御的演进过程。 2. 威胁情报的获取与应用: 讲解如何有效订阅、清洗和分析威胁情报源(CTI)。重点介绍结构化情报(如STIX/TAXII)在防御系统自动化中的集成应用,以及如何利用情报驱动防御(IDD)来预测和减轻高优先级威胁。 3. 构建强大的风险评估框架: 介绍主流的风险评估方法论(如FAIR模型),并指导读者如何将业务影响分析(BIA)与技术漏洞评估相结合,从而量化安全投资回报率(ROI),确保安全资源投入到最关键的领域。 --- 第二部分:纵深防御体系的构建与实践 (Defense in Depth Implementation) 本书的核心价值在于其对纵深防御体系的细致拆解和实战指导。我们将从网络层、主机层到应用层,逐一构建起多层次的保护网。 1. 网络层面的强化与隔离: 详细讲解微隔离(Micro-segmentation)技术的实施,包括基于策略的网络控制(PNC)和软件定义网络(SDN)在安全场景中的应用。此外,深入探讨下一代防火墙(NGFW)、入侵防御系统(IPS)的调优,确保其不仅仅是“流量记录器”,而是主动的威胁拦截者。 2. 主机与端点安全的高级部署: 超越传统杀毒软件,本书聚焦于端点检测与响应(EDR)和扩展检测与响应(XDR)平台的实际部署与运维。内容包括行为分析规则的编写、内存取证基础流程的建立,以及如何管理和加固Linux与Windows服务器的基线配置。 3. 应用安全生命周期管理(DevSecOps): 强调“左移”安全理念。详细阐述静态应用安全测试(SAST)、动态应用安全测试(DAST)和软件成分分析(SCA)工具在CI/CD流水线中的无缝集成。我们将提供具体的工具选型建议和自动化脚本示例,用于在代码提交阶段就识别并修复安全缺陷。 --- 第三部分:安全运营的智能化与自动化 (Intelligent Security Operations) 在海量告警的时代,人工疲于奔命的响应模式已不再适用。本部分重点介绍如何利用自动化和智能化技术,提升安全运营中心(SOC)的效率和有效性。 1. 安全信息和事件管理(SIEM)的高级配置: 不仅仅是日志收集,本书教授如何设计高效的数据模型、编写复杂的关联分析规则(Correlation Rules),并利用机器学习模型来识别低频、高威胁的异常活动,减少误报(False Positives)。 2. 安全编排、自动化与响应(SOAR)实战: SOAR是提升响应速度的关键。我们将通过多个实际场景(如钓鱼邮件处理、恶意IP封堵、账户锁定)来演示如何构建Playbook,实现事件的自动化分类、调查和遏制,将响应时间从数小时缩短到数分钟。 3. 威胁狩猎(Threat Hunting)的系统化方法: 威胁狩猎是主动防御的核心。本书提供结构化的狩猎框架(如采用MITRE ATT&CK模型),指导安全分析师如何根据假设(Hypothesis)设计查询语句,在海量数据中系统性地寻找潜伏的威胁指标(IOCs)和行为模式(IOAs)。 --- 第四部分:合规性、治理与应急响应 (Governance, Compliance & Incident Response) 任何安全体系的最终落地,都离不开有效的管理和危机处理能力。 1. 全球主要安全法规与框架解读: 深入分析GDPR、CCPA、ISO 27001等标准对技术安全控制的具体要求。重点在于如何将法规要求转化为可落地的技术实施清单,并进行持续的审计验证。 2. 构建成熟的应急响应(IR)流程: 详细介绍了NIST SP 800-61 Rev.2定义的IR生命周期(准备、检测与分析、遏制、根除与恢复、事后活动)。我们提供了详细的现场取证(如内存、磁盘镜像获取)最佳实践,以及在不同攻击场景下(如勒索软件、数据泄露)的预案模板。 3. 安全意识与文化建设: 技术终究为人所用。本书探讨了如何设计高针对性的员工安全意识培训,从被动的“合规检查”转变为主动的“安全文化培育”,利用社会工程学测试的反馈来指导改进。 --- 面向读者 初级安全工程师/系统管理员: 帮助您系统理解安全防护的各个层面,建立起扎实的实践基础。 中高级安全架构师/分析师: 提供先进的防御技术部署策略和自动化运维思路,提升威胁检测和响应的效率。 IT与业务部门决策者: 帮助您理解当前的安全风险全景,做出更明智的安全预算和资源分配决策。 《网络安全实战指南:从基础到进阶》 是一本面向未来的、以行动为导向的参考手册。我们致力于让读者不仅“知道”安全是什么,更能“做到”安全有效。购买本书,即是为您的数字资产配置了一份详尽且可执行的防御蓝图。 ---

作者简介

目录信息

读后感

☆☆☆☆☆

☆☆☆☆☆

☆☆☆☆☆

☆☆☆☆☆

☆☆☆☆☆

用户评价

☆☆☆☆☆

总的来说,这本书的价值在于它为读者搭建了一座坚实的“知识桥梁”。它没有承诺让你在看完之后就能成为顶尖高手,但它确实提供了一条清晰、高效且充满启发性的学习路径。书中引用的参考资料和推荐阅读列表也非常专业,为那些希望继续深耕特定领域的读者指明了方向。我个人认为,它最大的成功之处在于,它成功地将那些看似高深莫测的“黑客技术”去魅化了,用一种清晰、负责任的态度去教授这些知识。它强调了道德和法律边界的重要性,而不是鼓励盲目的破坏行为。对于任何想要进入信息安全行业,或者仅仅是对网络世界背后的运行机制感到好奇的普通IT从业者来说,《黑客攻防入门秘笈》都是一本值得反复研读的参考书。它不仅仅传授了“秘笈”,更重要的是,它点燃了我对持续学习和探索网络未知领域的无限热情。

☆☆☆☆☆

随着阅读深入到后半部分,内容开始转向防御和体系加固,这一点让我非常惊喜,因为很多“攻防”书籍往往在介绍完攻击手段后就戛然而止,留下一个“你知道怎么被攻击了,但不知道怎么防御”的遗憾。《黑客攻防入门秘笈》则提供了一套完整的闭环体系。它详细阐述了如何从代码审计层面预防常见的安全缺陷,比如如何正确地对用户输入进行过滤和转义,以及如何在系统层面上配置内核参数以抵御拒绝服务攻击。书中对于“纵深防御”策略的解读非常到位,它不再是简单地罗列各种安全产品,而是教你如何将不同的防御措施有机结合起来,形成多层次的保护网。例如,在介绍蜜罐技术时,作者不仅仅是展示了如何搭建,还分析了不同类型蜜罐对攻击者意图的捕获效率差异,以及如何利用蜜罐收集到的信息来优化现有防御体系。这种从“主动进攻”到“主动防御”的平滑过渡,让读者能够构建起一个更加成熟和系统的安全认知。

☆☆☆☆☆

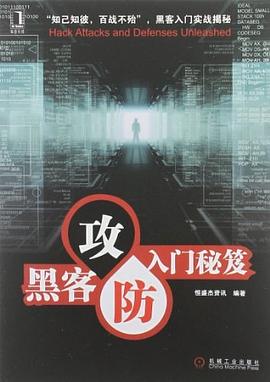
这本《黑客攻防入门秘笈》的封面设计简直是直击灵魂,那种深邃的黑色背景上,跳动的绿色代码流,瞬间就能把人拉入那个充满神秘与挑战的网络世界。我拿到书的时候,几乎是迫不及待地翻开了第一页。首先吸引我的是它对基础概念的梳理,那些复杂的网络协议、操作系统内核的运作机制,作者竟然能用一种近乎讲故事的方式娓娓道来,一点都不枯燥。比如,讲到TCP三次握手时,作者竟然用了一个“秘密接头”的比喻,让我这个之前觉得网络原理晦涩难懂的人,一下子就茅塞顿开。更难能可贵的是,它并没有停留在理论层面,而是紧密结合实际的攻击与防御场景。书中穿插了大量看似是虚构,但逻辑严密的案例分析,比如如何通过构造特定的数据包绕过简单的防火墙检测,或者如何利用缓冲区溢出在不触动告警机制的情况下获取系统权限。这绝不是那种只教你“怎么做”的菜谱式教程,它更注重培养读者的“为什么这么做”的底层思维。读完前三分之一,我感觉自己对整个信息安全的版图有了一个全新的认识,不再是零散的知识点堆砌,而是一个有机的、相互关联的体系。尤其对于刚踏入这个领域的新手来说,它提供的安全感和方向感是无可替代的。

☆☆☆☆☆

这本书的排版和插图设计也值得一提,它不像传统的技术书籍那样板着脸孔,而是充满了活力和引导性。很多复杂的攻击流程图,如果用纯文字描述,读者光是理解流程图就得花费大量精力。但这本书巧妙地使用了流程图配合代码片段和伪代码,使得整个学习路径非常清晰。我尤其喜欢其中关于“社会工程学”的那一章,虽然这部分内容在技术书中往往被一笔带过,但作者用了相当的篇幅,分析了人类心理在安全防御体系中的薄弱环节。书中讨论了如何通过精心设计的邮件或电话脚本,来诱导目标泄露关键信息,并且区分了不同行业、不同层级目标群体的心理弱点。这种跨学科的视角,极大地拓宽了我的安全观。我以前总认为安全就是代码和网络,但这本书让我明白,人,才是最难防御的“漏洞”。这种全面的安全思维训练,远比单纯掌握几个黑客工具更有价值,它教会你如何像一个真正的威胁行为者一样思考问题。

☆☆☆☆☆

说实话,市面上很多声称是“入门”的书籍,要么内容过于陈旧,要么就是堆砌了大量晦涩难懂的专业术语,读起来像是在啃一本字典。然而,《黑客攻防入门秘笈》在这方面做得极为出色,它成功地找到了理论深度与可读性之间的黄金分割点。我特别欣赏作者对于工具使用的阐述。比如,在介绍渗透测试的某个阶段时,作者没有直接抛出一个命令让读者照抄,而是详细解释了该工具背后的底层原理——它究竟是利用了操作系统哪一个已知的漏洞或特性,或者它向目标发送了什么样的特定请求。这种深度解析,使得读者在实际操作中遇到报错或预期之外的结果时,能够迅速定位问题根源,而不是盲目地重启工具或搜索错误代码。书中对各种常见Web应用漏洞的剖析,比如SQL注入和XSS的变种,简直是教科书级别的。它不仅展示了最基础的攻击向量,还深入探讨了如何利用这些漏洞绕过现代WAF(Web Application Firewall)的检测规则,这对于提升读者的实战能力至关重要。阅读这本书,更像是在跟随一位经验丰富的老兵进行实地拉练,每一步都充满了实战的智慧。

☆☆☆☆☆

确实是“入门”,就简单介绍了一些概念,以及许多黑客工具,涉及原理内容很少。

☆☆☆☆☆

一些概念介绍还是不错的

☆☆☆☆☆

确实是“入门”,就简单介绍了一些概念,以及许多黑客工具,涉及原理内容很少。
☆☆☆☆☆

确实是“入门”,就简单介绍了一些概念,以及许多黑客工具,涉及原理内容很少。
☆☆☆☆☆

确实是“入门”,就简单介绍了一些概念,以及许多黑客工具,涉及原理内容很少。